UM FANTASMA DE TEATRO ENGANA O RECONHECIMENTO FACIAL
O reconhecimento facial desbloqueia hoje telemóveis, aprova pagamentos e controla viajantes nas fronteiras. As suas redes neuronais são, nota o artigo, mais precisas do que os humanos. À medida que a confiança cresce, cresce também o incentivo para o enganar, e os sistemas têm dois tipos de guardas. Os detetores de ataques de apresentação procuram fotografias impressas, vídeos reproduzidos ou máscaras, verificando texturas e sinais de vida. Os detetores de morphing procuram rostos fundidos digitalmente, obtidos juntando duas pessoas numa só imagem.
Uma ilusão vinda do palco
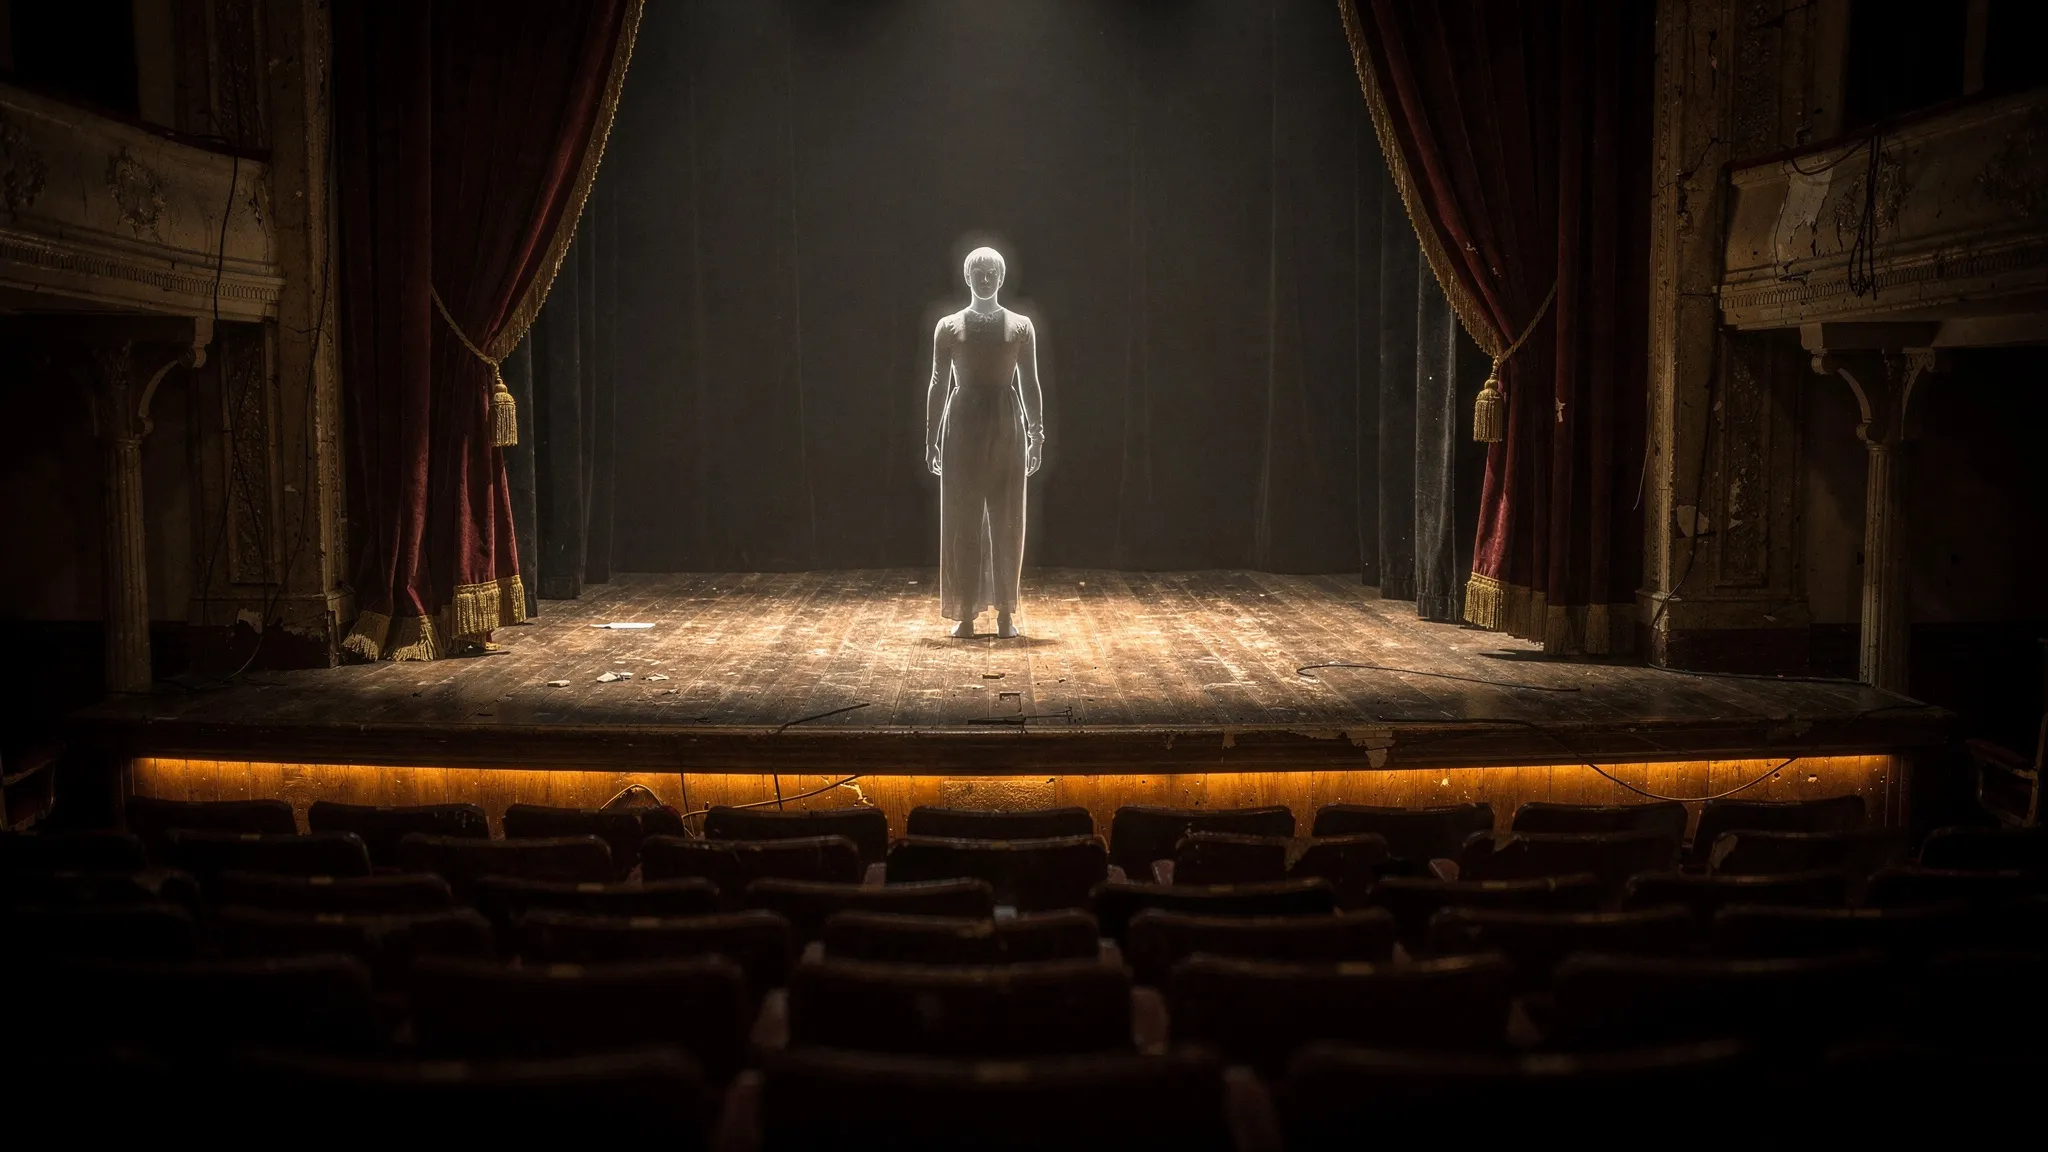
Tyler Fitzsimmons e Adam Czajka (Universidade de Notre Dame) recuperam um velho truque de teatro: o Fantasma de Pepper (Pepper’s Ghost), em que uma placa de vidro inclinada reflete uma imagem escondida, de modo que um “fantasma” parece estar de pé no palco.
No seu “Ghost Attack”, o reflexo sobrepõe o rosto de outra identidade ao rosto que está diante da câmara. Para um observador humano, a pessoa parece bastante normal, ligeiramente desfocada ou parcialmente tapada por um brilho. Para o software, os dois rostos fundem-se numa assinatura facial híbrida.
O ataque acontece no espaço livre entre o sensor e a pessoa. Não precisa de acesso ao software de reconhecimento, ao seu estado interno ou às suas decisões, nem ao hardware da câmara: funciona como um ataque de caixa-negra puro. Os autores apresentam-no como o primeiro ataque físico deste tipo, situado entre os ataques de apresentação e o morphing.
Um teste de laboratório cuidadoso
Os investigadores não usaram pessoas reais ao vivo. Os rostos genuínos eram fotografias de uma base de dados de investigação padrão, mostradas num ecrã e filmadas de novo; a identidade “fantasma” vinha de um segundo ecrã, refletida no vidro. Isto mantém o protocolo reprodutível, e os autores argumentam que pessoas ao vivo não alterariam as conclusões. Construíram um conjunto de dados, o GhostFace, com 100 identidades diversas em género, origem e idade, gravadas com intensidades de ataque crescentes.
Depois testaram-no contra sistemas de código aberto amplamente usados: cinco comparadores faciais, três detetores de fraude e quatro detetores de morphing, seguindo normas internacionais de teste.
Três guardas, todos enganados
- Os detetores de fraude classificaram entre 80% e 96% das imagens de ataque de intensidade máxima como rostos vivos e genuínos. Mesmo o mais sensível deixou passar cerca de quatro em cada cinco.
- Os detetores de morphing, treinados com morphs digitais, falharam entre 16% e 61% das imagens de ataque numa configuração rigorosa, sem nunca assinalarem um rosto genuíno. Os modelos treinados com fusões digitais, concluem os autores, não apanham de forma fiável as óticas.
- Os comparadores faciais aceitaram impostores em proporções variáveis. O mais vulnerável, o ArcFace, aceitou 32,75% das imagens de ataque como sendo a pessoa-alvo no limiar testado, e pelo menos uma imagem em 99 dos 100 vídeos de ataque. O modelo mais recente testado ainda aceitou 7% num limiar mais rigoroso. O mais resistente, o MagFace, que pondera a qualidade da imagem nas suas decisões, aceitou menos de 1%.
Por vezes, o rosto fundido não foi reconhecido como nenhuma das duas pessoas, mas como uma terceira identidade da base de dados.
Fechar o ponto cego
Os autores descrevem um ponto cego significativo: os sistemas biométricos atuais não têm em conta projeções transparentes, e o artigo mostra os limites tanto das verificações de vivacidade baseadas em texturas como dos detetores de morphing treinados apenas com imagens digitais. O estudo continua a ser uma demonstração de laboratório com modelos de código aberto e fotografias refilmadas. Para apoiar mais investigação, os autores disponibilizam o conjunto de dados GhostFace a outras equipas, a pedido, como nova referência para testar em conjunto o reconhecimento facial, a deteção de fraudes e a deteção de morphing.