BİR TİYATRO HAYALETİ YÜZ TANIMAYI KANDIRIYOR
Yüz tanıma artık telefonların kilidini açıyor, ödemeleri onaylıyor ve sınırlarda yolcuları kontrol ediyor. Makalenin belirttiğine göre sinir ağları insanlardan daha isabetli. Ona duyulan güven arttıkça onu kandırma güdüsü de artıyor ve sistemler iki tür bekçi taşıyor. Sunum saldırısı dedektörleri (presentation-attack detectors), dokuları ve canlılık belirtilerini kontrol ederek basılı fotoğrafları, yeniden oynatılan videoları ya da maskeleri arıyor. Morf dedektörleri ise iki kişiyi tek bir resimde birleştirerek yapılan, dijital olarak harmanlanmış yüzleri arıyor.
Sahneden bir illüzyon
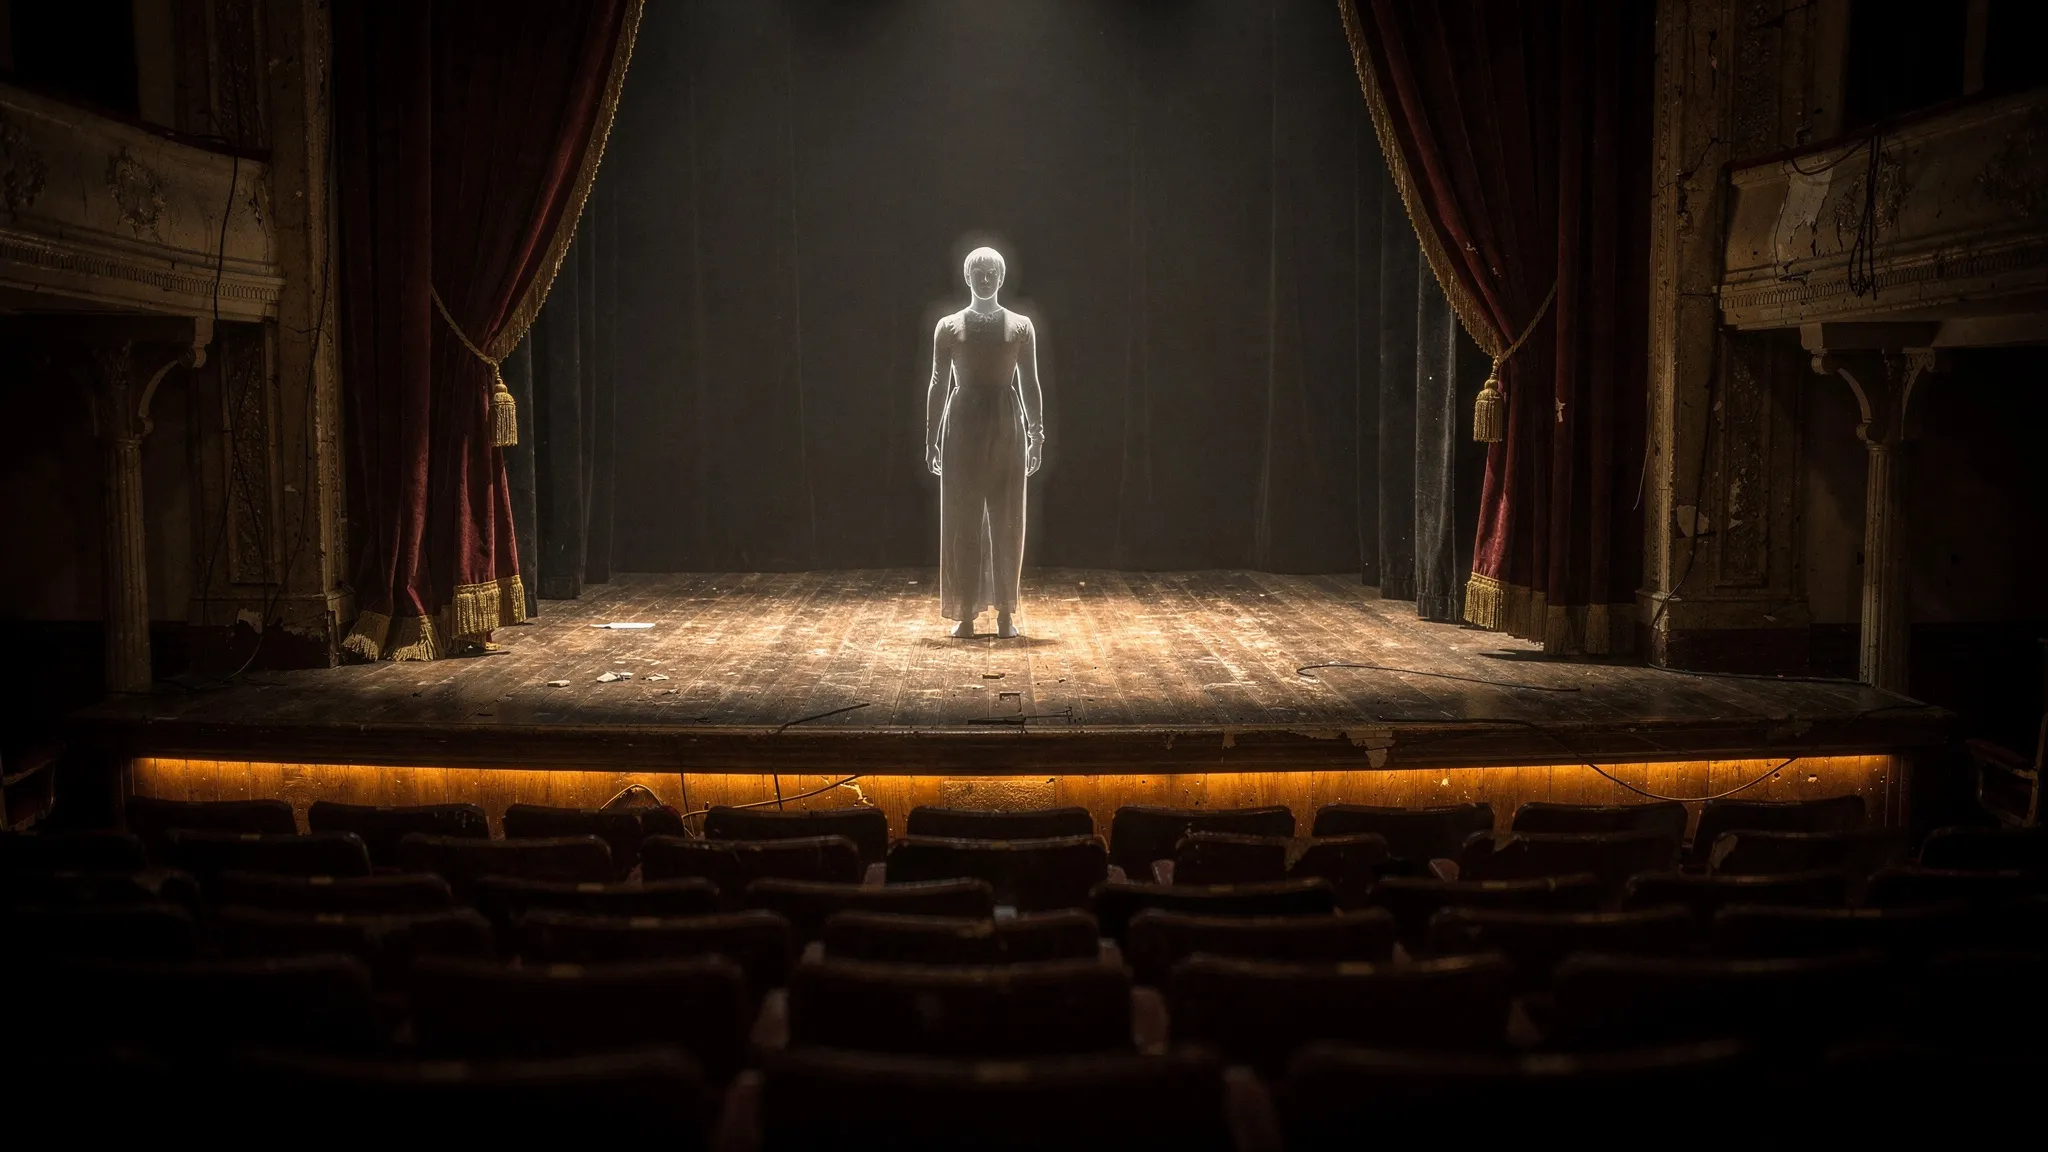
Tyler Fitzsimmons ve Adam Czajka (Notre Dame Üniversitesi) eski bir tiyatro hilesini yeniden canlandırıyor: eğik bir cam levhanın gizli bir görüntüyü yansıtarak sahnede bir “hayaletin” duruyormuş gibi görünmesini sağladığı Pepper’ın Hayaleti.
“Hayalet Saldırısı” (Ghost Attack) adını verdikleri yöntemde yansıma, kameranın önündeki yüzün üzerine başka bir kimliğin yüzünü bindiriyor. Bir insan gözlemciye kişi oldukça normal görünüyor; hafifçe bulanık ya da kısmen bir parlamayla örtülmüş. Yazılım içinse iki yüz, melez bir yüz imzasında harmanlanıyor.
Saldırı, sensör ile kişi arasındaki boş alanda gerçekleşiyor. Tanıma yazılımına, onun iç durumuna ya da kararlarına, kamera donanımına da erişim gerektirmiyor: saf bir kara kutu saldırısı olarak çalışıyor. Yazarlar bunu, sunum saldırıları ile morflama arasında yer alan, türünün ilk fiziksel saldırısı olarak sunuyor.
Özenli bir laboratuvar testi
Araştırmacılar canlı denekler kullanmadı. Gerçek yüzler, standart bir araştırma veritabanından alınan, bir ekranda gösterilip yeniden çekilen fotoğraflardı; “hayalet” kimlik ise camda yansıtılan ikinci bir ekrandan geliyordu. Bu, protokolü tekrarlanabilir kılıyor ve yazarlar canlı deneklerin sonuçları değiştirmeyeceğini savunuyor. Cinsiyet, köken ve yaş bakımından çeşitli 100 kimlikten oluşan, artan saldırı şiddetlerinde kaydedilmiş GhostFace adlı bir veri seti oluşturdular.
Ardından bunu, uluslararası test standartlarını izleyerek yaygın olarak kullanılan açık kaynaklı sistemlere karşı çalıştırdılar: beş yüz eşleştirici, üç sahtecilik dedektörü ve dört morf dedektörü.
Üç bekçi, üçü de kandırıldı
- Sahtecilik dedektörleri, tam şiddetteki saldırı görüntülerinin %80 ila %96’sını canlı, gerçek yüzler olarak sınıflandırdı. En duyarlı olanı bile kabaca beşte dördünü geçirdi.
- Dijital morflar üzerinde eğitilmiş morf dedektörleri, katı bir ayarda saldırı görüntülerinin %16 ila %61’ini kaçırdı, gerçek bir yüzü ise hiç işaretlemedi. Yazarlar, dijital harmanlamalar üzerinde eğitilmiş modellerin optik olanları güvenilir biçimde yakalamadığı sonucuna varıyor.
- Yüz eşleştiriciler, sahte kişileri değişen oranlarda kabul etti. En savunmasız olanı, ArcFace, test edilen eşikte saldırı görüntülerinin %32,75’ini hedef kişi olarak kabul etti ve 100 saldırı videosunun 99’unda en az bir görüntüyü kabul etti. Test edilen en yeni model, daha katı bir eşikte hâlâ %7’sini kabul etti. Kararlarına görüntü kalitesini de katan en dayanıklı model, MagFace, %1’in altında kabul etti.
Bazen harmanlanmış yüz iki kişiden biri olarak değil, veritabanındaki üçüncü bir kimlik olarak tanındı.
Kör noktayı kapatmak
Yazarlar önemli bir kör noktayı tanımlıyor: mevcut biyometrik sistemler saydam yansıtmaları hesaba katmıyor ve makale hem dokuya dayalı canlılık kontrollerinin hem de yalnızca dijital görüntüler üzerinde eğitilmiş morf dedektörlerinin sınırlarını gösteriyor. Çalışma, açık kaynaklı modeller ve yeniden çekilmiş fotoğraflarla yapılan bir laboratuvar gösterimi olarak kalıyor. Daha fazla araştırmayı desteklemek için yazarlar GhostFace veri setini, yüz tanıma, sahtecilik tespiti ve morf tespitini birlikte test etmek için yeni bir kıyaslama ölçütü olarak, talep üzerine diğer ekiplere sunuyor.