APPS DE SALUD QUE NUNCA PIDEN PERMISO ANTES
Las apps de salud manejan algunos de los datos más sensibles que existen: historiales de salud mental, lecturas de glucosa en tiempo real, frecuencia cardiaca. Una filtración puede llevar, señalan los autores, a discriminación laboral, a la denegación de un seguro o al chantaje. Sin embargo, según Ethan Myers y sus colegas de la Universidad Estatal de Colorado, el Instituto de Tecnología de Nueva Jersey, la Universidad de Calgary y la Universidad Stony Brook, estas apps «siguen estando mal comprendidas a gran escala».
Se centraron en el momento que más importa: instalar la app y abrirla por primera vez, cuando los usuarios deciden qué conceder. Una vez entregados los datos, recuerdan, recuperar el control se vuelve prácticamente imposible.
Encontrar las verdaderas apps de salud
Primer problema: ¿qué cuenta como app de salud? Las categorías de la tienda no son fiables. De las apps que el equipo etiquetó a mano, solo el 71,5 % de las clasificadas como «Medicina» o «Salud y bienestar» eran realmente apps de salud; un servicio de reparto que lleva recetas, por ejemplo, puede acabar ahí. Así que redactaron una definición basada en las directrices de la Organización Mundial de la Salud —seguimiento, gestión de enfermedades, telemedicina, medicación— y entrenaron un clasificador con 5000 apps etiquetadas a mano. Aplicado a 500 000 descripciones de apps, encontró 10 688 apps de salud, descargadas de Google Play entre marzo y mayo de 2024.
Tres formas de romper la confianza
El equipo midió tres amenazas:
- Pedir demasiado: permisos que la propia descripción de la app no justifica. Un modelo de lenguaje entrenado con frases etiquetadas por personas predijo qué permisos respalda cada descripción; después, el equipo lo comparó con lo que la app solicita realmente.
- No pedir nunca: ninguna pantalla de consentimiento antes de que empiecen a fluir los datos. Cada app se instaló en teléfonos de prueba, se capturó su primera pantalla y se leyó automáticamente en 43 idiomas, mientras se registraba su tráfico de red.
- Tomar más de lo acordado: recoger identificadores que el formulario de consentimiento nunca menciona.
Lo que encontraron
- El 69 % de las 10 036 apps aún disponibles solicita al menos un permiso injustificado. Según el resumen del artículo, cerca del 53 % quiere la ubicación, el 50 % la cámara y el 35 % el micrófono sin una razón funcional. Una app de fitness con más de 163 millones de descargas, que ofrece contador de pasos y consejos de salud, solicitaba la cámara, el audio, el teléfono, los registros de llamadas y los contactos.
- Las apps menos populares se exceden más: una media de 2,79 permisos excesivos por debajo de 10 000 instalaciones, frente a 1,24 por encima del millón.
- Muchas apps no pudieron probarse: se colgaban o no arrancaban. De las 3599 que funcionaron, solo 253 (7 %) mostraban algún mecanismo de consentimiento en su primera pantalla. El 93 % restante no preguntaba nada. El identificador enviado con más frecuencia sin consentimiento era el identificador publicitario del teléfono: una app de entrenamiento con más de 177 millones de descargas lo hacía.
- Entre las apps que sí muestran un formulario de consentimiento, 18 de 253 —aproximadamente 1 de cada 14— recogían un identificador que el formulario no mencionaba. Los autores lo leen también al revés: cuando los desarrolladores sí preguntan, en general se atienen a lo que han anunciado.
- No se sorprendió a ninguna app recogiendo por una vía indirecta identificadores restringidos como el IMEI, lo que sugiere que las protecciones de Android funcionan.
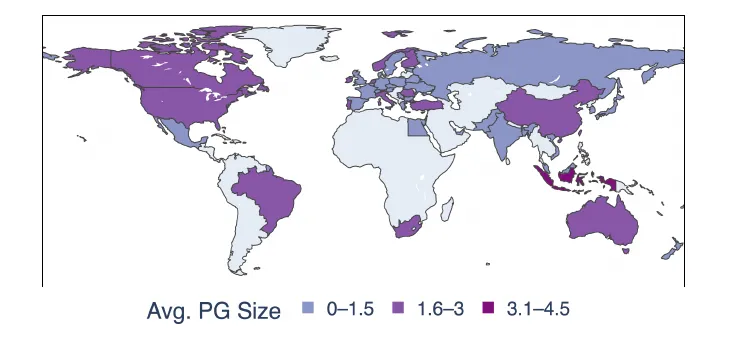
Número medio de permisos injustificados por app, según el país del desarrollador (gris: menos de 10 apps). — Figura 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Las leyes no bastan
Las apps de regiones con leyes de privacidad —la Unión Europea, Sudamérica y partes de Asia— seguían mostrando grandes desfases, de 3,1 a 4,5 permisos de más de media. Las pantallas de consentimiento eran escasas en todas partes, también donde existe regulación; los autores describen la falta de consentimiento como una vulneración directa de exigencias como el RGPD europeo. Incluso las apps de desarrolladores con muchos recursos, como Samsung o Google, presentaban infracciones. Y como el 5 % de las apps más populares acapara el 92 % de las descargas, un fallo en una app popular alcanza a millones de personas.
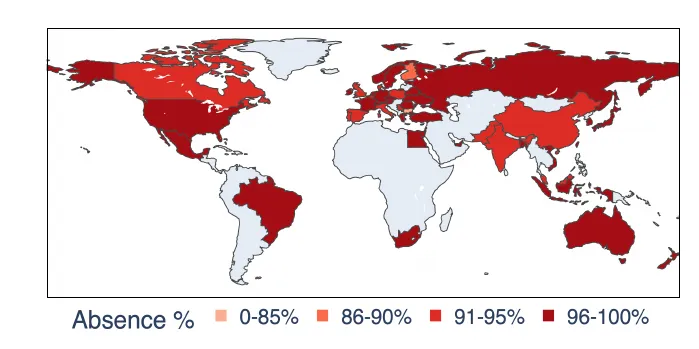
Proporción de apps de salud sin pantalla de consentimiento en el primer arranque, según el país del desarrollador (gris: menos de 10 apps). — Figura 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Lo que la prueba no puede ver
El análisis se detiene en el primer arranque, antes de crear ninguna cuenta, y la exploración automática de una app no garantiza una cobertura completa. Las apps que se colgaban quedaron fuera. Como solo se cuentan los fallos observados, los autores esperan que sus cifras subestimen el problema.
Su recomendación apunta a los guardianes: el cumplimiento voluntario y la revisión de las tiendas de apps, concluyen, no están protegiendo a los usuarios, y los reguladores podrían convertir las auditorías automáticas de privacidad en una condición para entrar en el mercado. El equipo prevé publicar su conjunto de datos y sus herramientas para que las comprobaciones puedan continuar.