முதலில் அனுமதி கேட்காத சுகாதாரச் செயலிகள்
சுகாதாரச் செயலிகள் இருப்பவற்றிலேயே மிக நுட்பமான சில தரவுகளைக் கையாள்கின்றன: மனநலப் பதிவுகள், நிகழ்நேர இரத்தச் சர்க்கரை அளவீடுகள், இதயத் துடிப்பு. ஒரு கசிவு பணியிடப் பாகுபாடு, காப்பீடு மறுப்பு அல்லது மிரட்டிப் பணம் பறித்தலுக்கு வழிவகுக்கலாம் என்று ஆசிரியர்கள் குறிப்பிடுகிறார்கள். இருந்தும், கொலராடோ ஸ்டேட் பல்கலைக்கழகம், நியூ ஜெர்சி தொழில்நுட்ப நிறுவனம், கால்கரி பல்கலைக்கழகம், ஸ்டோனி ப்ரூக் பல்கலைக்கழகம் ஆகியவற்றைச் சேர்ந்த ஈதன் மையர்ஸ் (Ethan Myers) மற்றும் சக ஆய்வாளர்களின் கூற்றுப்படி, இந்தச் செயலிகள் “பெரிய அளவில் இன்னும் சரியாகப் புரிந்துகொள்ளப்படவில்லை”.
அவர்கள் மிக முக்கியமான கணத்தில் கவனம் செலுத்தினார்கள்: செயலியை நிறுவி முதல் முறையாகத் திறப்பது — பயனர்கள் எதற்கு அனுமதி தருவது என்று முடிவு செய்யும் கணம். தரவு ஒருமுறை ஒப்படைக்கப்பட்டுவிட்டால், கட்டுப்பாட்டைத் திரும்பப் பெறுவது நடைமுறையில் சாத்தியமற்றதாகிவிடும் என்று அவர்கள் சுட்டிக்காட்டுகிறார்கள்.
உண்மையான சுகாதாரச் செயலிகளைக் கண்டறிதல்
முதல் சிக்கல்: எது சுகாதாரச் செயலியாகக் கருதப்படும்? கடையின் வகைப்பாடுகள் நம்பகமானவை அல்ல. குழு கையால் குறியிட்ட செயலிகளில், “Medical” அல்லது “Health & Fitness” கீழ் பதிவுசெய்யப்பட்டவற்றில் 71.5% மட்டுமே உண்மையில் சுகாதாரச் செயலிகளாக இருந்தன; உதாரணமாக, மருந்துச்சீட்டு மருந்துகளைக் கொண்டுவரும் ஒரு விநியோகச் சேவையும் அங்கே இடம்பெறலாம். எனவே அவர்கள் உலக சுகாதார நிறுவனத்தின் வழிகாட்டுதல்களின் அடிப்படையில் ஒரு வரையறையை எழுதினார்கள் — கண்காணிப்பு, நோய் மேலாண்மை, தொலைமருத்துவம், மருந்து — கையால் குறியிடப்பட்ட 5,000 செயலிகளில் ஒரு வகைப்படுத்தியைப் (classifier) பயிற்றுவித்தார்கள். 500,000 செயலி விளக்கங்களில் இயக்கப்பட்டபோது, அது மார்ச் முதல் மே 2024 வரை கூகுள் ப்ளேயிலிருந்து பதிவிறக்கப்பட்ட 10,688 சுகாதாரச் செயலிகளைக் கண்டறிந்தது.
நம்பிக்கையை உடைக்கும் மூன்று வழிகள்
குழு மூன்று அச்சுறுத்தல்களை அளந்தது:
- அளவுக்கு மீறிக் கேட்பது: செயலியின் சொந்த விளக்கம் நியாயப்படுத்தாத அனுமதிகள். மனிதர்கள் குறியிட்ட வாக்கியங்களில் பயிற்றுவிக்கப்பட்ட ஒரு மொழி மாதிரி, ஒவ்வொரு விளக்கமும் எந்த அனுமதிகளை ஆதரிக்கிறது என்று கணித்தது; பின்னர் குழு அதைச் செயலி உண்மையில் கேட்பதுடன் ஒப்பிட்டது.
- ஒருபோதும் கேட்காதது: தரவு பாயத் தொடங்கும் முன் ஒப்புதல் திரை இல்லாதது. ஒவ்வொரு செயலியும் சோதனைப் போன்களில் நிறுவப்பட்டு, அதன் முதல் திரை படம்பிடிக்கப்பட்டு 43 மொழிகளில் தானாகப் படிக்கப்பட்டது; அதே நேரத்தில் அதன் வலையமைப்புப் போக்குவரத்து பதிவு செய்யப்பட்டது.
- ஒப்புக்கொண்டதை விட அதிகம் எடுப்பது: ஒப்புதல் படிவம் ஒருபோதும் குறிப்பிடாத அடையாளங்காட்டிகளைச் சேகரிப்பது.
அவர்கள் கண்டது
- இன்னும் இணையத்தில் உள்ள 10,036 செயலிகளில் 69% குறைந்தது ஒரு நியாயமற்ற அனுமதியைக் கேட்கின்றன. சுருக்கத்தின்படி, ஏறக்குறைய 53% இருப்பிடத்தையும், 50% கேமராவையும், 35% மைக்ரோஃபோனையும் செயல்பாட்டுக் காரணம் இன்றிக் கேட்கின்றன. அடி எண்ணுதலும் சுகாதாரக் குறிப்புகளும் வழங்கும், 163 மில்லியனுக்கும் மேல் பதிவிறக்கப்பட்ட ஒரு உடற்பயிற்சிச் செயலி கேமரா, ஒலி, தொலைபேசி, அழைப்புப் பதிவுகள், தொடர்புகள் ஆகியவற்றைக் கேட்டது.
- குறைவாகப் பிரபலமான செயலிகள் அதிகமாக எல்லை மீறுகின்றன: 10,000 நிறுவல்களுக்குக் கீழே சராசரியாக 2.79 கூடுதல் அனுமதிகள், ஒரு மில்லியனுக்கு மேல் 1.24.
- பல செயலிகளைச் சோதிக்க முடியவில்லை — அவை செயலிழந்தன அல்லது தொடங்கவில்லை. இயங்கிய 3,599 செயலிகளில் 253 (7%) மட்டுமே தங்கள் முதல் திரையில் ஏதேனும் ஒப்புதல் முறையைக் காட்டின. மீதமுள்ள 93% எதையும் கேட்கவில்லை. ஒப்புதலின்றி அதிகமாக வெளியே அனுப்பப்பட்ட அடையாளங்காட்டி போனின் விளம்பர அடையாளம் (advertising ID): 177 மில்லியனுக்கும் மேல் பதிவிறக்கப்பட்ட ஒரு உடற்பயிற்சிச் செயலி அதைச் செய்தது.
- ஒப்புதல் படிவத்தைக் காட்டும் செயலிகளில், 253-இல் 18 — ஏறக்குறைய 14-இல் 1 — படிவம் குறிப்பிடாத ஒரு அடையாளங்காட்டியைச் சேகரித்தன. ஆசிரியர்கள் இதை மறுபக்கமாகவும் படிக்கிறார்கள்: உருவாக்குநர்கள் கேட்கும்போது, பொதுவாகத் தாங்கள் அறிவித்ததையே பின்பற்றுகிறார்கள்.
- IMEI போன்ற கட்டுப்படுத்தப்பட்ட அடையாளங்காட்டிகளை மறைமுக வழியில் சேகரிப்பதாக எந்தச் செயலியும் பிடிபடவில்லை; இது ஆண்ட்ராய்டின் பாதுகாப்புகள் வேலை செய்கின்றன என்பதைக் காட்டுகிறது.
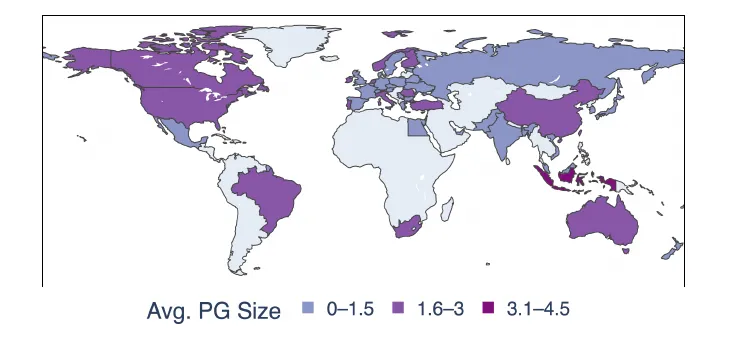
உருவாக்குநரின் நாட்டின்படி ஒரு செயலிக்கான நியாயமற்ற அனுமதிகளின் சராசரி எண்ணிக்கை (சாம்பல்: 10-க்கும் குறைவான செயலிகள்). — படம் 2, மையர்ஸ் மற்றும் பலர் (2026), arXiv:2610.23851, CC BY 4.0.
சட்டங்கள் போதாது
தனியுரிமைச் சட்டங்கள் உள்ள பகுதிகளிலிருந்து — ஐரோப்பிய ஒன்றியம், தென் அமெரிக்கா, ஆசியாவின் சில பகுதிகள் — வந்த செயலிகளும் சராசரியாக 3.1 முதல் 4.5 கூடுதல் அனுமதிகள் என்ற பெரிய இடைவெளிகளைக் காட்டின. விதிமுறைகள் உள்ள இடங்கள் உட்பட எல்லா இடங்களிலும் ஒப்புதல் திரைகள் அரிதாக இருந்தன; ஒப்புதல் இல்லாததை ஐரோப்பாவின் GDPR போன்ற தேவைகளின் நேரடி மீறல் என்று ஆசிரியர்கள் விவரிக்கிறார்கள். சாம்சங் அல்லது கூகுள் போன்ற வளம் மிக்க உருவாக்குநர்களின் செயலிகளும் மீறல்களைக் காட்டின. முதல் 5% செயலிகள் 92% பதிவிறக்கங்களைக் கொண்டிருப்பதால், பிரபலமான ஒரு செயலியில் ஏற்படும் ஒரு தவறு மில்லியன் கணக்கானவர்களைச் சென்றடைகிறது.
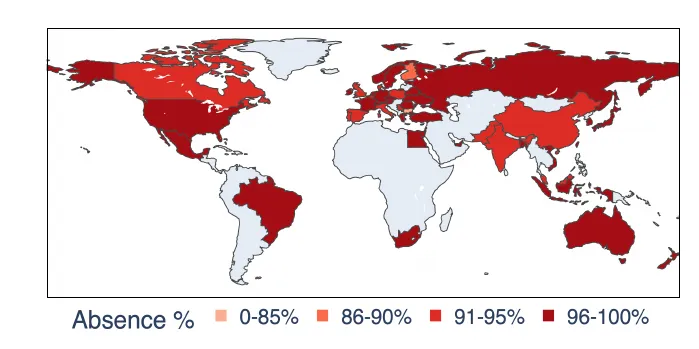
முதல் இயக்கத்தில் ஒப்புதல் திரை இல்லாத சுகாதாரச் செயலிகளின் பங்கு, உருவாக்குநரின் நாட்டின்படி (சாம்பல்: 10-க்கும் குறைவான செயலிகள்). — படம் 5, மையர்ஸ் மற்றும் பலர் (2026), arXiv:2610.23851, CC BY 4.0.
சோதனையால் பார்க்க முடியாதவை
பகுப்பாய்வு முதல் இயக்கத்திலேயே, எந்தக் கணக்கும் உருவாக்கப்படும் முன்பே நின்றுவிடுகிறது; ஒரு செயலியைத் தானியங்கி முறையில் ஆராய்வது முழுமையான பரப்பை உறுதிசெய்வதில்லை. செயலிழந்த செயலிகள் விடுபட்டன. கவனிக்கப்பட்ட மீறல்கள் மட்டுமே எண்ணப்படுவதால், தங்கள் எண்ணிக்கைகள் சிக்கலைக் குறைத்து மதிப்பிடுவதாக ஆசிரியர்கள் எதிர்பார்க்கிறார்கள்.
அவர்களின் பரிந்துரை வாயிற்காவலர்களை நோக்கியது: தன்னார்வ இணக்கமும் செயலிக் கடை மதிப்பாய்வும் பயனர்களைப் பாதுகாக்கவில்லை என்று அவர்கள் முடிக்கிறார்கள்; ஒழுங்குமுறையாளர்கள் தானியங்கித் தனியுரிமைத் தணிக்கைகளைச் சந்தையில் நுழைவதற்கான நிபந்தனையாக்கலாம். சோதனை தொடர்வதற்காகத் தன் தரவுத்தொகுப்பையும் கருவிகளையும் வெளியிடக் குழு திட்டமிட்டுள்ளது.