МЕДИЦИНСКИЕ ПРИЛОЖЕНИЯ, КОТОРЫЕ НИКОГДА НЕ СПРАШИВАЮТ РАЗРЕШЕНИЯ
Медицинские приложения обрабатывают одни из самых чувствительных данных: записи о психическом здоровье, показания глюкозы в реальном времени, пульс. Утечка, отмечают авторы, может привести к дискриминации на работе, отказу в страховке или шантажу. Однако, по словам Итана Майерса (Ethan Myers) и его коллег из Университета штата Колорадо, Технологического института Нью-Джерси, Университета Калгари и Университета Стоуни-Брук, эти приложения «остаются плохо изученными в масштабе».
Они сосредоточились на самом важном моменте: установке приложения и первом его запуске, когда пользователи решают, что разрешить. Как только данные переданы, подчёркивают они, вернуть контроль становится практически невозможно.
Как найти настоящие медицинские приложения
Первая проблема: что считать медицинским приложением? Категориям магазинов доверять нельзя. Среди приложений, которые команда разметила вручную, лишь 71,5% из отнесённых к категориям «Медицина» или «Здоровье и фитнес» действительно были медицинскими; туда может попасть, например, служба доставки рецептурных лекарств. Поэтому авторы составили определение на основе рекомендаций Всемирной организации здравоохранения — мониторинг, управление заболеваниями, телемедицина, лекарства — и обучили классификатор на 5000 вручную размеченных приложений. Пропустив через него 500 000 описаний приложений, они нашли 10 688 медицинских приложений, загруженных из Google Play с марта по май 2024 года.
Три способа подорвать доверие
Команда измерила три угрозы:
- Запрашивать слишком много: разрешения, которые не оправдывает собственное описание приложения. Языковая модель, обученная на размеченных людьми предложениях, предсказывала, какие разрешения подкрепляются каждым описанием; затем команда сравнивала это с тем, что приложение запрашивает на самом деле.
- Никогда не спрашивать: отсутствие экрана согласия до того, как данные начинают передаваться. Каждое приложение устанавливали на тестовые телефоны, его первый экран снимали и автоматически читали на 43 языках, а сетевой трафик записывали.
- Брать больше оговорённого: собирать идентификаторы, о которых форма согласия не упоминает.
Что они обнаружили
- 69% из 10 036 всё ещё доступных приложений запрашивают хотя бы одно неоправданное разрешение. Согласно аннотации, около 53% хотят доступ к местоположению, 50% — к камере и 35% — к микрофону без функциональной причины. Одно фитнес-приложение с более чем 163 миллионами загрузок, предлагающее подсчёт шагов и советы по здоровью, запрашивало камеру, звук, телефон, журнал звонков и контакты.
- Менее популярные приложения злоупотребляют сильнее: в среднем 2,79 лишних разрешения при числе установок меньше 10 000 против 1,24 при числе установок больше миллиона.
- Многие приложения проверить не удалось — они падали или не запускались. Из 3599 запустившихся лишь 253 (7%) показали хоть какой-то механизм согласия на первом экране. Остальные 93% ни о чём не спрашивали. Чаще всего без согласия отправлялся рекламный идентификатор телефона: так поступало одно приложение для тренировок с более чем 177 миллионами загрузок.
- Среди приложений, которые показывают форму согласия, 18 из 253 — примерно одно из 14 — собирали идентификатор, не упомянутый в форме. Авторы читают это и наоборот: когда разработчики всё же спрашивают, они в целом придерживаются заявленного.
- Ни одно приложение не было поймано на сборе закрытых идентификаторов, таких как IMEI, обходным путём — это говорит о том, что защита Android работает.
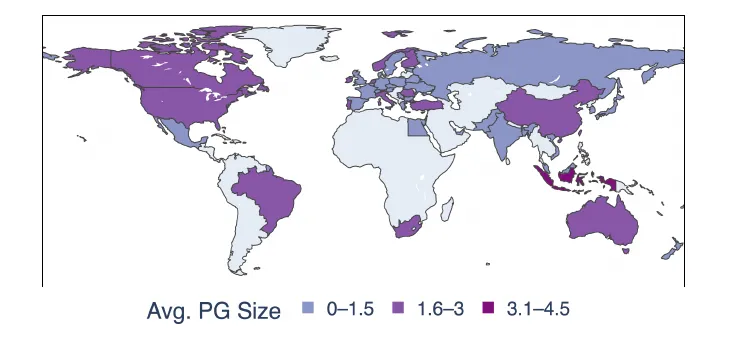
Среднее число неоправданных разрешений на одно приложение по стране разработчика (серый — менее 10 приложений). — Рисунок 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Законов недостаточно
Приложения из регионов с законами о защите персональных данных — Европейского союза, Южной Америки и части Азии — всё равно показывали большие превышения: в среднем от 3,1 до 4,5 лишних разрешения. Экраны согласия были редкостью повсюду, в том числе там, где есть регулирование; авторы называют отсутствие согласия прямым нарушением таких требований, как европейский GDPR. Нарушения нашлись даже у приложений крупных разработчиков с большими ресурсами, например Samsung или Google. А поскольку на 5% самых популярных приложений приходится 92% загрузок, промах в популярном приложении затрагивает миллионы людей.
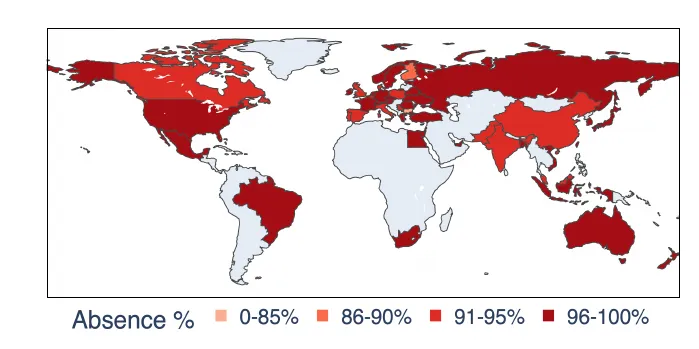
Доля медицинских приложений без экрана согласия при первом запуске по стране разработчика (серый — менее 10 приложений). — Рисунок 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Чего тест не видит
Анализ заканчивается на первом запуске, до создания какой-либо учётной записи, а автоматическое исследование приложения не гарантирует полного охвата. Упавшие приложения в выборку не вошли. Поскольку учитываются только замеченные нарушения, авторы ожидают, что их цифры занижают масштаб проблемы.
Их рекомендация адресована тем, кто контролирует вход на рынок: добровольное соблюдение правил и проверка магазинами приложений, заключают они, не защищают пользователей, и регуляторы могли бы сделать автоматический аудит конфиденциальности условием допуска на рынок. Команда планирует опубликовать свой набор данных и инструменты, чтобы проверки могли продолжаться.