ÖNCE İZİN İSTEMEYEN SAĞLIK UYGULAMALARI
Sağlık uygulamaları var olan en hassas verilerden bazılarını işler: ruh sağlığı kayıtları, gerçek zamanlı kan şekeri ölçümleri, kalp atış hızı. Yazarların belirttiğine göre bir sızıntı işte ayrımcılığa, sigortanın reddedilmesine ya da şantaja yol açabilir. Yine de Colorado State Üniversitesi, New Jersey Teknoloji Enstitüsü, Calgary Üniversitesi ve Stony Brook Üniversitesi’nden Ethan Myers ve meslektaşlarına göre bu uygulamalar “büyük ölçekte hâlâ yeterince anlaşılmış değil”.
Araştırmacılar en önemli ana odaklandı: uygulamanın yüklenip ilk kez açıldığı, kullanıcıların neye izin vereceklerine karar verdiği an. Veriler bir kez teslim edildikten sonra, diye vurguluyorlar, kontrolü geri almak pratikte imkânsız hâle geliyor.
Gerçek sağlık uygulamalarını bulmak
İlk sorun: sağlık uygulaması sayılan nedir? Mağaza kategorileri güvenilir değil. Ekibin elle etiketlediği uygulamalar arasında “Tıp” ya da “Sağlık ve Fitness” altında listelenenlerin yalnızca %71,5’i gerçekten sağlık uygulamasıydı; örneğin reçeteli ilaç getiren bir teslimat hizmeti de oraya düşebiliyor. Bu yüzden Dünya Sağlık Örgütü yönergelerine dayanan bir tanım yazdılar — izleme, hastalık yönetimi, teletıp, ilaç — ve elle etiketlenmiş 5.000 uygulama üzerinde bir sınıflandırıcı eğittiler. 500.000 uygulama açıklaması üzerinde çalıştırılan sınıflandırıcı, Mart–Mayıs 2024 arasında Google Play’den indirilen 10.688 sağlık uygulaması buldu.
Güveni bozmanın üç yolu
Ekip üç tehdidi ölçtü:
- Fazlasını istemek: uygulamanın kendi açıklamasının gerekçelendirmediği izinler. İnsanlar tarafından etiketlenmiş cümlelerle eğitilmiş bir dil modeli, her açıklamanın hangi izinleri desteklediğini tahmin etti; ekip ardından bunu uygulamanın gerçekte istediğiyle karşılaştırdı.
- Hiç sormamak: veriler akmaya başlamadan önce onay ekranı olmaması. Her uygulama test telefonlarına yüklendi, ilk ekranı yakalandı ve 43 dilde otomatik olarak okundu; bu sırada ağ trafiği kaydedildi.
- Kabul edilenden fazlasını almak: onay formunun hiç bahsetmediği tanımlayıcıları toplamak.
Bulunanlar
- Hâlâ çevrimiçi olan 10.036 uygulamanın %69’u en az bir gerekçesiz izin istiyor. Özete göre yaklaşık %53’ü konumu, %50’si kamerayı ve %35’i mikrofonu işlevsel bir neden olmadan istiyor. Adım sayma ve sağlık ipuçları sunan, 163 milyondan fazla indirilmiş bir fitness uygulaması kamera, ses, telefon, arama kayıtları ve kişiler izinlerini istedi.
- Daha az popüler uygulamalar daha fazla haddini aşıyor: 10.000 yüklemenin altında ortalama 2,79 fazla izin, bir milyonun üzerinde ise 1,24.
- Birçok uygulama test edilemedi — çöktüler ya da başlamadılar. Çalışan 3.599 uygulamanın yalnızca 253’ü (%7) ilk ekranında herhangi bir onay mekanizması gösterdi. Geri kalan %93 hiçbir şey sormadı. Onaysız en sık dışarı gönderilen tanımlayıcı, telefonun reklam kimliğiydi (advertising ID): 177 milyondan fazla indirilmiş bir egzersiz uygulaması bunu yaptı.
- Onay formu gösteren uygulamalar arasında 253’ün 18’i — yaklaşık 14’te 1 — formun bahsetmediği bir tanımlayıcı topladı. Yazarlar bunu tersinden de okuyor: geliştiriciler sorduklarında genellikle duyurduklarına bağlı kalıyor.
- Hiçbir uygulamanın IMEI gibi kısıtlı tanımlayıcıları dolambaçlı bir yoldan topladığı görülmedi; bu da Android’in korumalarının işe yaradığını düşündürüyor.
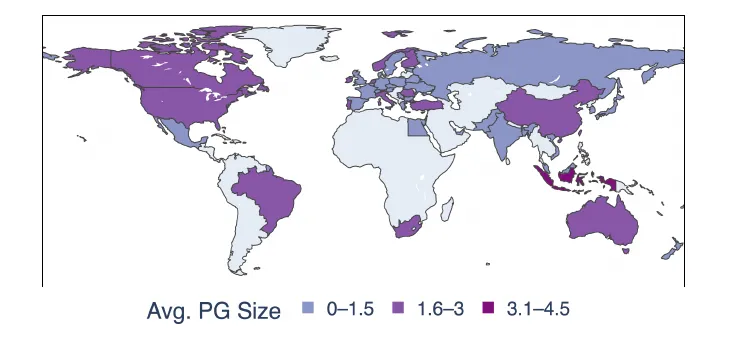
Geliştiricinin ülkesine göre uygulama başına ortalama gerekçesiz izin sayısı (gri: 10’dan az uygulama). — Şekil 2, Myers ve ark. (2026), arXiv:2610.23851, CC BY 4.0.
Yasalar yetmiyor
Gizlilik yasaları olan bölgelerden — Avrupa Birliği, Güney Amerika ve Asya’nın bazı kısımları — gelen uygulamalar da ortalama 3,1 ile 4,5 arasında fazla izinle büyük açıklar gösterdi. Onay ekranları, düzenlemelerin bulunduğu yerler de dahil her yerde nadirdi; yazarlar eksik onayı, Avrupa’nın GDPR’ı gibi gerekliliklerin doğrudan ihlali olarak tanımlıyor. Samsung ya da Google gibi kaynakları bol geliştiricilerin uygulamaları bile ihlaller gösterdi. Ve uygulamaların ilk %5’i indirmelerin %92’sini oluşturduğundan, popüler bir uygulamadaki bir aksaklık milyonlara ulaşıyor.
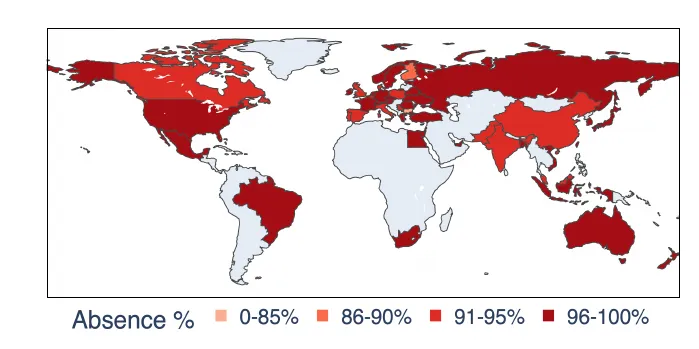
Geliştiricinin ülkesine göre, ilk açılışta onay ekranı olmayan sağlık uygulamalarının payı (gri: 10’dan az uygulama). — Şekil 5, Myers ve ark. (2026), arXiv:2610.23851, CC BY 4.0.
Testin göremedikleri
Analiz, herhangi bir hesap oluşturulmadan önce, ilk açılışta duruyor ve bir uygulamanın otomatik olarak keşfedilmesi tam kapsamayı garanti etmiyor. Çöken uygulamalar dışarıda bırakıldı. Yalnızca gözlemlenen ihlaller sayıldığından, yazarlar rakamlarının sorunu olduğundan küçük gösterdiğini düşünüyor.
Önerileri kapı bekçilerini hedef alıyor: gönüllü uyum ve uygulama mağazası incelemesi, diye sonuca varıyorlar, kullanıcıları korumuyor; düzenleyiciler otomatik gizlilik denetimlerini pazara girişin koşulu yapabilir. Ekip, denetimin sürebilmesi için veri setini ve araçlarını yayımlamayı planlıyor.