आधी कधीच न विचारणारी आरोग्य-ॲप्स
आरोग्य-ॲप्स अस्तित्वात असलेल्या सर्वांत संवेदनशील डेटापैकी काही हाताळतात: मानसिक आरोग्याच्या नोंदी, ग्लुकोजची प्रत्यक्ष-वेळेतील मोजमापे, हृदयाचे ठोके. डेटा फुटल्यास, लेखक नमूद करतात, कामाच्या ठिकाणी भेदभाव, नाकारलेला विमा किंवा ब्लॅकमेल होऊ शकते. तरीही, कोलोरॅडो स्टेट विद्यापीठ, न्यू जर्सी इन्स्टिट्यूट ऑफ टेक्नॉलॉजी, कॅलगरी विद्यापीठ आणि स्टोनी ब्रूक विद्यापीठ येथील इथन मायर्स (Ethan Myers) आणि सहकाऱ्यांच्या मते, ही ॲप्स “मोठ्या प्रमाणावर अजूनही नीट समजलेली नाहीत”.
त्यांनी सर्वांत महत्त्वाच्या क्षणावर लक्ष केंद्रित केले: ॲप इन्स्टॉल करणे आणि ते पहिल्यांदा उघडणे, जेव्हा वापरकर्ते काय परवानगी द्यायची हे ठरवतात. एकदा डेटा सोपवला गेला की, ते सांगतात, पुन्हा नियंत्रण मिळवणे व्यवहारतः अशक्य होते.
खरी आरोग्य-ॲप्स शोधणे
पहिली अडचण: आरोग्य-ॲप कशाला म्हणायचे? स्टोअरमधील वर्ग विश्वासार्ह नाहीत. संघाने हाताने लेबल लावलेल्या ॲप्सपैकी, “Medical” किंवा “Health & Fitness” खाली नोंदलेल्यांपैकी फक्त 71.5% ॲप्स प्रत्यक्षात आरोग्य-ॲप्स होती; उदाहरणार्थ, प्रिस्क्रिप्शनची औषधे घरपोच आणणारी वितरण-सेवा तिथे येऊ शकते. म्हणून त्यांनी जागतिक आरोग्य संघटनेच्या मार्गदर्शक तत्त्वांवर आधारित एक व्याख्या लिहिली — देखरेख, आजाराचे व्यवस्थापन, दूरवैद्यक, औषधोपचार — आणि हाताने लेबल लावलेल्या 5,000 ॲप्सवर एक वर्गीकरण-यंत्र (classifier) प्रशिक्षित केले. 500,000 ॲप-वर्णनांवर चालवल्यावर, त्याला मार्च ते मे 2024 दरम्यान Google Play वरून डाउनलोड केलेली 10,688 आरोग्य-ॲप्स सापडली.
विश्वास तोडण्याचे तीन मार्ग
संघाने तीन धोके मोजले:
- खूप जास्त मागणे: अशा परवानग्या ज्यांचे समर्थन ॲपचे स्वतःचे वर्णन करत नाही. माणसांनी लेबल लावलेल्या वाक्यांवर प्रशिक्षित केलेल्या एका भाषा-मॉडेलने प्रत्येक वर्णन कोणत्या परवानग्यांना पाठिंबा देते याचा अंदाज बांधला; मग संघाने त्याची तुलना ॲप प्रत्यक्षात काय मागते त्याच्याशी केली.
- कधीच न विचारणे: डेटा वाहू लागण्यापूर्वी संमतीचा कोणताही पडदा नाही. प्रत्येक ॲप चाचणी-फोनवर इन्स्टॉल केले गेले, त्याचा पहिला पडदा टिपून 43 भाषांमध्ये स्वयंचलितपणे वाचला गेला, आणि त्याच वेळी त्याची नेटवर्क-वाहतूक नोंदवली गेली.
- ठरलेल्यापेक्षा जास्त घेणे: संमती-अर्जात कधीही उल्लेख नसलेले ओळख-क्रमांक (identifiers) गोळा करणे.
त्यांना काय आढळले
- अजूनही ऑनलाइन असलेल्या 10,036 ॲप्सपैकी 69% ॲप्स किमान एक असमर्थित परवानगी मागतात. सारांशानुसार (abstract), कोणत्याही कार्यात्मक कारणाशिवाय सुमारे 53% ॲप्सना स्थान, 50% ना कॅमेरा आणि 35% ना मायक्रोफोन हवा असतो. पावले मोजणे आणि आरोग्य-सल्ले देणाऱ्या, 16.3 कोटींहून अधिक डाउनलोड असलेल्या एका फिटनेस-ॲपने कॅमेरा, ऑडिओ, फोन, कॉल-नोंदी आणि संपर्क मागितले.
- कमी लोकप्रिय ॲप्स जास्त हद्द ओलांडतात: 10,000 पेक्षा कमी इन्स्टॉल असलेल्यांमध्ये सरासरी 2.79 जादा परवानग्या, तर दहा लाखांहून अधिक असलेल्यांमध्ये 1.24.
- अनेक ॲप्सची चाचणी होऊ शकली नाही — ती कोसळली किंवा सुरूच झाली नाहीत. चाललेल्या 3,599 पैकी केवळ 253 (7%) ॲप्सनी त्यांच्या पहिल्या पडद्यावर संमतीची कोणतीही व्यवस्था दाखवली. उरलेल्या 93% ॲप्सनी काहीच विचारले नाही. संमतीशिवाय सर्वाधिक वेळा बाहेर पाठवला गेलेला ओळख-क्रमांक होता फोनचा जाहिरात-ID: 17.7 कोटींहून अधिक डाउनलोड असलेल्या एका व्यायाम-ॲपने हे केले.
- संमती-अर्ज दाखवणाऱ्या ॲप्सपैकी, 253 पैकी 18 — म्हणजे सुमारे 14 पैकी 1 — ॲप्सनी अर्जात उल्लेख नसलेला ओळख-क्रमांक गोळा केला. लेखक हे उलट बाजूनेही वाचतात: विकासक जेव्हा विचारतात, तेव्हा ते साधारणपणे जाहीर केलेल्याला धरून राहतात.
- IMEI सारखे प्रतिबंधित ओळख-क्रमांक एखाद्या आडमार्गाने गोळा करताना एकही ॲप पकडले गेले नाही, यावरून Android ची संरक्षणे काम करतात असे सूचित होते.
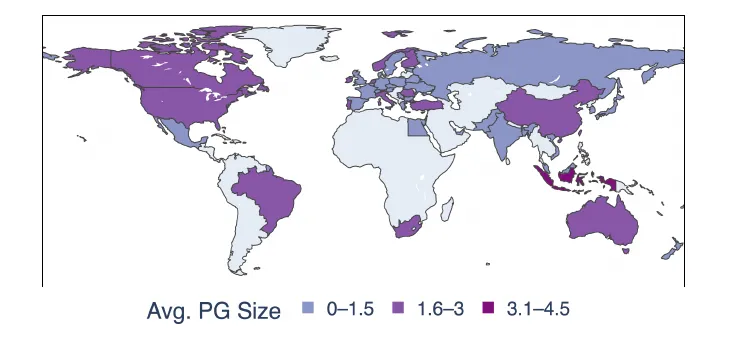
विकासकाच्या देशानुसार प्रति ॲप असमर्थित परवानग्यांची सरासरी संख्या (करडा: 10 पेक्षा कमी ॲप्स). — आकृती 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
कायदे पुरेसे नाहीत
गोपनीयता-कायदे असलेल्या प्रदेशांतील — युरोपियन युनियन, दक्षिण अमेरिका आणि आशियाचे काही भाग — ॲप्समध्येही मोठ्या त्रुटी आढळल्या, सरासरी 3.1 ते 4.5 जादा परवानग्या. संमतीचे पडदे सर्वत्र दुर्मीळ होते, नियम असलेल्या ठिकाणीही; लेखक संमतीच्या अभावाचे वर्णन युरोपच्या GDPR सारख्या आवश्यकतांचे थेट उल्लंघन असे करतात. Samsung किंवा Google सारख्या साधनसंपन्न विकासकांच्या ॲप्समध्येही उल्लंघने आढळली. आणि वरच्या 5% ॲप्सचा वाटा 92% डाउनलोडचा असल्याने, एखाद्या लोकप्रिय ॲपमधील चूक लाखो लोकांपर्यंत पोहोचते.
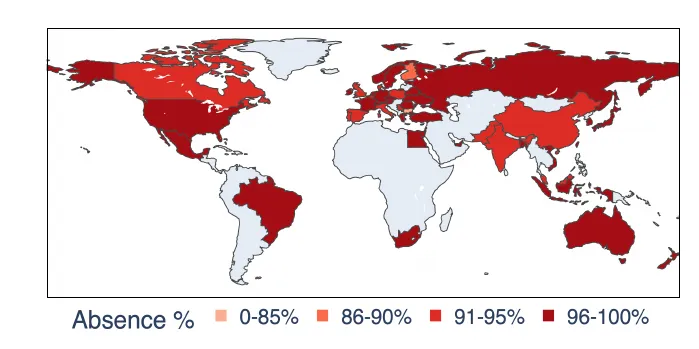
पहिल्यांदा सुरू केल्यावर संमतीचा पडदा नसलेल्या आरोग्य-ॲप्सचे प्रमाण, विकासकाच्या देशानुसार (करडा: 10 पेक्षा कमी ॲप्स). — आकृती 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
चाचणीला काय दिसू शकत नाही
विश्लेषण पहिल्या सुरुवातीपाशीच, कोणतेही खाते तयार होण्यापूर्वी, थांबते, आणि ॲपचे स्वयंचलित अन्वेषण संपूर्ण व्याप्तीची हमी देत नाही. कोसळलेली ॲप्स वगळली गेली. फक्त निरीक्षणात आलेल्या उल्लंघनांचीच गणना होत असल्याने, त्यांचे आकडे समस्येचा कमी अंदाज देतात, अशी लेखकांची अपेक्षा आहे.
त्यांची शिफारस द्वारपालांना उद्देशून आहे: स्वेच्छेने केलेले पालन आणि ॲप-स्टोअरचे परीक्षण वापरकर्त्यांचे संरक्षण करत नाहीत, असा त्यांचा निष्कर्ष आहे, आणि नियामक गोपनीयतेचे स्वयंचलित लेखापरीक्षण ही बाजारात प्रवेशाची अट बनवू शकतात. तपासणी पुढे चालू राहावी म्हणून संघाचा आपला डेटासंच आणि साधने प्रसिद्ध करण्याचा मानस आहे.