从不先征求同意的健康应用
健康应用处理的是最敏感的一类数据:心理健康记录、实时血糖读数、心率。作者指出,一旦泄露,可能导致职场歧视、保险被拒或遭到勒索。然而,据科罗拉多州立大学、新泽西理工学院、卡尔加里大学和石溪大学的Ethan Myers及其同事称,人们对这些应用“在大规模层面上仍然知之甚少”。
他们聚焦于最关键的时刻:安装应用并首次打开时,也就是用户决定授予哪些权限的时候。他们指出,数据一旦交出,想要收回控制权实际上就不可能了。
找出真正的健康应用
第一个问题:什么才算健康应用?应用商店的分类并不可靠。在团队人工标注的应用中,归入“医疗”或“健康与健身”类别的,只有71.5%真的是健康应用;比如一个送处方药的配送服务,也可能被归到那里。于是他们依据世界卫生组织的指南写出了一个定义——监测、疾病管理、远程医疗、用药——并用5000款人工标注的应用训练了一个分类器。在50万条应用描述上运行后,它找出了10688款健康应用,均于2024年3月至5月间从谷歌应用商店下载。
破坏信任的三种方式
团队衡量了三种威胁:
- 索取过多:应用自身描述无法说明理由的权限。一个用人工标注句子训练的语言模型预测了每段描述支持哪些权限;团队再将其与应用实际索取的权限进行比较。
- 从不询问:数据开始流出之前没有任何同意界面。每款应用都被安装在测试手机上,其首屏被截取并以43种语言自动读取,同时记录其网络流量。
- 拿得比约定的多:收集同意书从未提及的标识符。
他们的发现
- 在仍然在线的10036款应用中,69%至少索取了一项不合理的权限。根据论文摘要,约53%想要位置、50%想要摄像头、35%想要麦克风,却没有功能上的理由。一款下载量超过1.63亿次、提供计步和健康建议的健身应用,索取了摄像头、音频、电话、通话记录和通讯录权限。
- 越不热门的应用越越界:安装量低于1万次的应用平均有2.79项多余权限,而安装量超过100万次的为1.24项。
- 许多应用无法测试——它们崩溃或无法启动。在能运行的3599款中,只有253款(7%)在首屏显示了某种同意机制。其余93%什么都没问。未经同意最常被发出的标识符是手机的广告标识符:一款下载量超过1.77亿次的健身训练应用就这样做了。
- 在确实显示同意书的应用中,**253款中有18款——约每14款中有1款——**收集了同意书没有提及的标识符。作者也从反面解读这一点:当开发者确实征求同意时,他们通常会遵守自己公布的内容。
- 没有发现任何应用通过旁路收集IMEI等受限标识符,这表明安卓的保护措施是有效的。
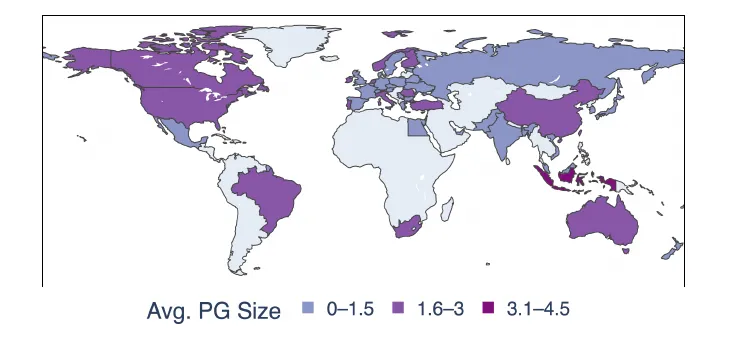
按开发者所在国家统计的每款应用平均不合理权限数量(灰色:少于10款应用)。——图2,Myers等(2026),arXiv:2610.23851,CC BY 4.0。
仅靠法律还不够
来自有隐私法律的地区——欧盟、南美和亚洲部分地区——的应用,仍然存在很大差距,平均多出3.1至4.5项权限。同意界面在各地都很少见,包括已有法规的地方;作者将缺少同意描述为直接违反欧洲《通用数据保护条例》(GDPR)等要求。即便是三星或谷歌等资源雄厚的开发商,其应用也存在违规。而且,由于排名前5%的应用占了92%的下载量,一款热门应用的疏漏就会波及数百万人。
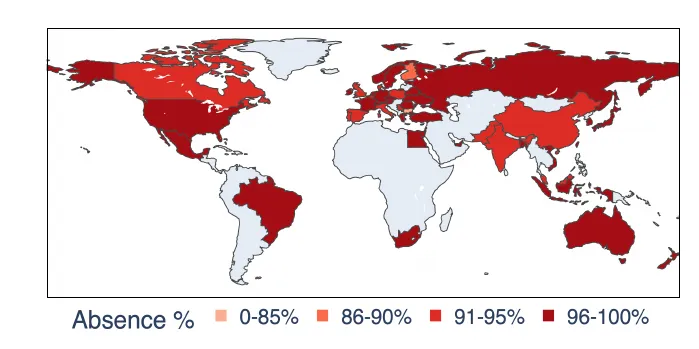
按开发者所在国家统计的首次启动时没有同意界面的健康应用比例(灰色:少于10款应用)。——图5,Myers等(2026),arXiv:2610.23851,CC BY 4.0。
测试看不到的部分
分析止步于首次启动、创建任何账户之前,而对应用的自动探索也无法保证完全覆盖。崩溃的应用被排除在外。由于只统计观察到的违规,作者预计他们的数字低估了问题。
他们的建议针对的是把关者:他们总结道,自愿合规和应用商店审核并没有保护好用户,监管机构可以把自动隐私审计作为进入市场的条件。团队计划公开其数据集和工具,以便检查工作能够继续下去。