ऐसे हेल्थ ऐप जो पहले कभी पूछते ही नहीं
हेल्थ ऐप कुछ सबसे संवेदनशील डेटा संभालते हैं: मानसिक स्वास्थ्य के रिकॉर्ड, ग्लूकोज़ की तत्काल रीडिंग, दिल की धड़कन। लेखक ध्यान दिलाते हैं कि कोई लीक काम पर भेदभाव, बीमा से इनकार या ब्लैकमेल तक ले जा सकता है। फिर भी, कोलोराडो स्टेट यूनिवर्सिटी, न्यू जर्सी इंस्टीट्यूट ऑफ़ टेक्नोलॉजी, कैलगरी विश्वविद्यालय और स्टोनी ब्रुक यूनिवर्सिटी के Ethan Myers और उनके सहयोगियों के अनुसार, ये ऐप “बड़े पैमाने पर अब भी ठीक से समझे नहीं गए हैं”।
उन्होंने सबसे अहम पल पर ध्यान केंद्रित किया: ऐप इंस्टॉल करना और उसे पहली बार खोलना, जब उपयोगकर्ता तय करते हैं कि क्या अनुमति देनी है। वे बताते हैं कि एक बार डेटा सौंप देने के बाद, नियंत्रण वापस लेना व्यावहारिक रूप से असंभव हो जाता है।
असली हेल्थ ऐप ढूँढना
पहली समस्या: हेल्थ ऐप किसे माना जाए? स्टोर की श्रेणियाँ भरोसेमंद नहीं हैं। टीम ने जिन ऐप्स को हाथ से लेबल किया, उनमें “Medical” या “Health & Fitness” में दर्ज ऐप्स में से सिर्फ़ 71.5% सचमुच हेल्थ ऐप थे; उदाहरण के लिए, नुस्ख़े की दवाएँ पहुँचाने वाली डिलीवरी सेवा भी वहाँ पहुँच सकती है। इसलिए उन्होंने विश्व स्वास्थ्य संगठन के दिशानिर्देशों पर आधारित एक परिभाषा लिखी — निगरानी, रोग प्रबंधन, टेलीमेडिसिन, दवा — और 5,000 हाथ से लेबल किए गए ऐप्स पर एक क्लासिफ़ायर प्रशिक्षित किया। 5,00,000 ऐप विवरणों पर चलाने पर इसने 10,688 हेल्थ ऐप पाए, जो मार्च से मई 2024 के बीच Google Play से डाउनलोड किए गए।
भरोसा तोड़ने के तीन तरीक़े
टीम ने तीन ख़तरों को मापा:
- बहुत ज़्यादा माँगना: ऐसी अनुमतियाँ जिन्हें ऐप का अपना विवरण उचित नहीं ठहराता। इंसानों द्वारा लेबल किए गए वाक्यों पर प्रशिक्षित एक भाषा मॉडल ने अनुमान लगाया कि हर विवरण किन अनुमतियों का समर्थन करता है; फिर टीम ने इसकी तुलना ऐप द्वारा असल में माँगी गई अनुमतियों से की।
- कभी न पूछना: डेटा बहना शुरू होने से पहले कोई सहमति स्क्रीन नहीं। हर ऐप को टेस्ट फ़ोनों पर इंस्टॉल किया गया, उसकी पहली स्क्रीन कैप्चर करके 43 भाषाओं में स्वचालित रूप से पढ़ी गई, और साथ में उसका नेटवर्क ट्रैफ़िक रिकॉर्ड किया गया।
- तय से ज़्यादा लेना: ऐसे पहचानकर्ता इकट्ठा करना जिनका सहमति फ़ॉर्म में कभी ज़िक्र नहीं होता।
उन्होंने क्या पाया
- अब भी ऑनलाइन 10,036 ऐप्स में से 69% कम से कम एक अनुचित अनुमति माँगते हैं। सारांश (abstract) के अनुसार, लगभग 53% लोकेशन, 50% कैमरा और 35% माइक्रोफ़ोन बिना किसी कार्यात्मक कारण के चाहते हैं। 16.3 करोड़ से ज़्यादा डाउनलोड वाले एक फ़िटनेस ऐप ने, जो क़दम गिनने और सेहत के सुझाव देता है, कैमरा, ऑडियो, फ़ोन, कॉल लॉग और संपर्कों की अनुमति माँगी।
- कम लोकप्रिय ऐप ज़्यादा हद पार करते हैं: 10,000 से कम इंस्टॉल वालों में औसतन 2.79 अतिरिक्त अनुमतियाँ, जबकि दस लाख से ज़्यादा वालों में 1.24।
- कई ऐप्स की जाँच नहीं हो सकी — वे क्रैश हो गए या शुरू ही नहीं हुए। जो 3,599 चले, उनमें से सिर्फ़ 253 (7%) ने अपनी पहली स्क्रीन पर कोई सहमति व्यवस्था दिखाई। बाक़ी 93% ने कुछ नहीं पूछा। बिना सहमति सबसे अक्सर भेजा जाने वाला पहचानकर्ता फ़ोन की विज्ञापन ID थी: 17.7 करोड़ से ज़्यादा डाउनलोड वाले एक वर्कआउट ऐप ने ऐसा किया।
- जो ऐप सहमति फ़ॉर्म दिखाते हैं, उनमें से 253 में से 18 — लगभग 14 में से 1 — ने ऐसा पहचानकर्ता इकट्ठा किया जिसका फ़ॉर्म में ज़िक्र नहीं था। लेखक इसे उल्टी तरफ़ से भी पढ़ते हैं: जब डेवलपर पूछते हैं, तो आम तौर पर अपनी घोषणा पर टिके रहते हैं।
- कोई भी ऐप IMEI जैसे प्रतिबंधित पहचानकर्ता किसी पिछले रास्ते से इकट्ठा करते नहीं पकड़ा गया, जिससे लगता है कि Android की सुरक्षा व्यवस्थाएँ काम करती हैं।
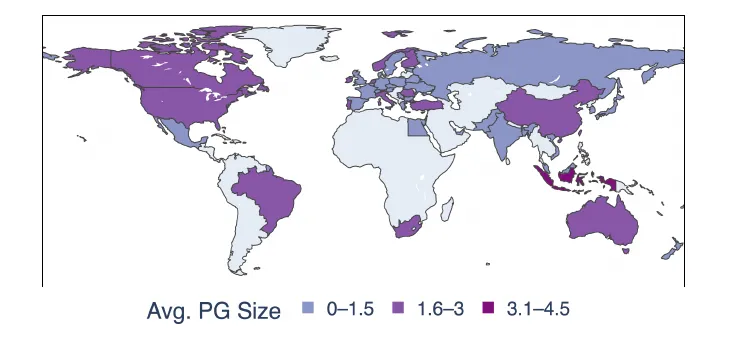
डेवलपर के देश के अनुसार प्रति ऐप अनुचित अनुमतियों की औसत संख्या (धूसर: 10 से कम ऐप)। — चित्र 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
क़ानून काफ़ी नहीं हैं
निजता क़ानूनों वाले क्षेत्रों — यूरोपीय संघ, दक्षिण अमेरिका और एशिया के कुछ हिस्सों — के ऐप्स में भी बड़े अंतर दिखे, औसतन 3.1 से 4.5 अतिरिक्त अनुमतियाँ। सहमति स्क्रीन हर जगह दुर्लभ थीं, उन जगहों पर भी जहाँ नियम मौजूद हैं; लेखक सहमति के अभाव को यूरोप के GDPR जैसी अपेक्षाओं का सीधा उल्लंघन बताते हैं। Samsung या Google जैसे संसाधन-संपन्न डेवलपरों के ऐप्स में भी उल्लंघन दिखे। और क्योंकि शीर्ष 5% ऐप्स के हिस्से 92% डाउनलोड आते हैं, किसी लोकप्रिय ऐप की एक चूक करोड़ों तक पहुँचती है।
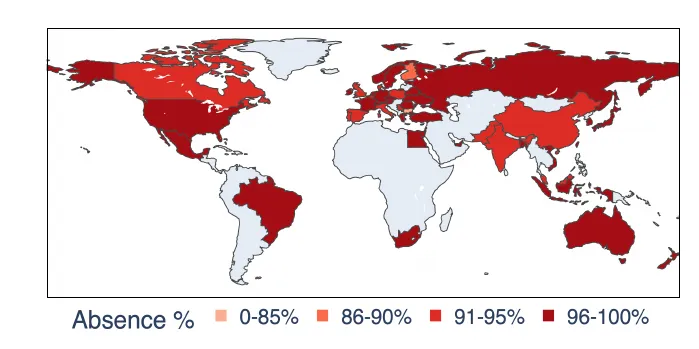
पहली बार खोलने पर बिना सहमति स्क्रीन वाले हेल्थ ऐप्स का हिस्सा, डेवलपर के देश के अनुसार (धूसर: 10 से कम ऐप)। — चित्र 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
जो परीक्षण नहीं देख सकता
विश्लेषण पहली बार खोलने पर, कोई खाता बनने से पहले, रुक जाता है, और किसी ऐप की स्वचालित खोजबीन पूरी कवरेज की गारंटी नहीं देती। क्रैश होने वाले ऐप बाहर रह गए। क्योंकि सिर्फ़ देखी गई चूकें गिनी जाती हैं, लेखकों को उम्मीद है कि उनके आँकड़े समस्या को कम करके आँकते हैं।
उनकी सिफ़ारिश द्वारपालों पर निशाना साधती है: वे निष्कर्ष निकालते हैं कि स्वैच्छिक अनुपालन और ऐप-स्टोर समीक्षा उपयोगकर्ताओं की रक्षा नहीं कर रहे, और नियामक स्वचालित निजता ऑडिट को बाज़ार में प्रवेश की शर्त बना सकते हैं। टीम अपना डेटासेट और टूल जारी करने की योजना बना रही है ताकि जाँच जारी रह सके।