اپهای سلامتی که هرگز اول اجازه نمیگیرند
اپهای سلامت با برخی از حساسترین دادههای موجود سروکار دارند: سوابق سلامت روان، قند خون لحظهای، ضربان قلب. به گفتهٔ نویسندگان، یک نشت داده میتواند به تبعیض در محیط کار، رد شدن بیمه یا اخاذی بینجامد. با این حال، به گفتهٔ ایتن مایرز (Ethan Myers) و همکارانش در دانشگاه ایالتی کلرادو، مؤسسهٔ فناوری نیوجرسی، دانشگاه کلگری و دانشگاه استونی بروک، این اپها «در مقیاس بزرگ هنوز بهخوبی شناخته نشدهاند».
آنها بر مهمترین لحظه تمرکز کردند: نصب اپ و باز کردن آن برای نخستین بار، وقتی کاربران تصمیم میگیرند چه اجازهای بدهند. به تأکید آنها، وقتی دادهها یک بار تحویل داده شوند، پس گرفتن کنترل عملاً ناممکن میشود.
یافتن اپهای سلامت واقعی
نخستین مشکل: چه چیزی اپ سلامت به حساب میآید؟ دستهبندیهای فروشگاه قابلاعتماد نیستند. از اپهایی که گروه دستی برچسب زد، تنها 71.5٪ از آنهایی که زیر «پزشکی» یا «سلامت و تناسب اندام» ثبت شده بودند واقعاً اپ سلامت بودند؛ برای نمونه، یک سرویس پیک که داروهای نسخهای را میرساند هم ممکن است آنجا قرار بگیرد. پس آنها تعریفی بر پایهٔ رهنمودهای سازمان جهانی بهداشت نوشتند — پایش، مدیریت بیماری، پزشکی از راه دور، دارو — و یک دستهبند را روی 5,000 اپ برچسبخورده به دست انسان آموزش دادند. این دستهبند پس از اجرا روی 500,000 توضیح اپ، 10,688 اپ سلامت یافت که بین مارس و مه 2024 از گوگلپلی دانلود شدند.
سه راه برای شکستن اعتماد
گروه سه تهدید را سنجید:
- خواستن بیش از حد: مجوزهایی که توضیحات خود اپ توجیهی برایشان ندارد. یک مدل زبانی که با جملههای برچسبخورده به دست انسان آموزش دیده بود پیشبینی کرد هر توضیح از کدام مجوزها پشتیبانی میکند؛ سپس گروه آن را با آنچه اپ واقعاً درخواست میکند مقایسه کرد.
- هرگز نپرسیدن: نبودِ صفحهٔ رضایت پیش از آنکه دادهها جریان پیدا کنند. هر اپ روی گوشیهای آزمایشی نصب شد، از نخستین صفحهاش تصویر گرفته و بهطور خودکار به 43 زبان خوانده شد، و همزمان ترافیک شبکهاش ثبت شد.
- برداشتن بیش از توافق: جمعآوری شناسههایی که فرم رضایت هرگز به آنها اشاره نمیکند.
یافتهها
- 69٪ از 10,036 اپی که هنوز آنلایناند دستکم یک مجوز ناموجه درخواست میکنند. طبق چکیدهٔ مقاله، حدود 53٪ موقعیت مکانی، 50٪ دوربین و 35٪ میکروفون را بدون دلیل کارکردی میخواهند. یک اپ تناسب اندام با بیش از 163 میلیون دانلود، که شمارش قدم و توصیههای سلامت ارائه میدهد، دوربین، صدا، تلفن، سوابق تماس و مخاطبان را درخواست کرد.
- اپهای کمطرفدارتر بیشتر زیادهخواهی میکنند: بهطور میانگین 2.79 مجوز اضافی زیر 10,000 نصب، در برابر 1.24 بالای یک میلیون.
- بسیاری از اپها آزمودنی نبودند — از کار افتادند یا اجرا نشدند. از 3,599 اپی که اجرا شدند، تنها 253 مورد (7٪) روی نخستین صفحهشان هر گونه سازوکار رضایتی نشان دادند. 93٪ باقیمانده چیزی نپرسیدند. شناسهای که بیش از همه بدون رضایت بیرون فرستاده میشد شناسهٔ تبلیغاتی گوشی (advertising ID) بود: یک اپ ورزشی با بیش از 177 میلیون دانلود چنین کرد.
- در میان اپهایی که فرم رضایت نشان میدهند، 18 از 253 — حدود 1 از 14 — شناسهای را جمع کردند که فرم به آن اشاره نکرده بود. نویسندگان این را از سوی دیگر هم میخوانند: وقتی توسعهدهندگان میپرسند، عموماً به آنچه اعلام کردهاند پایبند میمانند.
- هیچ اپی در حال جمعآوری شناسههای محدودشدهای مانند IMEI از راهی فرعی دیده نشد، که نشان میدهد محافظتهای اندروید کار میکنند.
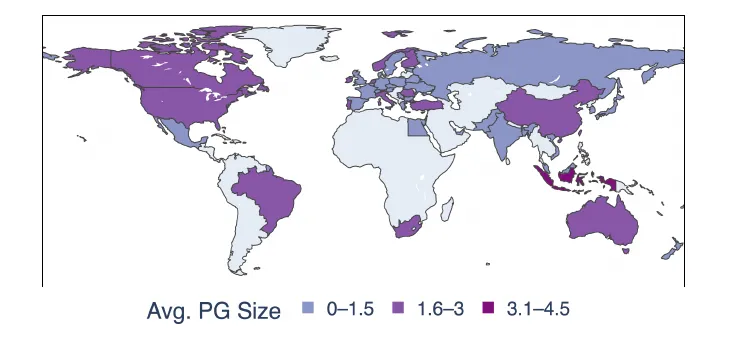
میانگین شمار مجوزهای ناموجه برای هر اپ، بر حسب کشور توسعهدهنده (خاکستری: کمتر از 10 اپ). — شکل 2، مایرز و همکاران (2026)، arXiv:2610.23851، CC BY 4.0.
قانون کافی نیست
اپهایی از مناطق دارای قانون حریم خصوصی — اتحادیهٔ اروپا، آمریکای جنوبی و بخشهایی از آسیا — نیز همچنان شکافهای بزرگی نشان دادند، بهطور میانگین 3.1 تا 4.5 مجوز اضافی. صفحههای رضایت همهجا نادر بودند، از جمله جاهایی که مقررات وجود دارد؛ نویسندگان نبودِ رضایت را نقض مستقیم الزاماتی مانند GDPR اروپا توصیف میکنند. حتی اپهای توسعهدهندگان پرامکاناتی مانند سامسونگ یا گوگل نیز تخلف نشان دادند. و چون 5٪ برتر اپها 92٪ دانلودها را به خود اختصاص میدهند، یک لغزش در یک اپ پرطرفدار به میلیونها نفر میرسد.
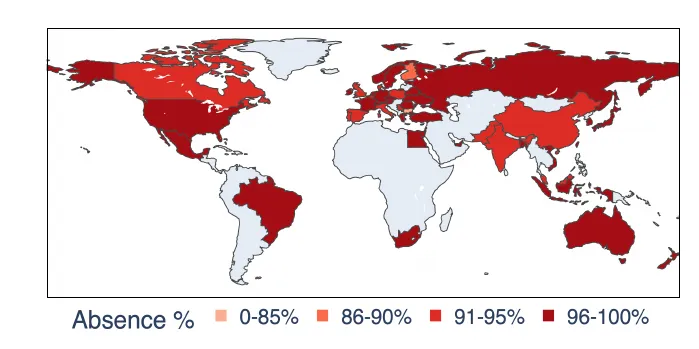
سهم اپهای سلامت بدون صفحهٔ رضایت در نخستین اجرا، بر حسب کشور توسعهدهنده (خاکستری: کمتر از 10 اپ). — شکل 5، مایرز و همکاران (2026)، arXiv:2610.23851، CC BY 4.0.
آنچه آزمون نمیبیند
تحلیل در نخستین اجرا، پیش از ساخته شدن هر حساب کاربری، متوقف میشود و کاوش خودکار یک اپ پوشش کامل را تضمین نمیکند. اپهایی که از کار افتادند کنار گذاشته شدند. از آنجا که فقط تخلفهای مشاهدهشده شمرده میشوند، نویسندگان انتظار دارند ارقامشان مسئله را کمتر از واقع نشان دهد.
توصیهٔ آنها دروازهبانان را هدف میگیرد: به نتیجهگیری آنها، پایبندی داوطلبانه و بازبینی فروشگاه اپ از کاربران محافظت نمیکنند، و نهادهای ناظر میتوانند ممیزی خودکار حریم خصوصی را شرط ورود به بازار کنند. گروه قصد دارد مجموعهداده و ابزارهایش را منتشر کند تا بررسی ادامه پیدا کند.