APLICATIVOS DE SAÚDE QUE NUNCA PEDEM PERMISSÃO ANTES
Os aplicativos de saúde lidam com alguns dos dados mais sensíveis que existem: registros de saúde mental, leituras de glicose em tempo real, frequência cardíaca. Um vazamento pode levar, observam os autores, a discriminação no trabalho, recusa de seguro ou chantagem. No entanto, segundo Ethan Myers e colegas da Universidade Estadual do Colorado, do Instituto de Tecnologia de Nova Jersey, da Universidade de Calgary e da Universidade Stony Brook, esses aplicativos “continuam mal compreendidos em grande escala”.
Eles se concentraram no momento que mais importa: a instalação do aplicativo e a primeira vez que é aberto, quando os usuários decidem o que conceder. Depois que os dados foram entregues, ressaltam, retomar o controle se torna praticamente impossível.
Encontrar os verdadeiros aplicativos de saúde
Primeiro problema: o que conta como aplicativo de saúde? As categorias das lojas não são confiáveis. Dos aplicativos que a equipe rotulou à mão, apenas 71,5% dos classificados como “Medicina” ou “Saúde e fitness” eram de fato aplicativos de saúde; um serviço de entrega que leva receitas, por exemplo, pode ir parar ali. Por isso, escreveram uma definição baseada nas diretrizes da Organização Mundial da Saúde — monitoramento, gestão de doenças, telemedicina, medicação — e treinaram um classificador com 5.000 aplicativos rotulados à mão. Aplicado a 500.000 descrições de aplicativos, ele encontrou 10.688 aplicativos de saúde, baixados do Google Play entre março e maio de 2024.
Três maneiras de quebrar a confiança
A equipe mediu três ameaças:
- Pedir demais: permissões que a própria descrição do aplicativo não justifica. Um modelo de linguagem treinado com frases rotuladas por humanos previu quais permissões cada descrição sustenta; a equipe então comparou isso com o que o aplicativo realmente pede.
- Nunca pedir: nenhuma tela de consentimento antes de os dados começarem a circular. Cada aplicativo foi instalado em celulares de teste, a sua primeira tela foi capturada e lida automaticamente em 43 línguas, enquanto o seu tráfego de rede era registrado.
- Pegar mais do que o combinado: coletar identificadores que o formulário de consentimento nunca menciona.
O que encontraram
- 69% dos 10.036 aplicativos ainda disponíveis pedem pelo menos uma permissão injustificada. Segundo o resumo, cerca de 53% querem a localização, 50% a câmera e 35% o microfone sem uma razão funcional. Um aplicativo de fitness com mais de 163 milhões de downloads, que oferece contagem de passos e dicas de saúde, pedia a câmera, o áudio, o telefone, o registro de chamadas e os contatos.
- Os aplicativos menos populares exageram mais: em média 2,79 permissões excessivas abaixo de 10.000 instalações, contra 1,24 acima de um milhão.
- Muitos aplicativos não puderam ser testados — travaram ou não abriram. Dos 3.599 que funcionaram, apenas 253 (7%) mostraram algum mecanismo de consentimento na primeira tela. Os outros 93% não perguntaram nada. O identificador mais enviado sem consentimento foi o identificador de publicidade do celular: um aplicativo de treino com mais de 177 milhões de downloads fazia isso.
- Entre os aplicativos que mostram um formulário de consentimento, 18 de 253 — cerca de 1 em cada 14 — coletaram um identificador que o formulário não mencionava. Os autores também leem isso ao contrário: quando os desenvolvedores perguntam, em geral se atêm ao que anunciaram.
- Nenhum aplicativo foi flagrado coletando identificadores restritos, como o IMEI, por um caminho indireto, o que sugere que as proteções do Android funcionam.
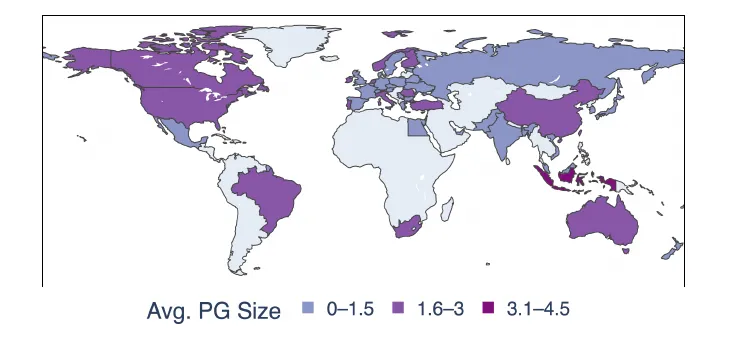
Número médio de permissões injustificadas por aplicativo, por país do desenvolvedor (cinza: menos de 10 aplicativos). — Figura 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
As leis não bastam
Aplicativos de regiões com leis de privacidade — a União Europeia, a América do Sul e partes da Ásia — ainda mostraram grandes excessos, de 3,1 a 4,5 permissões extras em média. As telas de consentimento eram raras em toda parte, inclusive onde existe regulamentação; os autores descrevem a ausência de consentimento como uma violação direta de exigências como o RGPD europeu. Até aplicativos de desenvolvedores com muitos recursos, como Samsung ou Google, mostraram violações. E, como os 5% de aplicativos mais populares respondem por 92% dos downloads, uma falha num aplicativo popular atinge milhões de pessoas.
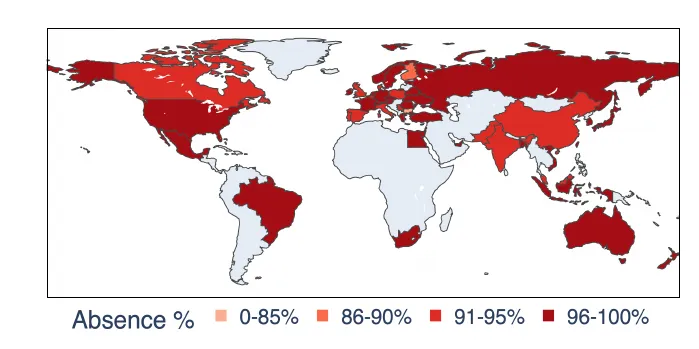
Proporção de aplicativos de saúde sem tela de consentimento na primeira abertura, por país do desenvolvedor (cinza: menos de 10 aplicativos). — Figura 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
O que o teste não consegue ver
A análise para na primeira abertura, antes da criação de qualquer conta, e a exploração automatizada de um aplicativo não garante cobertura completa. Os aplicativos que travaram ficaram de fora. Como só as falhas observadas são contadas, os autores esperam que os seus números subestimem o problema.
A sua recomendação mira os guardiões do acesso: a conformidade voluntária e a revisão pelas lojas de aplicativos, concluem, não estão protegendo os usuários, e os reguladores poderiam fazer de auditorias automatizadas de privacidade uma condição para entrar no mercado. A equipe planeja divulgar o seu conjunto de dados e as suas ferramentas para que a verificação possa continuar.