GESUNDHEITS-APPS, DIE NIE ZUERST FRAGEN
Gesundheits-Apps verarbeiten einige der sensibelsten Daten überhaupt: Aufzeichnungen zur psychischen Gesundheit, Blutzuckerwerte in Echtzeit, Herzfrequenz. Ein Datenleck kann, so die Autoren, zu Diskriminierung am Arbeitsplatz, verweigerten Versicherungen oder Erpressung führen. Dennoch sind diese Apps nach Ethan Myers und Kollegen von der Colorado State University, dem New Jersey Institute of Technology, der University of Calgary und der Stony Brook University „im großen Maßstab nach wie vor schlecht verstanden“.
Sie konzentrierten sich auf den entscheidenden Moment: die Installation der App und ihr erstes Öffnen, wenn Nutzer entscheiden, was sie freigeben. Sind die Daten erst einmal herausgegeben, betonen sie, wird es praktisch unmöglich, die Kontrolle zurückzugewinnen.
Die echten Gesundheits-Apps finden
Erstes Problem: Was zählt als Gesundheits-App? Die Store-Kategorien sind unzuverlässig. Von den Apps, die das Team von Hand einordnete, waren nur 71,5 % der unter „Medizin“ oder „Gesundheit & Fitness“ gelisteten tatsächlich Gesundheits-Apps; ein Lieferdienst, der Rezepte bringt, kann zum Beispiel dort landen. Also schrieben sie eine Definition auf Grundlage von Leitlinien der Weltgesundheitsorganisation — Überwachung, Krankheitsmanagement, Telemedizin, Medikation — und trainierten einen Klassifikator mit 5.000 von Hand eingeordneten Apps. Angewandt auf 500.000 App-Beschreibungen fand er 10.688 Gesundheits-Apps, die zwischen März und Mai 2024 von Google Play heruntergeladen wurden.
Drei Wege, Vertrauen zu brechen
Das Team maß drei Bedrohungen:
- Zu viel verlangen: Berechtigungen, die die eigene Beschreibung der App nicht rechtfertigt. Ein Sprachmodell, trainiert mit von Menschen beschrifteten Sätzen, sagte voraus, welche Berechtigungen jede Beschreibung stützt; das Team verglich das dann mit dem, was die App tatsächlich anfordert.
- Nie fragen: kein Einwilligungsbildschirm, bevor Daten zu fließen beginnen. Jede App wurde auf Testtelefonen installiert, ihr erster Bildschirm erfasst und automatisch in 43 Sprachen gelesen, während ihr Netzwerkverkehr aufgezeichnet wurde.
- Mehr nehmen als vereinbart: Kennungen sammeln, die das Einwilligungsformular nie erwähnt.
Was sie fanden
- 69 % der 10.036 noch verfügbaren Apps verlangen mindestens eine ungerechtfertigte Berechtigung. Laut Zusammenfassung wollen etwa 53 % den Standort, 50 % die Kamera und 35 % das Mikrofon ohne funktionalen Grund. Eine Fitness-App mit über 163 Millionen Downloads, die Schrittzählung und Gesundheitstipps bietet, verlangte Kamera, Audio, Telefon, Anruflisten und Kontakte.
- Weniger populäre Apps greifen stärker über: im Mittel 2,79 überzählige Berechtigungen unter 10.000 Installationen, gegenüber 1,24 über einer Million.
- Viele Apps ließen sich nicht testen — sie stürzten ab oder starteten nicht. Von den 3.599, die liefen, zeigten nur 253 (7 %) auf ihrem ersten Bildschirm irgendeinen Einwilligungsmechanismus. Die übrigen 93 % fragten nichts. Die am häufigsten ohne Einwilligung versandte Kennung war die Werbe-ID des Telefons: Eine Trainings-App mit mehr als 177 Millionen Downloads tat das.
- Unter den Apps, die ein Einwilligungsformular zeigen, sammelten 18 von 253 — etwa 1 von 14 — eine Kennung, die das Formular nicht erwähnte. Die Autoren lesen das auch umgekehrt: Wenn Entwickler fragen, halten sie sich im Allgemeinen an das Angekündigte.
- Keine App wurde dabei ertappt, geschützte Kennungen wie die IMEI auf Umwegen zu sammeln, was darauf hindeutet, dass die Schutzmechanismen von Android funktionieren.
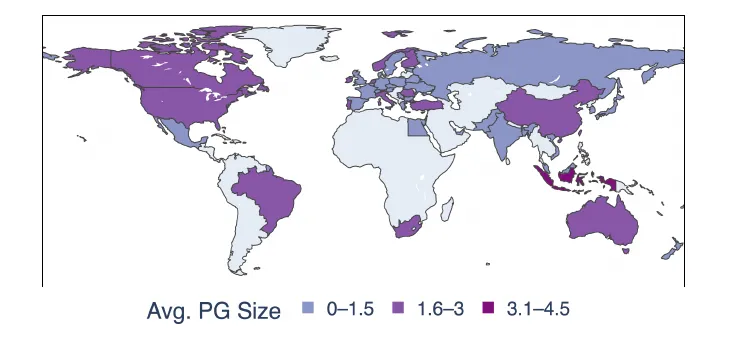
Durchschnittliche Zahl ungerechtfertigter Berechtigungen pro App, nach Land des Entwicklers (grau: weniger als 10 Apps). — Abbildung 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Gesetze reichen nicht
Apps aus Regionen mit Datenschutzgesetzen — der Europäischen Union, Südamerika und Teilen Asiens — zeigten dennoch große Lücken, mit im Mittel 3,1 bis 4,5 zusätzlichen Berechtigungen. Einwilligungsbildschirme waren überall selten, auch dort, wo es Vorschriften gibt; die Autoren bezeichnen die fehlende Einwilligung als direkten Verstoß gegen Anforderungen wie die europäische DSGVO. Selbst Apps finanzstarker Entwickler wie Samsung oder Google wiesen Verstöße auf. Und da die obersten 5 % der Apps auf 92 % der Downloads kommen, erreicht ein Versäumnis in einer beliebten App Millionen.
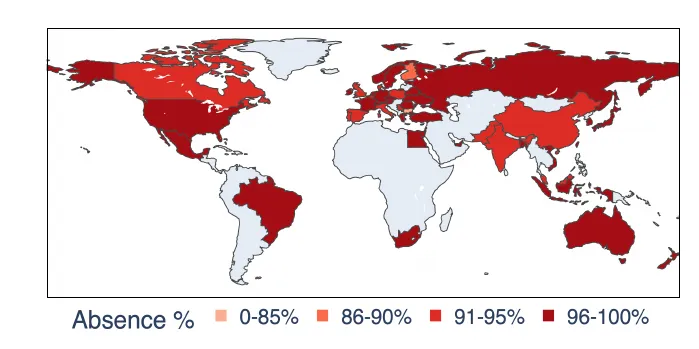
Anteil der Gesundheits-Apps ohne Einwilligungsbildschirm beim ersten Start, nach Land des Entwicklers (grau: weniger als 10 Apps). — Abbildung 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Was der Test nicht sieht
Die Analyse endet beim ersten Start, bevor ein Konto angelegt wird, und die automatisierte Erkundung einer App garantiert keine vollständige Abdeckung. Abgestürzte Apps blieben außen vor. Da nur beobachtete Verstöße gezählt werden, erwarten die Autoren, dass ihre Zahlen das Problem unterschätzen.
Ihre Empfehlung zielt auf die Torwächter: Freiwillige Einhaltung und die Prüfung durch App-Stores, schließen sie, schützen die Nutzer nicht, und Regulierungsbehörden könnten automatisierte Datenschutzprüfungen zur Bedingung für den Marktzugang machen. Das Team plant, seinen Datensatz und seine Werkzeuge zu veröffentlichen, damit die Prüfung weitergehen kann.