NHỮNG ỨNG DỤNG SỨC KHỎE KHÔNG BAO GIỜ HỎI TRƯỚC
Ứng dụng sức khỏe xử lý một số dữ liệu nhạy cảm nhất có thể có: hồ sơ sức khỏe tâm thần, chỉ số đường huyết theo thời gian thực, nhịp tim. Các tác giả lưu ý rằng một vụ rò rỉ có thể dẫn đến phân biệt đối xử ở nơi làm việc, bị từ chối bảo hiểm hoặc bị tống tiền. Thế nhưng, theo Ethan Myers và các đồng nghiệp ở Đại học Bang Colorado, Viện Công nghệ New Jersey, Đại học Calgary và Đại học Stony Brook, những ứng dụng này “vẫn còn được hiểu rất ít ở quy mô lớn”.
Họ tập trung vào thời điểm quan trọng nhất: cài đặt ứng dụng và mở nó lần đầu, khi người dùng quyết định cấp những gì. Họ chỉ ra rằng một khi dữ liệu đã được trao đi, việc giành lại quyền kiểm soát gần như không thể.
Tìm ra những ứng dụng sức khỏe thực sự
Vấn đề đầu tiên: thế nào được tính là ứng dụng sức khỏe? Danh mục của kho ứng dụng không đáng tin. Trong các ứng dụng nhóm gắn nhãn thủ công, chỉ 71,5% ứng dụng xếp vào mục “Medical” (Y tế) hoặc “Health & Fitness” (Sức khỏe & Thể hình) thực sự là ứng dụng sức khỏe; chẳng hạn, một dịch vụ giao thuốc theo đơn có thể nằm ở đó. Vì thế họ viết một định nghĩa dựa trên hướng dẫn của Tổ chức Y tế Thế giới — theo dõi, quản lý bệnh, y tế từ xa, thuốc men — và huấn luyện một bộ phân loại trên 5.000 ứng dụng được gắn nhãn thủ công. Chạy trên 500.000 bản mô tả ứng dụng, nó tìm ra 10.688 ứng dụng sức khỏe, được tải từ Google Play trong khoảng tháng 3 đến tháng 5 năm 2024.
Ba cách phá vỡ lòng tin
Nhóm đo ba mối đe dọa:
- Xin quá nhiều: những quyền mà chính phần mô tả của ứng dụng không biện minh được. Một mô hình ngôn ngữ được huấn luyện trên các câu do con người gắn nhãn dự đoán phần mô tả hỗ trợ những quyền nào; sau đó nhóm so sánh với những gì ứng dụng thực sự yêu cầu.
- Không bao giờ hỏi: không có màn hình xin đồng ý trước khi dữ liệu bắt đầu được gửi đi. Mỗi ứng dụng được cài trên điện thoại thử nghiệm, màn hình đầu tiên được chụp lại và đọc tự động bằng 43 ngôn ngữ, trong khi lưu lượng mạng của nó được ghi lại.
- Lấy nhiều hơn thỏa thuận: thu thập các mã nhận dạng mà biểu mẫu xin đồng ý không hề nhắc đến.
Những gì họ phát hiện
- 69% trong số 10.036 ứng dụng còn trên kho xin ít nhất một quyền không chính đáng. Theo phần tóm tắt, khoảng 53% muốn vị trí, 50% muốn máy ảnh và 35% muốn micrô mà không có lý do chức năng. Một ứng dụng thể hình với hơn 163 triệu lượt tải, cung cấp tính năng đếm bước và mẹo sức khỏe, đã xin quyền máy ảnh, âm thanh, điện thoại, nhật ký cuộc gọi và danh bạ.
- Các ứng dụng ít phổ biến hơn lạm dụng nhiều hơn: trung bình 2,79 quyền thừa với dưới 10.000 lượt cài đặt, so với 1,24 với trên một triệu.
- Nhiều ứng dụng không thể kiểm tra — chúng bị treo hoặc không khởi động được. Trong 3.599 ứng dụng chạy được, chỉ 253 (7%) hiển thị một cơ chế xin đồng ý nào đó trên màn hình đầu tiên. 93% còn lại không hỏi gì. Mã nhận dạng thường bị gửi đi nhất khi chưa có sự đồng ý là mã nhận dạng quảng cáo của điện thoại: một ứng dụng tập luyện với hơn 177 triệu lượt tải đã làm vậy.
- Trong số các ứng dụng có hiển thị biểu mẫu xin đồng ý, 18 trên 253 — khoảng 1 trên 14 — thu thập một mã nhận dạng mà biểu mẫu không nhắc đến. Các tác giả cũng đọc con số này theo chiều ngược lại: khi nhà phát triển có hỏi, họ nhìn chung tuân thủ những gì đã thông báo.
- Không ứng dụng nào bị phát hiện thu thập các mã nhận dạng bị hạn chế như IMEI bằng đường vòng, điều cho thấy các biện pháp bảo vệ của Android có hiệu quả.
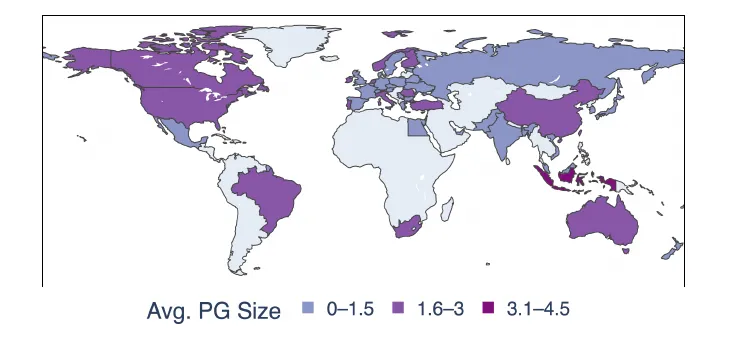
Số quyền không chính đáng trung bình trên mỗi ứng dụng, theo quốc gia của nhà phát triển (xám: ít hơn 10 ứng dụng). — Figure 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Luật pháp là chưa đủ
Các ứng dụng từ những khu vực có luật về quyền riêng tư — Liên minh châu Âu, Nam Mỹ và một phần châu Á — vẫn có những khoảng cách lớn, trung bình thừa từ 3,1 đến 4,5 quyền. Màn hình xin đồng ý hiếm thấy ở khắp nơi, kể cả nơi có quy định; các tác giả mô tả việc thiếu sự đồng ý là vi phạm trực tiếp các yêu cầu như GDPR của châu Âu. Ngay cả ứng dụng của những nhà phát triển giàu nguồn lực như Samsung hay Google cũng có vi phạm. Và khi 5% ứng dụng hàng đầu chiếm 92% lượt tải, một sai sót ở một ứng dụng phổ biến chạm đến hàng triệu người.
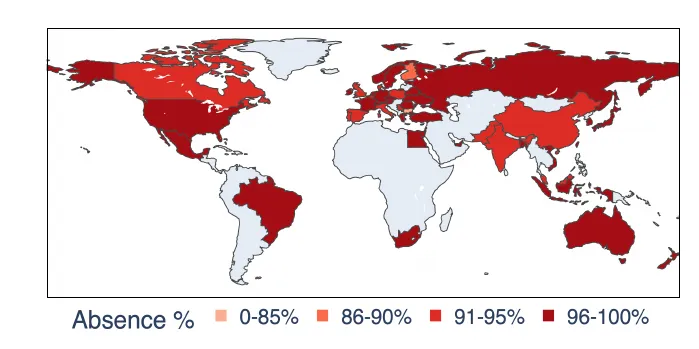
Tỉ lệ ứng dụng sức khỏe không có màn hình xin đồng ý ở lần khởi chạy đầu tiên, theo quốc gia của nhà phát triển (xám: ít hơn 10 ứng dụng). — Figure 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Những gì phép thử không thấy được
Phân tích dừng ở lần khởi chạy đầu tiên, trước khi tạo bất kỳ tài khoản nào, và việc khám phá tự động một ứng dụng không bảo đảm bao quát toàn bộ. Các ứng dụng bị treo đã bị loại ra. Vì chỉ những vi phạm quan sát được mới được đếm, các tác giả cho rằng số liệu của họ đánh giá thấp vấn đề.
Khuyến nghị của họ nhắm vào những người gác cổng: sự tuân thủ tự nguyện và việc kiểm duyệt của kho ứng dụng, họ kết luận, đang không bảo vệ được người dùng, và các cơ quan quản lý có thể biến kiểm tra quyền riêng tư tự động thành điều kiện để vào thị trường. Nhóm dự định công bố bộ dữ liệu và công cụ của mình để việc kiểm tra có thể tiếp tục.