CES APPLIS DE SANTÉ QUI NE DEMANDENT JAMAIS LA PERMISSION
Les applis de santé manipulent certaines des données les plus sensibles qui soient : dossiers de santé mentale, glycémie en temps réel, rythme cardiaque. Une fuite peut conduire, notent les auteurs, à une discrimination au travail, à un refus d’assurance ou à du chantage. Pourtant, selon Ethan Myers et ses collègues de l’université d’État du Colorado, du New Jersey Institute of Technology, de l’université de Calgary et de l’université Stony Brook, ces applis « restent mal comprises à grande échelle ».
Ils se sont concentrés sur le moment qui compte le plus : l’installation de l’appli et sa première ouverture, quand l’utilisateur décide de ce qu’il accorde. Une fois les données transmises, rappellent-ils, en reprendre le contrôle devient pratiquement impossible.
Trouver les vraies applis de santé
Premier problème : qu’est-ce qu’une appli de santé ? Les catégories des boutiques ne sont pas fiables. Parmi les applis étiquetées à la main par l’équipe, seules 71,5 % de celles rangées dans « Médical » ou « Santé et remise en forme » étaient réellement des applis de santé ; un service de livraison qui apporte des médicaments, par exemple, peut s’y retrouver. L’équipe a donc rédigé une définition fondée sur les lignes directrices de l’Organisation mondiale de la santé — suivi, gestion d’une maladie, télémédecine, médicaments — et entraîné un classifieur sur 5 000 applis étiquetées à la main. Appliqué à 500 000 descriptions d’applis, il a trouvé 10 688 applis de santé, téléchargées sur Google Play entre mars et mai 2024.
Trois façons de trahir la confiance
L’équipe a mesuré trois menaces :
- Demander trop : des autorisations que la description même de l’appli ne justifie pas. Un modèle de langage entraîné sur des phrases étiquetées par des humains a prédit quelles autorisations chaque description justifie ; l’équipe a ensuite comparé avec ce que l’appli réclame vraiment.
- Ne jamais demander : aucun écran de consentement avant que les données ne partent. Chaque appli a été installée sur des téléphones de test, son premier écran capturé et lu automatiquement dans 43 langues, pendant que son trafic réseau était enregistré.
- Prendre plus que convenu : collecter des identifiants que le formulaire de consentement ne mentionne jamais.
Ce qu’ils ont trouvé
- 69 % des 10 036 applis encore en ligne réclament au moins une autorisation injustifiée. Selon le résumé de l’article, environ 53 % veulent la localisation, 50 % la caméra et 35 % le micro sans raison fonctionnelle. Une appli de remise en forme téléchargée plus de 163 millions de fois, qui propose podomètre et conseils santé, réclamait la caméra, l’audio, le téléphone, le journal d’appels et les contacts.
- Les applis les moins populaires en demandent davantage : en moyenne 2,79 autorisations en trop sous les 10 000 installations, contre 1,24 au-delà du million.
- Beaucoup d’applis n’ont pas pu être testées — elles plantaient ou ne démarraient pas. Sur les 3 599 qui ont fonctionné, seules 253 (7 %) affichaient un mécanisme de consentement dès le premier écran. Les 93 % restants ne demandaient rien. L’identifiant le plus souvent envoyé sans consentement était l’identifiant publicitaire du téléphone : une appli d’exercices téléchargée plus de 177 millions de fois le faisait.
- Parmi les applis qui affichent un formulaire, 18 sur 253 — environ 1 sur 14 — collectaient un identifiant que le formulaire ne mentionnait pas. Les auteurs lisent aussi ce chiffre dans l’autre sens : quand les développeurs demandent, ils s’en tiennent en général à ce qu’ils ont annoncé.
- Aucune appli n’a été prise à collecter par un chemin détourné des identifiants protégés comme l’IMEI, signe que les protections d’Android fonctionnent.
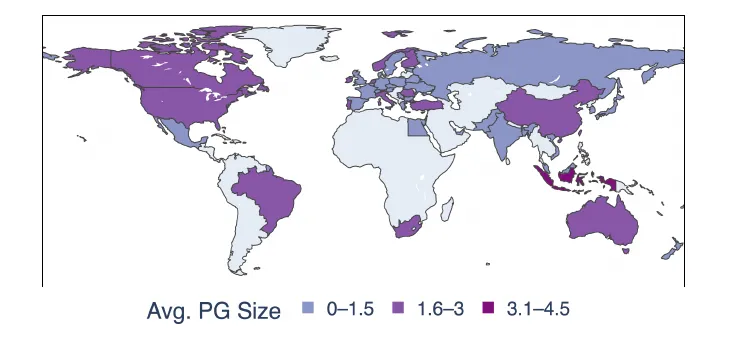
Nombre moyen d’autorisations injustifiées par appli, selon le pays du développeur (gris : moins de 10 applis). — Figure 2, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Les lois ne suffisent pas
Les applis de régions dotées de lois sur la vie privée — Union européenne, Amérique du Sud, une partie de l’Asie — montraient tout de même de grands écarts, de 3,1 à 4,5 autorisations en trop en moyenne. Les écrans de consentement étaient rares partout, y compris là où des règles existent ; les auteurs décrivent ce consentement absent comme une violation directe d’exigences telles que le RGPD européen. Même des applis de développeurs bien dotés, comme Samsung ou Google, présentaient des violations. Et comme les 5 % d’applis les plus populaires concentrent 92 % des téléchargements, un manquement dans une appli populaire touche des millions de personnes.
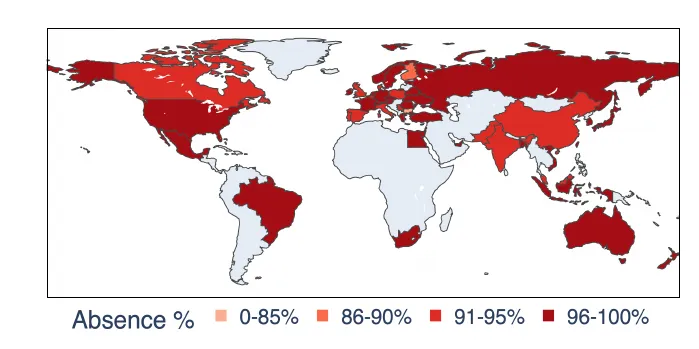
Part des applis de santé sans écran de consentement au premier lancement, selon le pays du développeur (gris : moins de 10 applis). — Figure 5, Myers et al. (2026), arXiv:2610.23851, CC BY 4.0.
Ce que le test ne voit pas
L’analyse s’arrête au premier lancement, avant toute création de compte, et l’exploration automatique d’une appli ne garantit pas d’en faire le tour. Les applis qui plantaient ont été écartées. Comme seuls les manquements observés sont comptés, les auteurs s’attendent à ce que leurs chiffres sous-estiment le problème.
Leur recommandation vise les gardiens : la conformité volontaire et la vérification par les boutiques d’applis, concluent-ils, ne protègent pas les utilisateurs, et les régulateurs pourraient faire d’un audit automatique de la vie privée une condition d’accès au marché. L’équipe prévoit de publier ses données et ses outils pour que la surveillance continue.