APLIKASI KESEHATAN YANG TAK PERNAH MINTA IZIN LEBIH DULU
Aplikasi kesehatan menangani sebagian data paling sensitif yang ada: catatan kesehatan mental, pembacaan glukosa waktu nyata, denyut jantung. Kebocoran dapat berujung, catat para penulis, pada diskriminasi di tempat kerja, penolakan asuransi, atau pemerasan. Namun, menurut Ethan Myers dan rekan-rekannya di Colorado State University, New Jersey Institute of Technology, University of Calgary, dan Stony Brook University, aplikasi-aplikasi ini “masih kurang dipahami dalam skala besar”.
Mereka berfokus pada momen yang paling menentukan: memasang aplikasi dan membukanya untuk pertama kali, saat pengguna memutuskan apa yang akan diizinkan. Begitu data sudah diserahkan, tegas mereka, merebut kembali kendali praktis menjadi mustahil.
Menemukan aplikasi kesehatan yang sebenarnya
Masalah pertama: apa yang terhitung sebagai aplikasi kesehatan? Kategori di toko aplikasi tidak bisa diandalkan. Dari aplikasi yang diberi label secara manual oleh tim, hanya 71,5% dari yang tercantum dalam kategori “Medis” atau “Kesehatan & Kebugaran” yang benar-benar aplikasi kesehatan; layanan pengantaran yang mengirimkan obat resep, misalnya, bisa saja masuk ke sana. Maka mereka menyusun definisi berdasarkan pedoman Organisasi Kesehatan Dunia — pemantauan, pengelolaan penyakit, telemedis, pengobatan — dan melatih pengklasifikasi dengan 5.000 aplikasi yang diberi label manual. Dijalankan pada 500.000 deskripsi aplikasi, pengklasifikasi itu menemukan 10.688 aplikasi kesehatan, yang diunduh dari Google Play antara Maret dan Mei 2024.
Tiga cara merusak kepercayaan
Tim itu mengukur tiga ancaman:
- Meminta terlalu banyak: izin yang tidak dibenarkan oleh deskripsi aplikasi itu sendiri. Sebuah model bahasa yang dilatih dengan kalimat-kalimat berlabel manusia memprediksi izin mana yang didukung oleh setiap deskripsi; tim lalu membandingkannya dengan apa yang benar-benar diminta aplikasi.
- Tidak pernah meminta: tidak ada layar persetujuan sebelum data mulai mengalir. Setiap aplikasi dipasang di ponsel uji, layar pertamanya ditangkap dan dibaca secara otomatis dalam 43 bahasa, sementara lalu lintas jaringannya direkam.
- Mengambil lebih dari yang disepakati: mengumpulkan pengenal yang tak pernah disebutkan dalam formulir persetujuan.
Apa yang mereka temukan
- 69% dari 10.036 aplikasi yang masih tersedia meminta setidaknya satu izin yang tidak dibenarkan. Menurut abstraknya, sekitar 53% menginginkan lokasi, 50% kamera, dan 35% mikrofon tanpa alasan fungsional. Satu aplikasi kebugaran dengan lebih dari 163 juta unduhan, yang menawarkan penghitung langkah dan tips kesehatan, meminta akses kamera, audio, telepon, log panggilan, dan kontak.
- Aplikasi yang kurang populer lebih berlebihan: rata-rata 2,79 izin berlebih di bawah 10.000 pemasangan, dibandingkan 1,24 di atas satu juta.
- Banyak aplikasi tidak dapat diuji — aplikasi itu mogok atau gagal dibuka. Dari 3.599 yang berjalan, hanya 253 (7%) yang menampilkan mekanisme persetujuan apa pun di layar pertamanya. 93% sisanya tidak meminta apa-apa. Pengenal yang paling sering dikirim tanpa persetujuan adalah ID iklan ponsel: satu aplikasi latihan fisik dengan lebih dari 177 juta unduhan melakukannya.
- Di antara aplikasi yang menampilkan formulir persetujuan, 18 dari 253 — sekitar 1 dari 14 — mengumpulkan pengenal yang tidak disebutkan dalam formulir. Para penulis juga membacanya dari sisi sebaliknya: ketika pengembang memang meminta izin, mereka umumnya berpegang pada apa yang mereka umumkan.
- Tidak ada aplikasi yang tertangkap mengumpulkan pengenal terbatas seperti IMEI lewat jalan memutar, yang menunjukkan bahwa perlindungan Android berfungsi.
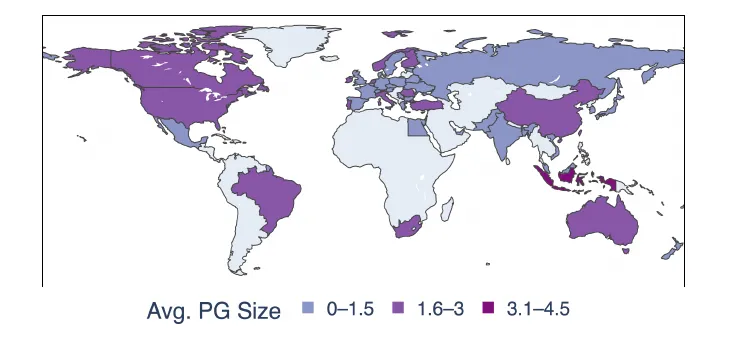
Rata-rata jumlah izin yang tidak dibenarkan per aplikasi, menurut negara pengembang (abu-abu: kurang dari 10 aplikasi). — Gambar 2, Myers dkk. (2026), arXiv:2610.23851, CC BY 4.0.
Undang-undang saja tidak cukup
Aplikasi dari kawasan yang memiliki undang-undang privasi — Uni Eropa, Amerika Selatan, dan sebagian Asia — tetap menunjukkan selisih besar, rata-rata 3,1 hingga 4,5 izin tambahan. Layar persetujuan jarang ada di mana pun, termasuk di tempat yang memiliki regulasi; para penulis menggambarkan ketiadaan persetujuan itu sebagai pelanggaran langsung terhadap ketentuan seperti GDPR Eropa. Bahkan aplikasi dari pengembang bermodal kuat seperti Samsung atau Google menunjukkan pelanggaran. Dan karena 5% aplikasi teratas menyumbang 92% unduhan, kelalaian pada satu aplikasi populer menjangkau jutaan orang.
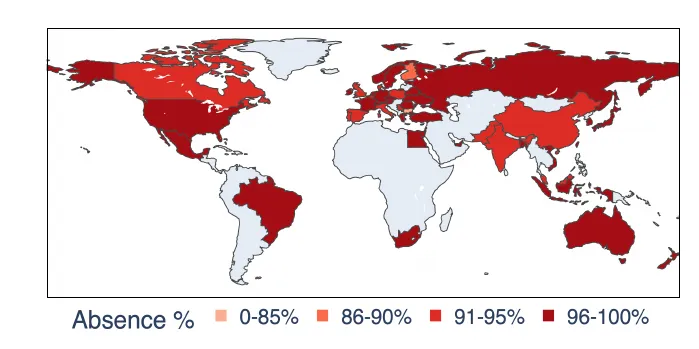
Proporsi aplikasi kesehatan tanpa layar persetujuan saat pertama dibuka, menurut negara pengembang (abu-abu: kurang dari 10 aplikasi). — Gambar 5, Myers dkk. (2026), arXiv:2610.23851, CC BY 4.0.
Yang tak bisa dilihat oleh pengujian ini
Analisis berhenti pada saat aplikasi pertama kali dibuka, sebelum akun apa pun dibuat, dan penjelajahan otomatis sebuah aplikasi tidak menjamin cakupan penuh. Aplikasi yang mogok tidak diikutsertakan. Karena hanya kegagalan yang teramati yang dihitung, para penulis memperkirakan angka mereka meremehkan besarnya masalah.
Rekomendasi mereka ditujukan kepada para penjaga gerbang: kepatuhan sukarela dan peninjauan oleh toko aplikasi, simpul mereka, tidak melindungi pengguna, dan regulator dapat menjadikan audit privasi otomatis sebagai syarat untuk masuk ke pasar. Tim itu berencana merilis kumpulan data dan perangkatnya agar pemeriksaan dapat terus berjalan.