
رمز PIN من أربعة أرقام في Windows يُكسَر في 40 ساعة
Windows Hello هو الطريقة الرئيسية لتسجيل الدخول على أكثر من مليار جهاز يعمل بنظام Windows 11، وهو يقبل رموز PIN قد يقتصر طولها على أربعة أرقام. أي 10,000 رمز ممكن فقط. ولا يكون رمز بهذا القِصَر آمنًا إلا لأن التخمين يُجعَل بطيئًا بطئًا مُضنيًا. فشريحة الأمان في الحاسوب، أي TPM، تُقفل نفسها بعد 32 محاولة فاشلة، ثم تصفح عن إخفاق واحد كل عشر دقائق — أي محاولة جديدة واحدة على الأكثر كل عشر دقائق. وفوق ذلك، تسمح شاشة القفل في Windows بخمس محاولات قبل أن تفرض إعادة التشغيل.
عدّاد محفوظ خارج الشريحة
في معظم الحواسيب الشخصية الحديثة، لا تكون TPM شريحة منفصلة. بل هي TPM ضمن البرنامج الثابت (firmware TPM)، أي برنامج يعمل داخل معالج مساعد أمني تابع للمعالج الرئيسي (لدى AMD أو Intel، أو في Pluton الخاص بـ Microsoft). وليست لها ذاكرة خاصة بها. لذا تُخزَّن حالتها — بما فيها عدد المحاولات الفاشلة — مشفّرةً على شريحة ذاكرة الفلاش في اللوحة الأم، بجوار البرنامج الثابت.
يمنع التشفير المهاجمين من قراءة تلك الحالة أو تعديلها. لكنه لا يمنعهم من نسخها ثم إعادة كتابة نسخة قديمة منها لاحقًا، وهو ما يعيد ضبط عدد الإخفاقات. لذلك تشترط Microsoft الحماية من هذا «الرجوع إلى الوراء» (rollback). وفي الأجهزة الأحدث، توفّر شريحة الفلاش نفسها هذه الحماية، عبر عدّادات رتيبة محمية من إعادة الإرسال (RPMC): وهي عدّادات لا يمكنها إلا أن تزداد، ويحرسها مفتاح سري. غير أن شريحة الفلاش تتواصل مع المعالج عبر أسلاك على اللوحة الأم يمكن الوصول إليها ماديًا.
ثغرتان ولوحة بـ 5 دولارات
أجرى كريستيان فيرلينغ (Christian Werling) وجان-بيير سيفرت (Jean-Pierre Seifert) وزملاؤهما في الجامعة التقنية في برلين (Technische Universität Berlin) ما يصفونه بأنه أول تحليل أمني علني لهذه العدّادات في حواسيب شخصية مطروحة في الأسواق. وتبرز ثغرتان:
- Winbond، الشركة الرائدة في صنع هذا النوع من الذاكرة بحصة تتجاوز 25% من السوق، تُسرّب شريحتها مفتاح الجلسة السري حين يُخفَض جهد تغذيتها لحظةً قصيرة في التوقيت المناسب. وبأفضل الإعدادات، يخرج المفتاح في نحو ثانية واحدة. وبه يستطيع المهاجمون تزوير أي قيمة للعدّاد.
- معالجات AMD تطلب من الشريحة «زِد العدّاد واحدًا» لكنها لا تتحقق أبدًا من أنها فعلت. ويستطيع جهاز في المنتصف أن يبتلع الأمر ببساطة ويجيب «تمّ».
والأسوأ أنه في حاسوبين مكتبيين بمعالجات AMD لا تحتوي شريحة الفلاش فيهما على مثل هذه العدّادات، كفت إعادة كتابة نسخة قديمة من الذاكرة بجهاز برمجة شرائح بسيط لإعادة ضبط العدد. أما أجهزة Intel الخالية من هذه العدّادات فقد صمدت أمام هذه الحيلة الساذجة.
ولاستغلال الثغرتين، فكّ الفريق لحام شريحة الفلاش ودسّ لوحة يدوية الصنع بينها وبين المعالج. ويراقب متحكّم دقيق من طراز Raspberry Pi Pico 2W، اختير لسعره البالغ نحو 5 دولارات، حركة البيانات، ويستطيع الاستيلاء على رسائل العدّاد في غضون بضع عشرات من النانوثانية.
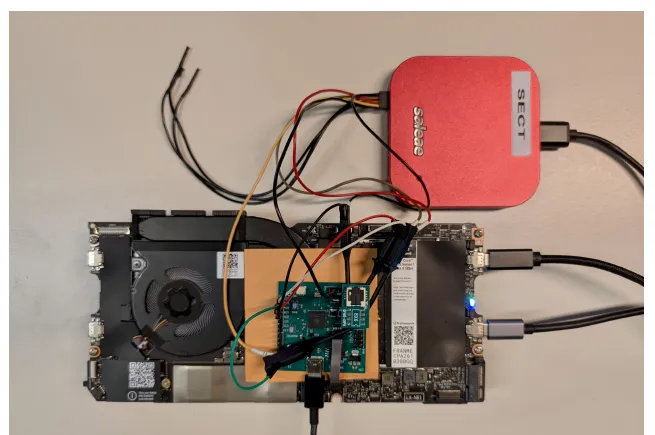
منظومة الهجوم على اللوحة الأم لحاسوب Framework Laptop 13: تحلّ اللوحة الوسيطة (interposer) محل شريحة الفلاش. — الشكل 4، Werling وآخرون (2026)، arXiv:2611.18126.
236 رمزًا في 57 دقيقة
جرى العرض على حاسوب HP OmniBook 3، وهو حاسوب محمول حديث بمعالج AMD حاصل على شهادة «Copilot+»، وكان مقفلًا وقرصه مشفّرًا. وأدخل جهاز KVM — وهو صندوق يقرأ الشاشة ويكتب على لوحة المفاتيح — الرموز، خمسة في كل إقلاع. وعند كل إعادة تشغيل، كانت اللوحة تعيد كتابة الحالة القديمة في الذاكرة، فيقبل الحاسوب خمس محاولات جديدة على الفور.
وبدءًا من 1000، بلغت المنظومة رمز PIN الصحيح، 1235، بعد 236 محاولة في 57 دقيقة من الوقت الصافي: 4.14 محاولة في الدقيقة، مقابل محاولة واحدة كل عشر دقائق. وتجربة كل الرموز الـ 10,000 المكوّنة من أربعة أرقام تستغرق 40 ساعة في أسوأ الأحوال، بدلًا من 69 يومًا — أي أسرع بنحو 41 مرة.
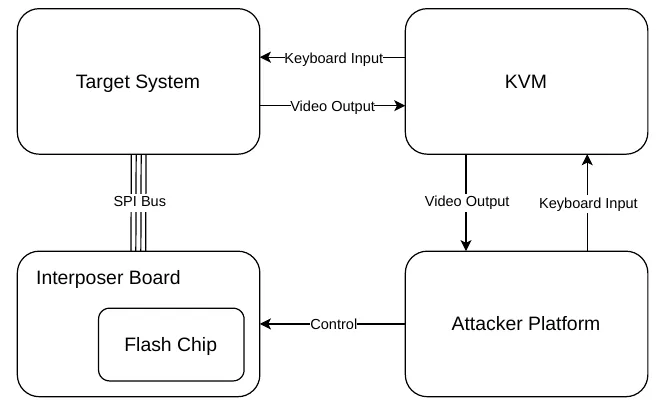
حلقة القوة الغاشمة: يقرأ جهاز KVM الشاشة ويكتب الرموز، بينما تعيد اللوحة الوسيطة ضبط الذاكرة عند كل إعادة تشغيل. — الشكل 6، Werling وآخرون (2026)، arXiv:2611.18126.
ووجد الفريق أيضًا أن زمن الانتظار الفعلي أطول مما هو موثّق. ففي ثلاثة من أجهزته، كانت TPM تصفح عن إخفاق واحد كل ساعتين، لا كل عشر دقائق. ومن دون الهجوم، كان رمز PIN من أربعة أرقام سيصمد عندئذ 833 يومًا.
BitLocker يسقط أسرع من ذلك
تنجح الحيلة نفسها مع BitLocker، نظام تشفير الأقراص في Windows، حين يطلب رمز PIN قبل أن يبدأ الحاسوب. وهناك لا يضيف Windows أي حدّ خاص به: فكل إعادة تشغيل تمنح المهاجمين كامل المحاولات الـ 32 التي تتيحها TPM. وعلى حاسوب Framework Laptop 13 بمعالج Intel وشريحة Winbond، وباستخدام المفتاح المسرَّب، أجرت المنظومة 236 محاولة في 6 دقائق و55 ثانية — 34.1 محاولة في الدقيقة. ويسقط رمز PIN الافتراضي المكوّن من ستة أرقام في 20 يومًا في أسوأ الأحوال، بدلًا من 19 عامًا.
المِفكّ ضروري
الهجوم ليس عن بُعد: فهو يتطلب فتح الجهاز وفكّ لحام شريحة وتوصيل لوحة. ويصف المؤلفون منظومتهم بأنها «بدائية» ويقولون إنها قد تصبح أسرع. وتُحدّث نسخة arXiv هذه تحديثًا طفيفًا البحثَ المنشور في مؤتمر الأمن ACM CCS ’26: إذ سُرّعت حلقة BitLocker وأضيفت نتائج الحواسيب المكتبية بمعالجات AMD.
وقد أُبلغ صانعو الشرائح والمعالجات وMicrosoft بهذه الثغرات. ولم يلتزم أيٌّ منهم بإصلاح أسبابها الجذرية. وصنّفت Microsoft المشكلة بأنها «متوسطة الخطورة» والتزمت برفع الحد الأدنى الموصى به لرمز PIN في Windows Hello إلى ستة أرقام. ويشير المؤلفون إلى ما يكسبه رقمان إضافيان: 168 يومًا بدلًا من 40 ساعة في Windows Hello، وست سنوات بدلًا من 20 يومًا لرمز PIN من ثمانية أرقام في BitLocker.
وللعدّادات أثر جانبي آخر. ففي أثناء البحث، تعطّلت شريحة الفلاش في حاسوب Framework المحمول. وكان مفتاحها السري مجهولًا، ولم يقبل المعالج أي شريحة أخرى: فصار الجهاز غير صالح للاستخدام، ولم يكن في وسع الشركة المصنّعة إلا أن تعرض استبدال اللوحة بأكملها.