
چار ہندسیاں والا Windows PIN، 40 گھنٹیاں وچ توڑ دتا گیا
Windows Hello، اک ارب توں ودھ Windows 11 ڈیوائساں اُتے سائن ان کرن دا مکھ طریقہ اے، تے ایہہ چار ہندسیاں جنے چھوٹے PIN وی من لیندا اے۔ ایہہ صرف 10,000 ممکنہ کوڈ نیں۔ اجیہا چھوٹا کوڈ صرف ایس لئی محفوظ اے کہ اندازے لانا بہت ای ہولا کر دتا جاندا اے۔ کمپیوٹر دی سیکیورٹی چپ، TPM، 32 ناکام کوششاں مگروں اپنے آپ نوں لاک کر لیندی اے، فیر ہر دس منٹاں وچ اک ناکامی معاف کردی اے — یعنی ہر دس منٹاں وچ ودھ توں ودھ اک نویں کوشش۔ ایہدے اُتوں، Windows دی لاک سکرین ری سٹارٹ اُتے مجبور کرن توں پہلاں پنج کوششاں دیندی اے۔
چپ توں باہر رکھیا گیا اک کاؤنٹر
بہتے نویں PCs وچ، TPM کوئی وکھری چپ نہیں ہوندی۔ ایہہ اک فرم ویئر TPM (firmware TPM) ہوندی اے، یعنی اک پروگرام جو مکھ پروسیسر دے اک سیکیورٹی کو پروسیسر دے اندر چلدا اے (AMD، Intel، یا Microsoft دے اپنے Pluton وچ)۔ ایہدی اپنی کوئی میموری نہیں ہوندی۔ ایس لئی ایہدی حالت — ناکام کوششاں دی گنتی سمیت — مدر بورڈ دی فلیش میموری چپ اُتے، فرم ویئر دے نال، انکرپٹ کر کے سانبھی جاندی اے۔
انکرپشن کسے حملہ آور نوں ایس حالت نوں پڑھن یا بدلن توں روکدی اے۔ پر ایہہ اوہنوں ایس گل توں نہیں روکدی کہ اوہ ایہدی کاپی بنا کے بعد وچ اک پرانا ورژن واپس لکھ دیوے، جیہدے نال ناکامیاں دی گنتی مُڑ صفر ہو جاوے گی۔ ایس لئی Microsoft ایس “واپسی” (rollback) دے خلاف بچاؤ لازمی کردا اے۔ نویاں مشیناں اُتے، ایہہ بچاؤ فلیش چپ آپ دیندی اے، ری پلے توں محفوظ یک رخے کاؤنٹراں (RPMC) راہیں: اجیہے کاؤنٹر جو صرف ودھ ای سکدے نیں، تے اک خفیہ چابی نال راکھے ہوئے نیں۔ پر فلیش چپ پروسیسر نال مدر بورڈ دیاں اوہناں تاراں راہیں گل کردی اے جنہاں تیکر جسمانی طور اُتے اپڑیا جا سکدا اے۔
دو خامیاں تے 5 ڈالر دا اک بورڈ
Technische Universität Berlin دے Christian Werling، Jean-Pierre Seifert تے اوہناں دے ساتھیاں نے اوہ کم کیتا جیہنوں اوہ بازار وچ وِکدے PCs وچ ایہناں کاؤنٹراں دا پہلا عوامی سیکیورٹی تجزیہ آکھدے نیں۔ دو خامیاں نمایاں نیں:
- Winbond، ایس قسم دی میموری بنان والی سب توں وڈی کمپنی جیہدا مارکیٹ وچ 25% توں ودھ حصہ اے، اپنی خفیہ سیشن چابی اگل دیندی اے جدوں اوہدی سپلائی وولٹیج نوں ٹھیک ویلے اُتے تھوڑے چر لئی گھٹایا جاوے۔ سب توں چنگیاں سیٹنگاں نال، چابی لگ بھگ اک سیکنڈ وچ باہر آ جاندی اے۔ ایہدے نال، حملہ آور لئی کاؤنٹر دی کوئی وی قدر جعلی بنانا ممکن ہو جاندا اے۔
- AMD پروسیسر چپ نوں آکھدے نیں “کاؤنٹر وچ اک جوڑو” پر کدے نہیں پرکھدے کہ چپ نے ایہہ کیتا یا نہیں۔ وچکار بیٹھا کوئی آلہ ایس حکم نوں چپ چاپ نگل کے جواب دے سکدا اے “ہو گیا”۔
ایس توں وی بھیڑی گل ایہہ کہ دو AMD ڈیسک ٹاپ کمپیوٹراں اُتے، جنہاں دی فلیش چپ وچ اجیہے کاؤنٹر نہیں سن، اک سادے چپ پروگرامر آلے نال میموری دی اک پرانی کاپی دوبارہ لکھنا گنتی صفر کرن لئی کافی سی۔ کاؤنٹراں توں بغیر Intel مشیناں ایس سادہ چال اگے ڈٹیاں رہیاں۔
خامیاں توں فیدہ چکن لئی، ٹیم نے فلیش چپ نوں ٹانکے توں لاہیا تے اوہدے تے پروسیسر وچکار گھر دا بنیا اک بورڈ پھسا دتا۔ اک Raspberry Pi Pico 2W مائیکرو کنٹرولر، جو لگ بھگ 5 ڈالر دی اپنی قیمت پاروں چُنیا گیا، ٹریفک اُتے نظر رکھدا اے تے کجھ درجن نینو سیکنڈاں دے اندر کاؤنٹر دے پیغاماں نوں اپنے ہتھ وچ لے سکدا اے۔
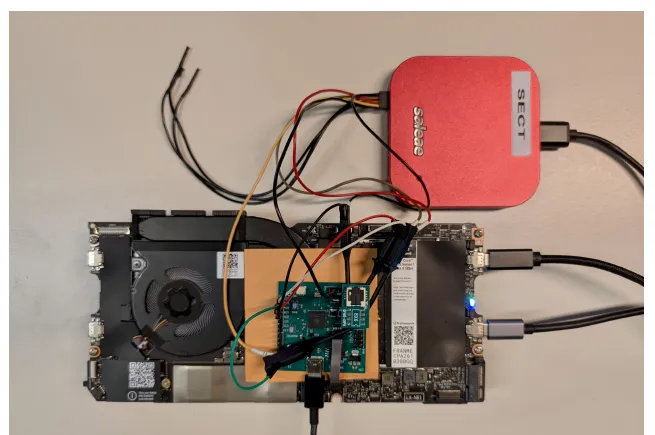
Framework Laptop 13 دے مدر بورڈ اُتے حملے دا سیٹ اپ: وچکارلا (interposer) بورڈ فلیش چپ دی تھاں اُتے لگا اے۔ — شکل 4، Werling et al. (2026)، arXiv:2611.18126۔
57 منٹاں وچ 236 کوڈ
مظاہرہ اک HP OmniBook 3 اُتے کیتا گیا، جو “Copilot+” تصدیق شدہ اک نواں AMD لیپ ٹاپ اے، لاک کیتا ہویا تے جیہدی ڈسک انکرپٹ سی۔ اک KVM — اک ڈبہ جو سکرین پڑھدا اے تے کی بورڈ اُتے ٹائپ کردا اے — نے کوڈ پائے، ہر بوٹ وچ پنج۔ ہر ری سٹارٹ اُتے، بورڈ نے پرانی حالت میموری وچ واپس لکھ دتی، تے کمپیوٹر نے فوراً پنج نویاں کوششاں من لئیاں۔
1000 توں شروع کر کے، سیٹ اپ خالص ویلے دے حساب نال 57 منٹاں وچ 236 کوششاں مگروں ٹھیک PIN، یعنی 1235، تیکر اپڑیا: ہر منٹ وچ 4.14 کوششاں، جدکہ نہیں تاں ہر دس منٹاں وچ اک۔ چار ہندسیاں والے سارے 10,000 کوڈ ازمان نوں ودھ توں ودھ 40 گھنٹے لگن گے، 69 دناں دی بجائے — لگ بھگ 41 گُنا تیز۔
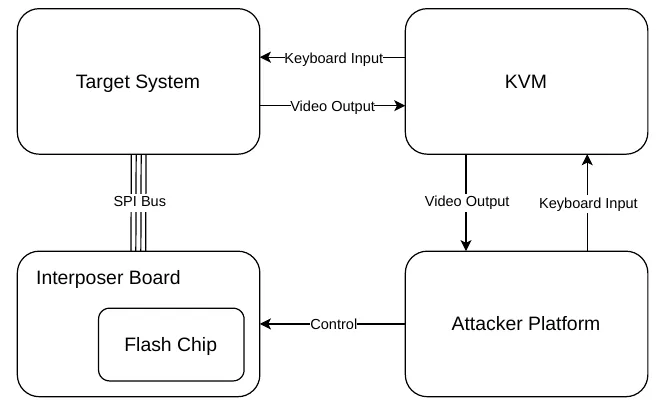
زور زبردستی (brute-force) دا چکر: اک KVM سکرین پڑھدا اے تے کوڈ ٹائپ کردا اے، جدکہ وچکارلا بورڈ ہر ری سٹارٹ اُتے میموری نوں پرانی حالت وچ موڑ دیندا اے۔ — شکل 6، Werling et al. (2026)، arXiv:2611.18126۔
ٹیم نوں ایہہ وی پتہ لگا کہ اصل اُڈیک دا ویلا دستاویزاں وچ لکھے توں لما اے۔ اوہناں دیاں تن مشیناں اُتے، TPM ہر دس منٹاں دی بجائے ہر دو گھنٹیاں وچ اک ناکامی معاف کردی سی۔ حملے توں بغیر، چار ہندسیاں والا PIN فیر 833 دن ٹکیا رہندا۔
BitLocker ہور وی چھیتی ڈِگدا اے
ایہو چال BitLocker اُتے وی کم کردی اے، جو Windows دی ڈسک انکرپشن اے، جدوں ایہہ کمپیوٹر شروع ہون توں پہلاں PIN منگدا اے۔ اوتھے، Windows اپنی کوئی حد نہیں لاندا: ہر ری سٹارٹ حملہ آور نوں TPM دیاں پوریاں 32 کوششاں دیندا اے۔ Intel پروسیسر تے Winbond چپ والے اک Framework Laptop 13 اُتے، لیک ہوئی چابی ورت کے، سیٹ اپ نے 6 منٹ 55 سیکنڈاں وچ 236 کوششاں کیتیاں — ہر منٹ وچ 34.1 کوششاں۔ ڈیفالٹ چھ ہندسیاں والا PIN ودھ توں ودھ 20 دناں وچ ڈِگ جاندا اے، 19 ورھیاں دی بجائے۔
پیچ کس لازمی
حملہ دوروں نہیں ہو سکدا: ایہدے لئی مشین کھولنی، اک چپ ٹانکے توں لاہنی تے اک بورڈ تاراں نال جوڑنا پیندا اے۔ لکھاری اپنے سیٹ اپ نوں “ابتدائی” آکھدے نیں تے کہندے نیں کہ ایہہ ہور تیز ہو سکدا اے۔ arXiv دا ایہہ ورژن ACM CCS ’26 سیکیورٹی کانفرنس وچ چھپے مقالے نوں تھوڑا جیہا اپ ڈیٹ کردا اے: BitLocker والا چکر تیز کیتا گیا تے AMD ڈیسک ٹاپ دے نتیجے جوڑے گئے۔
خامیاں دی خبر چپ تے پروسیسر بنان والیاں نوں تے Microsoft نوں دتی گئی۔ کسے نے وی جڑ والے کارن ٹھیک کرن دا وعدہ نہیں کیتا۔ Microsoft نے مسئلے نوں “درمیانی شدت” دا درجہ دتا تے Windows Hello PIN دی سفارش کیتی گئی گھٹ توں گھٹ لمبائی ودھا کے چھ ہندسے کرن دا وعدہ کیتا۔ لکھاری دسدے نیں کہ دو ودھ ہندسے کیہ دین گے: Windows Hello لئی 40 گھنٹیاں دی بجائے 168 دن، تے اٹھ ہندسیاں والے BitLocker PIN لئی 20 دناں دی بجائے چھ ورھے۔
کاؤنٹراں دا اک ہور اثر وی اے۔ تحقیق دے دوران، Framework لیپ ٹاپ دی فلیش چپ خراب ہو گئی۔ اوہدی خفیہ چابی دا پتہ نہیں سی تے پروسیسر کوئی ہور چابی من دا نہیں سی: مشین ناکارہ ہو گئی، تے بنان والی کمپنی صرف پورا بورڈ بدلن دی پیشکش ای کر سکی۔