
ЧЕТЫРЁХЗНАЧНЫЙ PIN-КОД WINDOWS ВЗЛОМАН ЗА 40 ЧАСОВ
Windows Hello — основной способ входа в систему на более чем миллиарде устройств с Windows 11, и он принимает PIN-коды длиной всего от четырёх цифр. Это лишь 10 000 возможных кодов. Такой короткий код безопасен только потому, что подбор сделан мучительно медленным. Чип безопасности компьютера, TPM, блокируется после 32 неудачных попыток, а затем прощает одну неудачу каждые десять минут — не более одной новой попытки раз в десять минут. Вдобавок экран блокировки Windows разрешает пять попыток, после чего принудительно перезагружает компьютер.
Счётчик, хранящийся вне чипа
На большинстве современных ПК TPM — не отдельный чип. Это микропрограммный TPM (firmware TPM) — программа, работающая внутри сопроцессора безопасности основного процессора (у AMD, Intel или в собственном Pluton от Microsoft). Собственной памяти у него нет. Поэтому его состояние — включая счётчик неудачных попыток — хранится в зашифрованном виде на микросхеме флеш-памяти материнской платы, рядом с микропрограммой.
Шифрование не даёт злоумышленнику прочитать или изменить это состояние. Но оно не мешает скопировать его и позже записать обратно старую версию, что обнулило бы счётчик неудачных попыток. Поэтому Microsoft требует защиты от такого «отката» (rollback). На более новых машинах её обеспечивает сама флеш-микросхема — с помощью монотонных счётчиков с защитой от повторного воспроизведения (RPMC): счётчиков, которые могут только расти и охраняются секретным ключом. Но флеш-микросхема общается с процессором по проводникам на материнской плате, до которых можно добраться физически.
Две уязвимости и плата за 5 долларов
Кристиан Верлинг (Christian Werling), Жан-Пьер Зайферт (Jean-Pierre Seifert) и их коллеги из Технического университета Берлина (Technische Universität Berlin) провели, по их словам, первый публичный анализ безопасности этих счётчиков в серийных ПК. Выделяются две уязвимости:
- Winbond, ведущий производитель памяти этого типа с долей более 25% рынка: его микросхема выдаёт свой секретный сеансовый ключ, если в нужный момент ненадолго понизить напряжение питания. При наилучших настройках ключ удаётся получить примерно за одну секунду. С этим ключом злоумышленник может подделать любое значение счётчика.
- Процессоры AMD говорят микросхеме «прибавь к счётчику единицу», но никогда не проверяют, что она это сделала. Устройство-посредник может просто проглотить команду и ответить «готово».
Хуже того, на двух настольных компьютерах AMD, флеш-микросхема которых не имеет таких счётчиков, для обнуления счётчика хватило перезаписать память старой копией с помощью простого программатора. Машины Intel без этих счётчиков устояли перед таким наивным приёмом.
Чтобы воспользоваться уязвимостями, команда выпаяла флеш-микросхему и вставила между ней и процессором самодельную плату. Микроконтроллер Raspberry Pi Pico 2W, выбранный за цену около 5 долларов, следит за обменом данными и способен перехватить сообщения счётчика за несколько десятков наносекунд.
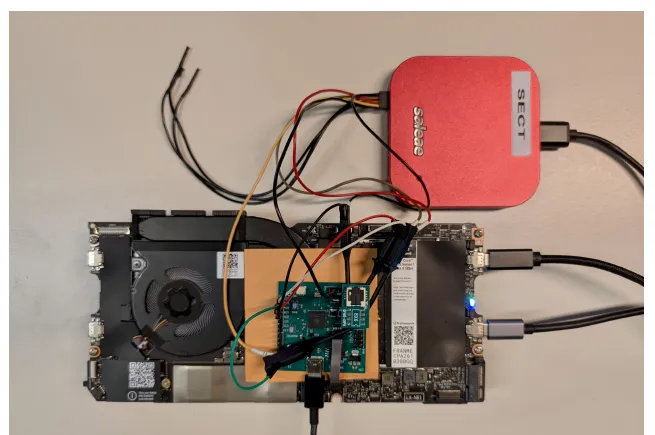
Установка для атаки на материнской плате Framework Laptop 13: промежуточная плата (interposer board) стоит на месте флеш-микросхемы. — Рисунок 4, Werling et al. (2026), arXiv:2611.18126.
236 кодов за 57 минут
Демонстрация проводилась на HP OmniBook 3 — недавнем ноутбуке на AMD с сертификацией «Copilot+», заблокированном и с зашифрованным диском. Коды вводил KVM — устройство, которое считывает изображение с экрана и печатает на клавиатуре, — по пять за загрузку. При каждой перезагрузке плата записывала в память прежнее состояние, и компьютер сразу же принимал пять новых попыток.
Начав с 1000, установка дошла до правильного PIN-кода 1235 после 236 попыток за 57 минут чистого времени: 4,14 попытки в минуту против одной за десять минут. Перебор всех 10 000 четырёхзначных кодов занял бы в худшем случае 40 часов вместо 69 дней — примерно в 41 раз быстрее.
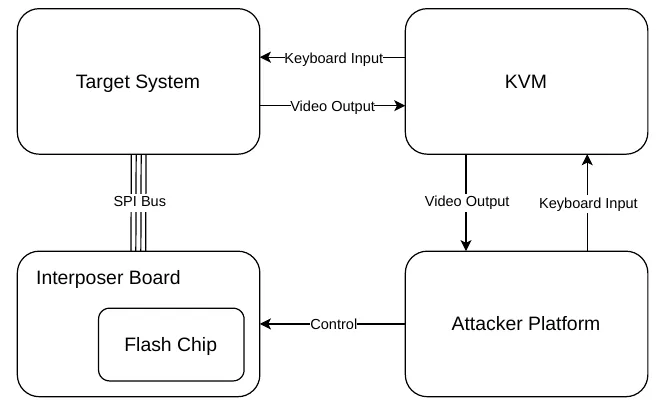
Цикл перебора методом грубой силы (brute force): KVM считывает экран и вводит коды, а промежуточная плата при каждой перезагрузке сбрасывает память. — Рисунок 6, Werling et al. (2026), arXiv:2611.18126.
Команда также обнаружила, что реальное время ожидания больше задокументированного. На трёх их машинах TPM прощал одну неудачу каждые два часа, а не каждые десять минут. Без атаки четырёхзначный PIN-код продержался бы тогда 833 дня.
BitLocker сдаётся ещё быстрее
Тот же приём работает и с BitLocker — шифрованием дисков в Windows, — когда он запрашивает PIN-код до запуска компьютера. Здесь Windows не добавляет собственного ограничения: каждая перезагрузка даёт атакующей стороне все 32 попытки TPM. На Framework Laptop 13 с процессором Intel и микросхемой Winbond, с помощью утёкшего ключа, установка сделала 236 попыток за 6 минут 55 секунд — 34,1 попытки в минуту. Шестизначный PIN-код по умолчанию падает в худшем случае за 20 дней, а не за 19 лет.
Нужна отвёртка
Атака не удалённая: нужно вскрыть машину, выпаять микросхему и подключить плату. Авторы называют свою установку «примитивной» и говорят, что она могла бы работать быстрее. Эта версия на arXiv немного обновляет статью, опубликованную на конференции по безопасности ACM CCS ’26: цикл для BitLocker ускорен, добавлены результаты для настольных компьютеров AMD.
Об уязвимостях сообщили производителям микросхем и процессоров, а также Microsoft. Никто из них не взял на себя обязательство устранить первопричины. Microsoft оценила проблему как имеющую «умеренную степень серьёзности» и обязалась поднять рекомендуемую минимальную длину PIN-кода Windows Hello до шести цифр. Авторы отмечают, что дали бы две лишние цифры: 168 дней вместо 40 часов для Windows Hello и шесть лет вместо 20 дней для восьмизначного PIN-кода BitLocker.
У счётчиков есть ещё один побочный эффект. Во время исследования флеш-микросхема ноутбука Framework вышла из строя. Её секретный ключ был неизвестен, а другого процессор не принимал: машина стала непригодной к использованию, и производитель смог предложить лишь замену всей платы.