
4桁のWindowsのPIN、40時間で破られる
Windows Helloは、10億台以上のWindows 11デバイスでのおもなサインイン方法であり、4桁という短いPINも受け付ける。ありうるコードはわずか10,000通りだ。これほど短いコードが安全なのは、推測がひどく遅くなるようにしてあるからにすぎない。コンピューターのセキュリティチップであるTPMは、32回の試行失敗で自らをロックし、その後は10分ごとに失敗を1回ずつ帳消しにする。つまり、新たに試せるのは多くても10分に1回だ。そのうえ、Windowsのロック画面は5回試すと再起動を強制する。
チップの外に置かれたカウンター
最近のPCの多くでは、TPMは独立したチップではない。ファームウェアTPM(firmware TPM)、つまりメインプロセッサーに内蔵されたセキュリティ・コプロセッサー(AMDやIntelのもの、あるいはMicrosoft独自のPluton)の中で動くプログラムなのだ。それ自身のメモリはもたない。そのため、その状態——試行失敗の回数も含む——は暗号化されたうえで、マザーボード上のフラッシュメモリチップに、ファームウェアと並んで保存されている。
暗号化があるので、攻撃者はその状態を読むことも書き換えることもできない。だが、それをコピーしておき、あとで古い版を書き戻すことまでは防げない。そうすれば失敗回数はリセットされてしまう。そこでMicrosoftは、この「ロールバック」(rollback)に対する保護を求めている。新しいマシンでは、フラッシュチップ自身がその保護を担う。使われるのはリプレイ保護付き単調カウンター(RPMC)、つまり増えることしかできず、秘密鍵で守られたカウンターだ。しかしフラッシュチップは、マザーボード上の配線を通じてプロセッサーとやりとりしており、その配線には物理的に手が届く。
2つの欠陥と5ドルの基板
ベルリン工科大学(Technische Universität Berlin)のChristian Werling、Jean-Pierre Seifertらは、市販のPCに搭載されたこれらのカウンターについて、研究チームによれば初めてとなる公開のセキュリティ分析を行った。2つの欠陥が際立っている。
- この種のメモリの最大手メーカーで、市場の25%超を占めるWinbondのチップは、電源電圧をちょうどよいタイミングで一瞬下げると、秘密のセッション鍵を漏らしてしまう。最適な設定では、鍵は約1秒で取り出せる。この鍵があれば、攻撃者はどんなカウンター値でも偽造できる。
- AMDのプロセッサーは、チップに「カウンターに1を足せ」と命じるが、それが実行されたかを一度も確認しない。あいだに入った装置は、その命令をただ握りつぶして「完了」と答えればよい。
さらに悪いことに、フラッシュチップにこうしたカウンターがないAMDのデスクトップコンピューター2台では、単純な書き込み装置(programmer)でメモリの古いコピーを書き戻すだけで、失敗回数がリセットされた。カウンターをもたないIntelのマシンは、この素朴な手口には耐えた。
欠陥を突くため、研究チームはフラッシュチップのはんだを外して取り外し、チップとプロセッサーのあいだに手製の基板を差し込んだ。約5ドルという価格から選ばれたマイクロコントローラーRaspberry Pi Pico 2Wが通信を監視し、数十ナノ秒のうちにカウンターのメッセージを乗っ取ることができる。
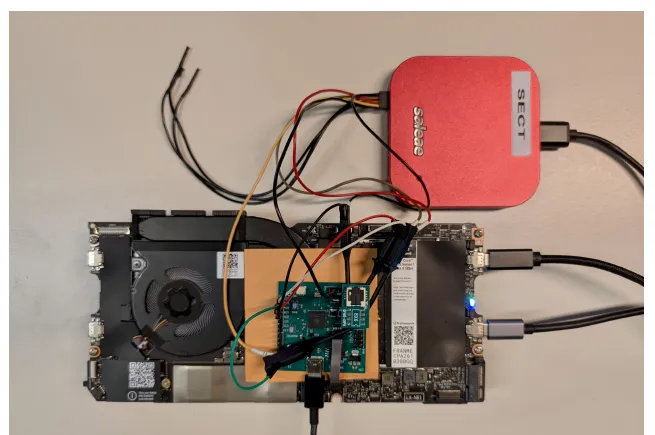
Framework Laptop 13のマザーボード上の攻撃装置:フラッシュチップの代わりに中継基板(interposer board)が置かれている。— 図4、Werling et al. (2026), arXiv:2611.18126.
57分で236個のコード
実演に使われたのはHP OmniBook 3だ。「Copilot+」認定を受けた最近のAMDノートパソコンで、ロックされ、ディスクは暗号化されていた。KVM——画面を読み取り、キーボードで入力する箱——が、起動1回につき5つずつコードを入力した。再起動のたびに基板が古い状態をメモリに書き戻し、コンピューターはすぐにまた5回の試行を受け付けた。
1000から始めて、装置は正味57分で236回の試行を行ったのち、正しいPINである1235にたどり着いた。毎分4.14回の試行であり、10分に1回とは比べものにならない。4桁のコード10,000個すべてを試しても、69日ではなく最悪でも40時間で済む。約41倍の速さだ。
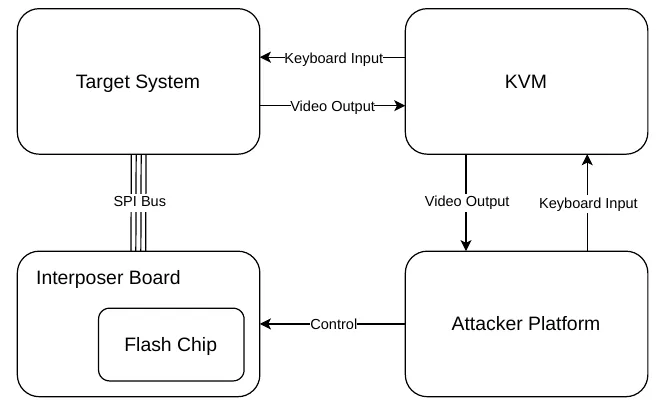
総当たり(brute-force)のループ:KVMが画面を読み取ってコードを入力し、中継基板が再起動のたびにメモリをリセットする。— 図6、Werling et al. (2026), arXiv:2611.18126.
研究チームはまた、実際の待ち時間が文書に記載されたものより長いことも見つけた。手元のマシンのうち3台では、TPMが失敗を1回帳消しにするのは10分ごとではなく、2時間ごとだった。攻撃がなければ、4桁のPINはその場合833日もちこたえることになる。
BitLockerはさらに速く破られる
同じ手口は、Windowsのディスク暗号化機能であるBitLockerが、コンピューターの起動前にPINを求める場合にも通用する。そこではWindowsは独自の制限を何も加えない。再起動のたびに、攻撃者にはTPMの32回の試行がまるごと与えられる。IntelのプロセッサーとWinbondのチップを積んだFramework Laptop 13で、漏れた鍵を使った装置は、6分55秒で236回の試行を行った。毎分34.1回だ。初期設定の6桁のPINは、19年ではなく、最悪でも20日で破られる。
ねじ回しが必要
この攻撃は遠隔からは行えない。マシンを開け、チップのはんだを外し、基板を配線でつなぐ必要がある。著者らは自分たちの装置を「初歩的」と呼び、もっと速くできるはずだと述べている。今回のarXiv版は、セキュリティ会議ACM CCS ’26で発表された論文をわずかに更新したものだ。BitLockerのループが高速化され、AMDのデスクトップでの結果が追加された。
欠陥は、チップとプロセッサーのメーカー、そしてMicrosoftに報告された。根本原因の修正を約束したところは1つもない。Microsoftはこの問題を「中程度の深刻度」と評価し、Windows HelloのPINの推奨最小桁数を6桁に引き上げると約束した。著者らは、2桁増やすことで何が得られるかを指摘している。Windows Helloでは40時間ではなく168日、8桁のBitLockerのPINでは20日ではなく6年になるのだ。
カウンターには、もう1つ副作用がある。研究の最中に、Frameworkのノートパソコンのフラッシュチップが故障した。その秘密鍵はわからず、プロセッサーはほかの鍵を受け付けなかった。マシンは使えなくなり、メーカーにできたのは基板全体の交換を申し出ることだけだった。