
నాలుగు అంకెల Windows PIN, 40 గంటల్లో ఛేదించబడింది
Windows Hello అనేది ఒక బిలియన్ కంటే ఎక్కువ Windows 11 పరికరాలలో సైన్ ఇన్ చేయడానికి ప్రధాన మార్గం, అది నాలుగు అంకెల అంత చిన్న PINలను కూడా అంగీకరిస్తుంది. అంటే కేవలం 10,000 సాధ్యమైన కోడ్లు. ఇంత చిన్న కోడ్ సురక్షితంగా ఉండేది, ఊహించడాన్ని బాధాకరంగా నెమ్మదిగా చేయడం వల్ల మాత్రమే. కంప్యూటర్ భద్రతా చిప్ అయిన TPM, 32 విఫల ప్రయత్నాల తర్వాత తనను తాను లాక్ చేసుకుంటుంది, ఆ తర్వాత ప్రతి పది నిమిషాలకు ఒక వైఫల్యాన్ని క్షమిస్తుంది — అంటే ప్రతి పది నిమిషాలకు గరిష్ఠంగా ఒక కొత్త ప్రయత్నం. దానికి తోడు, Windows లాక్ స్క్రీన్ రీస్టార్ట్ను బలవంతం చేసే ముందు ఐదు ప్రయత్నాలను అనుమతిస్తుంది.
చిప్ వెలుపల ఉంచిన ఒక కౌంటర్
చాలా ఇటీవలి PCలలో, TPM వేరే చిప్ కాదు. అది ఒక ఫర్మ్వేర్ TPM (firmware TPM), ప్రధాన ప్రాసెసర్లోని ఒక భద్రతా సహప్రాసెసర్ (coprocessor) లోపల నడిచే ఒక ప్రోగ్రామ్ (AMD, Intel లలో, లేదా Microsoft సొంత Pluton లో). దానికి సొంత మెమరీ లేదు. కాబట్టి దాని స్థితి — విఫల ప్రయత్నాల లెక్కతో సహా — మదర్బోర్డ్పై ఉన్న ఫ్లాష్ మెమరీ చిప్పై, ఫర్మ్వేర్ పక్కనే, ఎన్క్రిప్ట్ చేసి నిల్వ చేయబడుతుంది.
ఎన్క్రిప్షన్ దాడి చేసేవారు ఆ స్థితిని చదవకుండా లేదా సవరించకుండా ఆపుతుంది. కానీ వారు దాన్ని కాపీ చేసి, తర్వాత ఒక పాత వెర్షన్ను తిరిగి రాయకుండా అది ఆపదు; అలా చేస్తే విఫల ప్రయత్నాల లెక్క రీసెట్ అవుతుంది. అందుకే Microsoft ఈ “వెనక్కి మళ్లింపు” (rollback) నుంచి రక్షణను తప్పనిసరి చేస్తుంది. కొత్త యంత్రాలలో, ఫ్లాష్ చిప్ స్వయంగా ఆ రక్షణను అందిస్తుంది, రీప్లే-రక్షిత ఏకదిశాత్మక కౌంటర్ల (RPMC) ద్వారా: ఒక రహస్య కీతో కాపలా కాయబడే, కేవలం పెరగగలిగే కౌంటర్లు. కానీ ఫ్లాష్ చిప్ మదర్బోర్డ్పై భౌతికంగా అందుబాటులో ఉండే తీగల ద్వారా ప్రాసెసర్తో మాట్లాడుతుంది.
రెండు లోపాలు, ఒక $5 బోర్డు
టెక్నిష్ యూనివర్సిటేట్ బెర్లిన్ (Technische Universität Berlin)కు చెందిన క్రిస్టియన్ వెర్లింగ్ (Christian Werling), జీన్-పియర్ సైఫెర్ట్ (Jean-Pierre Seifert), వారి సహచరులు, మార్కెట్లో అమ్ముడవుతున్న PCలలోని ఈ కౌంటర్లపై మొదటి బహిరంగ భద్రతా విశ్లేషణగా తాము వర్ణించే దాన్ని నిర్వహించారు. రెండు లోపాలు ప్రత్యేకంగా నిలుస్తాయి:
- ఈ రకమైన మెమరీలో 25% కంటే ఎక్కువ మార్కెట్ వాటాతో అగ్రగామి తయారీదారు అయిన Winbond, దాని సరఫరా వోల్టేజ్ను సరైన క్షణంలో క్లుప్తంగా తగ్గించినప్పుడు తన రహస్య సెషన్ కీని బయటపెడుతుంది. ఉత్తమ అమరికలతో, కీ సుమారు ఒక సెకనులో బయటకు వస్తుంది. దానితో, దాడి చేసేవారు ఏ కౌంటర్ విలువనైనా నకిలీ చేయగలరు.
- AMD ప్రాసెసర్లు చిప్కు “కౌంటర్కు ఒకటి కలుపు” అని చెబుతాయి, కానీ అది జరిగిందో లేదో ఎప్పుడూ తనిఖీ చేయవు. మధ్యలో ఉన్న ఒక పరికరం ఆ ఆదేశాన్ని మింగేసి “పూర్తయింది” అని జవాబు ఇస్తే చాలు.
ఇంకా దారుణంగా, ఫ్లాష్ చిప్లో అలాంటి కౌంటర్లు లేని రెండు AMD డెస్క్టాప్ కంప్యూటర్లపై, ఒక సాధారణ చిప్ ప్రోగ్రామింగ్ పరికరంతో (programmer) మెమరీ యొక్క పాత కాపీని తిరిగి రాస్తే చాలు, లెక్క రీసెట్ అయింది. కౌంటర్లు లేని Intel యంత్రాలు ఆ అమాయకపు ఉపాయాన్ని తట్టుకున్నాయి.
లోపాలను ఉపయోగించుకోవడానికి, బృందం ఫ్లాష్ చిప్ టంకాన్ని కరిగించి దాన్ని తీసివేసి, దానికి, ప్రాసెసర్కు మధ్య ఒక ఇంట్లో తయారుచేసిన బోర్డును చొప్పించింది. సుమారు 5 డాలర్ల ధర కారణంగా ఎంచుకున్న Raspberry Pi Pico 2W మైక్రోకంట్రోలర్ ట్రాఫిక్ను గమనిస్తుంది, కొన్ని డజన్ల నానోసెకన్లలోనే కౌంటర్ సందేశాలను స్వాధీనం చేసుకోగలదు.
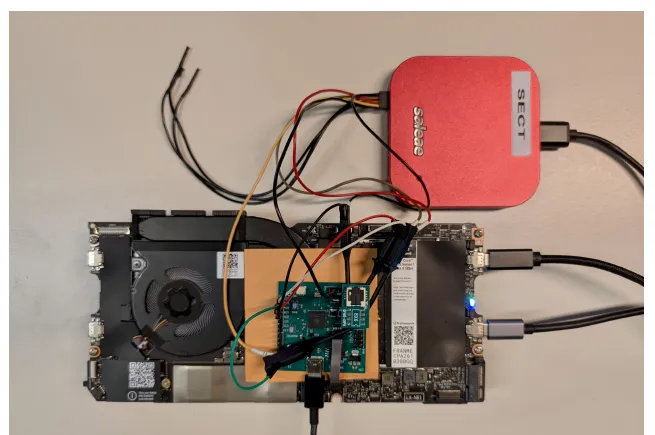
Framework Laptop 13 మదర్బోర్డ్పై దాడి అమరిక: మధ్యస్థ బోర్డు (interposer board) ఫ్లాష్ చిప్ స్థానంలో ఉంది. — చిత్రం 4, Werling et al. (2026), arXiv:2611.18126.
57 నిమిషాల్లో 236 కోడ్లు
ప్రదర్శన HP OmniBook 3 పై జరిగింది: “Copilot+” ధృవీకరణ పొందిన ఒక ఇటీవలి AMD ల్యాప్టాప్, లాక్ చేయబడి, దాని డిస్క్ ఎన్క్రిప్ట్ చేయబడి ఉంది. ఒక KVM — స్క్రీన్ను చదివి కీబోర్డ్పై టైప్ చేసే ఒక పెట్టె — కోడ్లను నమోదు చేసింది, ఒక్కో బూట్కు ఐదు. ప్రతి రీస్టార్ట్లోనూ, బోర్డు పాత స్థితిని మెమరీలోకి తిరిగి రాసింది, కంప్యూటర్ వెంటనే ఐదు కొత్త ప్రయత్నాలను అంగీకరించింది.
1000 నుంచి మొదలుపెట్టి, అమరిక సరైన PIN అయిన 1235ను 57 నిమిషాల నికర సమయంలో 236 ప్రయత్నాల తర్వాత చేరుకుంది: నిమిషానికి 4.14 ప్రయత్నాలు, పది నిమిషాలకు ఒకటితో పోలిస్తే. మొత్తం 10,000 నాలుగు అంకెల కోడ్లన్నింటినీ ప్రయత్నించడానికి 69 రోజులకు బదులుగా అత్యంత చెడ్డ సందర్భంలో 40 గంటలు పడుతుంది — సుమారు 41 రెట్లు వేగంగా.
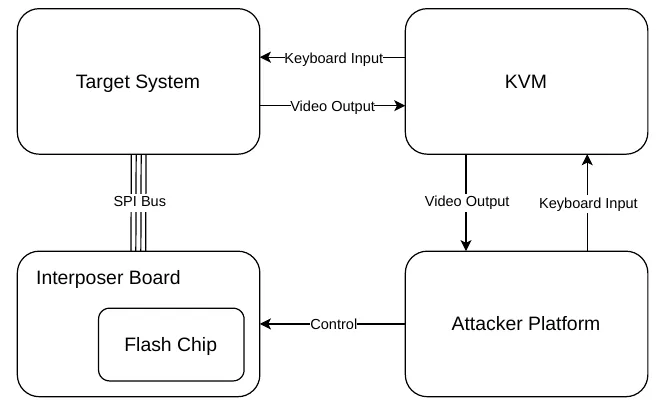
బలప్రయోగ ఊహల (brute-force) చక్రం: ఒక KVM స్క్రీన్ను చదివి కోడ్లను టైప్ చేస్తుంది, అదే సమయంలో మధ్యస్థ బోర్డు ప్రతి రీస్టార్ట్లో మెమరీని రీసెట్ చేస్తుంది. — చిత్రం 6, Werling et al. (2026), arXiv:2611.18126.
అసలు వేచి ఉండే సమయం డాక్యుమెంట్ చేసిన దానికంటే ఎక్కువని కూడా బృందం కనుగొంది. వారి మూడు యంత్రాలపై, TPM ప్రతి పది నిమిషాలకు కాకుండా, ప్రతి రెండు గంటలకు ఒక వైఫల్యాన్ని క్షమించింది. దాడి లేకుండా, అప్పుడు నాలుగు అంకెల PIN 833 రోజులు నిలుస్తుంది.
BitLocker ఇంకా వేగంగా పడిపోతుంది
కంప్యూటర్ ప్రారంభమయ్యే ముందు PIN అడిగినప్పుడు, అదే ఉపాయం Windows డిస్క్ ఎన్క్రిప్షన్ అయిన BitLocker పై కూడా పనిచేస్తుంది. అక్కడ, Windows తనదంటూ ఏ పరిమితినీ జోడించదు: ప్రతి రీస్టార్ట్ దాడి చేసేవారికి TPM యొక్క పూర్తి 32 ప్రయత్నాలను ఇస్తుంది. Intel ప్రాసెసర్, Winbond చిప్ ఉన్న ఒక Framework Laptop 13 పై, లీకైన కీని ఉపయోగించి, అమరిక 6 నిమిషాల 55 సెకన్లలో 236 ప్రయత్నాలు చేసింది — నిమిషానికి 34.1 ప్రయత్నాలు. డిఫాల్ట్ ఆరు అంకెల PIN 19 సంవత్సరాలకు బదులుగా, అత్యంత చెడ్డ సందర్భంలో 20 రోజుల్లో పడిపోతుంది.
స్క్రూడ్రైవర్ తప్పనిసరి
దాడి దూరం నుంచి చేసేది కాదు: దానికి యంత్రాన్ని తెరవాలి, ఒక చిప్ టంకాన్ని కరిగించి తీయాలి, ఒక బోర్డును తీగలతో అనుసంధానించాలి. రచయితలు తమ అమరికను “ప్రాథమికమైనది” (rudimentary) అని పిలుస్తారు, అది ఇంకా వేగంగా పనిచేయగలదని చెబుతారు. ఈ arXiv వెర్షన్, ACM CCS ’26 భద్రతా సదస్సులో ప్రచురించిన పత్రాన్ని కొద్దిగా నవీకరిస్తుంది: BitLocker చక్రం వేగవంతం చేయబడింది, AMD డెస్క్టాప్ ఫలితాలు జోడించబడ్డాయి.
లోపాలను చిప్, ప్రాసెసర్ తయారీదారులకు, Microsoftకు నివేదించారు. మూల కారణాలను సరిచేయడానికి ఎవరూ కట్టుబడలేదు. Microsoft ఈ సమస్యను “మధ్యస్థ తీవ్రత” (moderate severity) గలదిగా రేట్ చేసింది, Windows Hello కోసం సిఫార్సు చేసిన కనీస PINను ఆరు అంకెలకు పెంచడానికి కట్టుబడింది. రెండు అదనపు అంకెలు ఏమి ఇస్తాయో రచయితలు గమనిస్తారు: Windows Hello కోసం 40 గంటలకు బదులుగా 168 రోజులు, ఎనిమిది అంకెల BitLocker PIN కోసం 20 రోజులకు బదులుగా ఆరు సంవత్సరాలు.
కౌంటర్లకు మరో దుష్ప్రభావం కూడా ఉంది. పరిశోధన సమయంలో, Framework ల్యాప్టాప్ ఫ్లాష్ చిప్ పాడైపోయింది. దాని రహస్య కీ తెలియదు, ప్రాసెసర్ మరే కీనీ అంగీకరించలేదు: యంత్రం పనికిరాకుండా పోయింది, తయారీ సంస్థ మొత్తం బోర్డును మార్చి ఇవ్వడాన్ని మాత్రమే ప్రతిపాదించగలిగింది.