
EINE VIERSTELLIGE WINDOWS-PIN, IN 40 STUNDEN GEKNACKT
Windows Hello ist die wichtigste Anmeldemethode auf mehr als einer Milliarde Windows-11-Geräten, und es akzeptiert PINs ab vier Ziffern. Das sind gerade einmal 10.000 mögliche Codes. Ein so kurzer Code ist nur deshalb sicher, weil das Raten quälend langsam gemacht wird. Der Sicherheitschip des Computers, das TPM, sperrt sich nach 32 Fehlversuchen und vergibt danach alle zehn Minuten einen Fehlversuch — also höchstens ein neuer Versuch alle zehn Minuten. Hinzu kommt, dass der Windows-Sperrbildschirm fünf Versuche erlaubt, bevor er einen Neustart erzwingt.
Ein Zähler außerhalb des Chips
Auf den meisten neueren PCs ist das TPM kein eigener Chip. Es ist ein Firmware-TPM, ein Programm, das in einem Sicherheits-Koprozessor des Hauptprozessors läuft (bei AMD, Intel oder Microsofts eigenem Pluton). Es hat keinen eigenen Speicher. Deshalb wird sein Zustand — einschließlich der Zahl der Fehlversuche — verschlüsselt auf dem Flash-Speicherchip der Hauptplatine abgelegt, neben der Firmware.
Die Verschlüsselung hindert Angreifer daran, diesen Zustand zu lesen oder zu verändern. Sie hindert sie nicht daran, ihn zu kopieren und später eine alte Version zurückzuschreiben, was die Zahl der Fehlversuche zurücksetzen würde. Microsoft verlangt deshalb einen Schutz gegen dieses „Zurückspielen“ (Rollback). Auf neueren Geräten liefert ihn der Flash-Chip selbst, mit gegen Wiedereinspielen geschützten monotonen Zählern (RPMC): Zählern, die nur steigen können und von einem geheimen Schlüssel bewacht werden. Doch der Flash-Chip kommuniziert mit dem Prozessor über Leitungen auf der Hauptplatine, die physisch zugänglich sind.
Zwei Schwachstellen und eine 5-Dollar-Platine
Christian Werling, Jean-Pierre Seifert und ihr Team an der Technischen Universität Berlin haben durchgeführt, was sie als erste öffentliche Sicherheitsanalyse dieser Zähler in handelsüblichen PCs bezeichnen. Zwei Schwachstellen stechen hervor:
- Winbond, der führende Hersteller dieser Art von Speicher mit mehr als 25 % des Marktes, verrät seinen geheimen Sitzungsschlüssel, wenn seine Versorgungsspannung im richtigen Moment kurz abgesenkt wird. Mit den besten Einstellungen kommt der Schlüssel in etwa einer Sekunde heraus. Damit können Angreifer jeden beliebigen Zählerstand fälschen.
- Prozessoren von AMD sagen dem Chip „erhöhe den Zähler um eins“, prüfen aber nie, ob er es getan hat. Ein Gerät dazwischen kann den Befehl einfach verschlucken und „erledigt“ antworten.
Schlimmer noch: Auf zwei AMD-Desktop-Computern, deren Flash-Chip keine solchen Zähler hat, genügte es, mit einem einfachen Programmiergerät eine alte Kopie des Speichers zurückzuschreiben, um die Zählung zurückzusetzen. Intel-Geräte ohne diese Zähler widerstanden dem naiven Trick.
Um die Schwachstellen auszunutzen, lötete das Team den Flash-Chip aus und schob eine selbstgebaute Platine zwischen ihn und den Prozessor. Ein Mikrocontroller vom Typ Raspberry Pi Pico 2W, gewählt wegen seines Preises von rund 5 Dollar, beobachtet den Datenverkehr und kann innerhalb weniger Dutzend Nanosekunden die Zählernachrichten übernehmen.
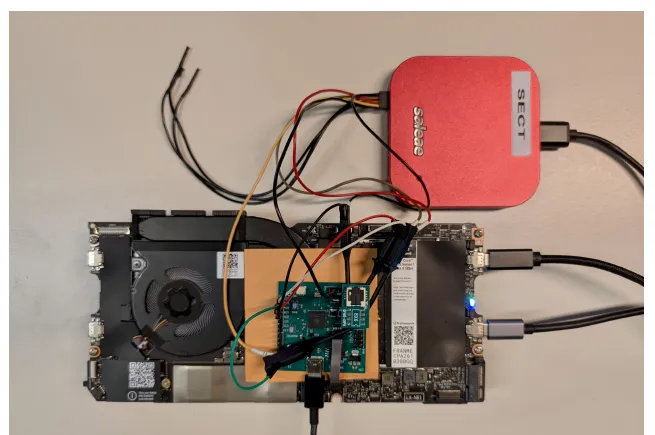
Der Angriffsaufbau auf der Hauptplatine eines Framework Laptop 13: Die Zwischenplatine (interposer board) sitzt an der Stelle des Flash-Chips. — Abbildung 4, Werling et al. (2026), arXiv:2611.18126.
236 Codes in 57 Minuten
Die Vorführung lief auf einem HP OmniBook 3, einem neuen AMD-Laptop mit „Copilot+“-Zertifizierung, gesperrt und mit verschlüsselter Festplatte. Ein KVM — ein Gerät, das den Bildschirm ausliest und auf der Tastatur tippt — gab die Codes ein, fünf pro Systemstart. Bei jedem Neustart schrieb die Platine den alten Zustand in den Speicher zurück, und der Computer akzeptierte sofort fünf neue Versuche.
Ab 1000 erreichte der Aufbau die richtige PIN, 1235, nach 236 Versuchen in 57 Minuten reiner Laufzeit: 4,14 Versuche pro Minute, gegenüber einem alle zehn Minuten. Alle 10.000 vierstelligen Codes durchzuprobieren, würde schlimmstenfalls 40 Stunden dauern statt 69 Tagen — etwa 41-mal schneller.
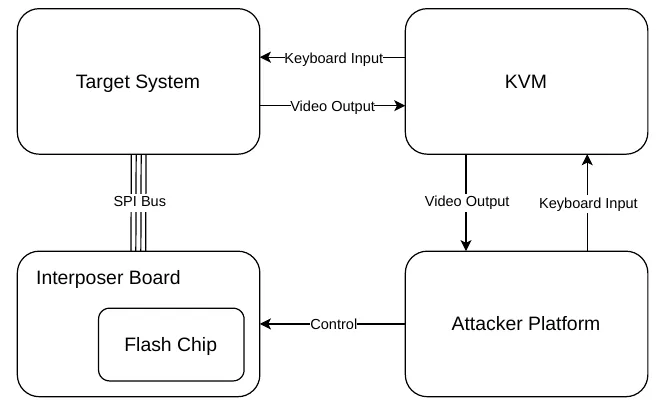
Die Brute-Force-Schleife: Ein KVM liest den Bildschirm aus und tippt Codes ein, während die Zwischenplatine den Speicher bei jedem Neustart zurücksetzt. — Abbildung 6, Werling et al. (2026), arXiv:2611.18126.
Das Team stellte außerdem fest, dass die tatsächliche Wartezeit länger ist als dokumentiert. Auf drei ihrer Geräte vergab das TPM einen Fehlversuch alle zwei Stunden, nicht alle zehn Minuten. Ohne den Angriff würde eine vierstellige PIN dann 833 Tage standhalten.
BitLocker fällt noch schneller
Derselbe Trick funktioniert bei BitLocker, der Festplattenverschlüsselung von Windows, wenn sie vor dem Start des Computers eine PIN abfragt. Dort setzt Windows keine eigene Grenze: Jeder Neustart gibt dem Angriff die vollen 32 Versuche des TPM. Auf einem Framework Laptop 13 mit Intel-Prozessor und Winbond-Chip schaffte der Aufbau mithilfe des abgegriffenen Schlüssels 236 Versuche in 6 Minuten 55 Sekunden — 34,1 Versuche pro Minute. Eine standardmäßige sechsstellige PIN fällt in schlimmstenfalls 20 Tagen statt 19 Jahren.
Schraubenzieher erforderlich
Der Angriff funktioniert nicht aus der Ferne: Das Gerät muss geöffnet, ein Chip ausgelötet und eine Platine eingesetzt und verdrahtet werden. Die Autoren nennen ihren Aufbau „rudimentär“ und sagen, er ließe sich beschleunigen. Diese arXiv-Version aktualisiert leicht die Arbeit, die auf der Sicherheitskonferenz ACM CCS ’26 veröffentlicht wurde: Die BitLocker-Schleife wurde beschleunigt, und die Ergebnisse zu den AMD-Desktop-Computern kamen hinzu.
Die Schwachstellen wurden den Chip- und Prozessorherstellern sowie Microsoft gemeldet. Keiner hat sich verpflichtet, die eigentlichen Ursachen zu beheben. Microsoft stufte das Problem als „mittelschwer“ ein und verpflichtete sich, die empfohlene Mindestlänge der Windows-Hello-PIN auf sechs Ziffern anzuheben. Die Autoren rechnen vor, was zwei zusätzliche Ziffern bringen würden: 168 Tage statt 40 Stunden bei Windows Hello und sechs Jahre statt 20 Tagen bei einer achtstelligen BitLocker-PIN.
Die Zähler haben noch eine weitere Nebenwirkung. Während der Forschungsarbeit fiel der Flash-Chip des Framework-Laptops aus. Sein geheimer Schlüssel war unbekannt, und der Prozessor akzeptierte keinen anderen: Das Gerät wurde unbrauchbar, und der Hersteller konnte nur anbieten, die gesamte Hauptplatine auszutauschen.