
چار ہندسوں کا Windows PIN، 40 گھنٹوں میں توڑ دیا گیا
ایک ارب سے زیادہ Windows 11 آلات پر سائن اِن کرنے کا بنیادی طریقہ Windows Hello ہے، اور یہ چار ہندسوں جتنے مختصر PIN بھی قبول کر لیتا ہے۔ یعنی کُل 10,000 ممکنہ کوڈ۔ اتنا مختصر کوڈ صرف اس لیے محفوظ ہے کہ اندازے لگانے کا عمل تکلیف دہ حد تک سست کر دیا جاتا ہے۔ کمپیوٹر کی سکیورٹی چپ، یعنی TPM، 32 ناکام کوششوں کے بعد خود کو مقفل کر لیتی ہے، پھر ہر دس منٹ میں ایک ناکامی معاف کرتی ہے — یعنی ہر دس منٹ میں زیادہ سے زیادہ ایک نئی کوشش۔ اس کے علاوہ، Windows کی لاک اسکرین ری اسٹارٹ پر مجبور کرنے سے پہلے پانچ کوششوں کی اجازت دیتی ہے۔
چپ سے باہر رکھا گیا ایک کاؤنٹر
زیادہ تر حالیہ PCs میں TPM کوئی الگ چپ نہیں ہوتی۔ یہ ایک فرم ویئر TPM (firmware TPM) ہوتا ہے، یعنی ایک پروگرام جو مرکزی پروسیسر کے ایک سکیورٹی معاون پروسیسر (coprocessor) کے اندر چلتا ہے (AMD، Intel، یا Microsoft کے اپنے Pluton میں)۔ اس کی اپنی کوئی میموری نہیں ہوتی۔ چنانچہ اس کی حالت — بشمول ناکام کوششوں کی گنتی — خفیہ شدہ شکل میں مدر بورڈ کی فلیش میموری چپ پر، فرم ویئر کے ساتھ ہی، محفوظ کی جاتی ہے۔
خفیہ کاری حملہ آور کو اس حالت کو پڑھنے یا اس میں ترمیم کرنے سے روکتی ہے۔ مگر یہ اسے اس کی نقل بنا کر بعد میں ایک پرانا نسخہ واپس لکھنے سے نہیں روکتی، جس سے ناکامیوں کی گنتی ری سیٹ ہو جائے گی۔ اسی لیے Microsoft اس “پیچھے لوٹانے” (rollback) کے خلاف تحفظ کو لازمی قرار دیتا ہے۔ نئی مشینوں میں یہ تحفظ خود فلیش چپ فراہم کرتی ہے، ری پلے سے محفوظ یک سمتی کاؤنٹرز (RPMC) کے ذریعے: ایسے کاؤنٹر جو صرف بڑھ سکتے ہیں اور جن کی حفاظت ایک خفیہ کلید کرتی ہے۔ لیکن فلیش چپ پروسیسر سے مدر بورڈ پر بچھی ایسی تاروں کے ذریعے بات کرتی ہے جن تک جسمانی طور پر پہنچا جا سکتا ہے۔
دو خامیاں اور 5 ڈالر کا ایک بورڈ
Technische Universität Berlin کے Christian Werling، Jean-Pierre Seifert اور ان کے رفقا نے، اپنے بیان کے مطابق، عام فروخت ہونے والے PCs میں ان کاؤنٹرز کا پہلا عوامی سکیورٹی تجزیہ کیا۔ دو خامیاں نمایاں ہیں:
- Winbond، اس قسم کی میموری بنانے والی سب سے بڑی کمپنی جس کے پاس بازار کا 25% سے زیادہ حصہ ہے، اپنی خفیہ سیشن کلید افشا کر دیتی ہے جب اس کی سپلائی وولٹیج کو عین درست لمحے پر مختصر وقت کے لیے گرایا جائے۔ بہترین ترتیبات کے ساتھ، کلید تقریباً ایک سیکنڈ میں باہر آ جاتی ہے۔ اس کلید کے ساتھ حملہ آور کے لیے کاؤنٹر کی کوئی بھی قدر جعلی بنانا ممکن ہو جاتا ہے۔
- AMD کے پروسیسر چپ کو حکم دیتے ہیں کہ “کاؤنٹر میں ایک کا اضافہ کرو” مگر کبھی جانچ نہیں کرتے کہ ایسا ہوا یا نہیں۔ بیچ میں بیٹھا کوئی آلہ اس حکم کو بس نگل سکتا ہے اور جواب دے سکتا ہے “ہو گیا”۔
اس سے بھی بدتر یہ کہ دو AMD ڈیسک ٹاپ کمپیوٹرز پر، جن کی فلیش چپ میں ایسے کاؤنٹر نہیں ہیں، ایک سادہ چپ پروگرامر آلے کے ذریعے میموری کی ایک پرانی نقل دوبارہ لکھ دینا گنتی کو ری سیٹ کرنے کے لیے کافی تھا۔ ان کاؤنٹرز کے بغیر Intel مشینیں اس سادہ سی چال کے سامنے ڈٹی رہیں۔
ان خامیوں سے فائدہ اٹھانے کے لیے ٹیم نے فلیش چپ کو ٹانکے سے الگ کیا اور اس کے اور پروسیسر کے درمیان گھر کا بنا ایک بورڈ لگا دیا۔ ایک Raspberry Pi Pico 2W مائیکرو کنٹرولر، جسے اس کی تقریباً 5 ڈالر کی قیمت کی وجہ سے چنا گیا، ٹریفک پر نظر رکھتا ہے اور چند درجن نینو سیکنڈ کے اندر کاؤنٹر کے پیغامات اپنے قابو میں لے سکتا ہے۔
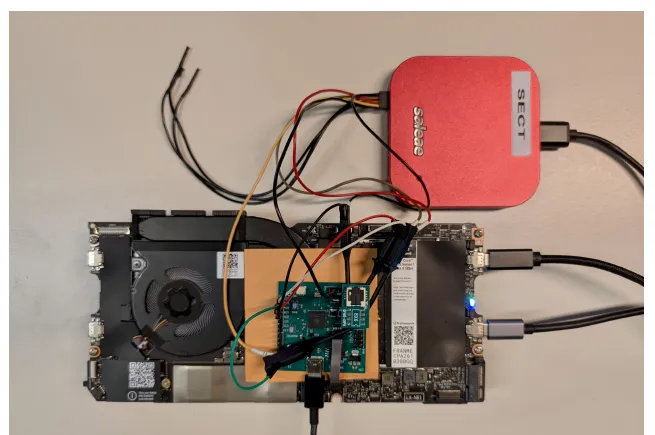
Framework Laptop 13 کے مدر بورڈ پر حملے کا سیٹ اپ: درمیانی بورڈ (interposer board) فلیش چپ کی جگہ لگا ہے۔ — شکل 4، Werling et al. (2026)، arXiv:2611.18126۔
57 منٹ میں 236 کوڈ
یہ مظاہرہ ایک HP OmniBook 3 پر کیا گیا، جو “Copilot+” سند یافتہ ایک حالیہ AMD لیپ ٹاپ ہے، مقفل حالت میں اور ڈسک خفیہ شدہ۔ ایک KVM — ایک ڈبہ جو اسکرین پڑھتا ہے اور کی بورڈ پر ٹائپ کرتا ہے — نے کوڈ درج کیے، ہر بوٹ پر پانچ۔ ہر ری اسٹارٹ پر بورڈ پرانی حالت میموری میں واپس لکھ دیتا تھا، اور کمپیوٹر فوراً پانچ نئی کوششیں قبول کر لیتا تھا۔
1000 سے شروع کر کے، سیٹ اپ خالص وقت کے 57 منٹ میں 236 کوششوں کے بعد درست PIN، یعنی 1235، تک پہنچ گیا: فی منٹ 4.14 کوششیں، جبکہ عام حالت میں ہر دس منٹ میں ایک۔ تمام 10,000 چار ہندسی کوڈ آزمانے میں بدترین صورت میں 40 گھنٹے لگیں گے، 69 دن کے بجائے — یعنی تقریباً 41 گنا تیز۔
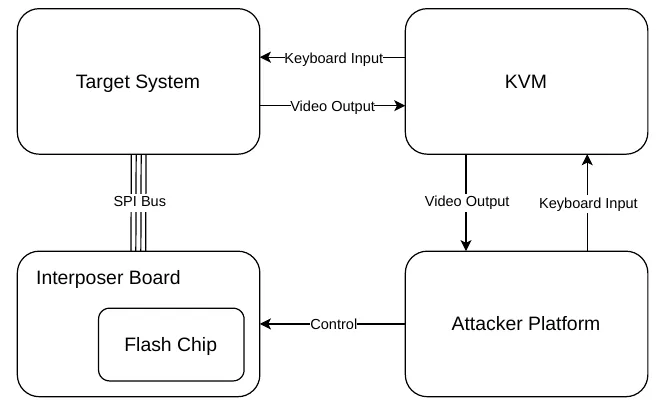
اندھا دھند آزمائش (brute force) کا چکر: ایک KVM اسکرین پڑھتا اور کوڈ ٹائپ کرتا ہے، جبکہ درمیانی بورڈ ہر ری اسٹارٹ پر میموری ری سیٹ کر دیتا ہے۔ — شکل 6، Werling et al. (2026)، arXiv:2611.18126۔
ٹیم نے یہ بھی پایا کہ انتظار کا اصل وقت دستاویزات میں بتائے گئے وقت سے زیادہ ہے۔ ان کی تین مشینوں پر TPM ہر دس منٹ کے بجائے ہر دو گھنٹے میں ایک ناکامی معاف کرتی تھی۔ ایسے میں، حملے کے بغیر، چار ہندسوں کا PIN 833 دن تک ٹکا رہتا۔
BitLocker اس سے بھی جلد ڈھے جاتا ہے
یہی چال BitLocker پر بھی کام کرتی ہے، جو Windows کی ڈسک خفیہ کاری ہے، جب وہ کمپیوٹر کے شروع ہونے سے پہلے PIN مانگتا ہے۔ وہاں Windows اپنی طرف سے کوئی حد نہیں لگاتا: ہر ری اسٹارٹ حملہ آور کو TPM کی پوری 32 کوششیں دے دیتا ہے۔ Intel پروسیسر اور Winbond چپ والے ایک Framework Laptop 13 پر، افشا شدہ کلید استعمال کرتے ہوئے، سیٹ اپ نے 6 منٹ 55 سیکنڈ میں 236 کوششیں کیں — فی منٹ 34.1 کوششیں۔ چھ ہندسوں کا ایک ڈیفالٹ PIN بدترین صورت میں 19 سال کے بجائے 20 دن میں ٹوٹ جاتا ہے۔
پیچ کس درکار
یہ حملہ دور سے نہیں ہو سکتا: اس کے لیے مشین کو کھولنا، ایک چپ کو ٹانکے سے الگ کرنا اور ایک بورڈ کو تاروں سے جوڑنا پڑتا ہے۔ مصنفین نے اپنے سیٹ اپ کو “ابتدائی” قرار دیا ہے اور کہا ہے کہ یہ اور تیز ہو سکتا ہے۔ arXiv کا یہ نسخہ سکیورٹی کانفرنس ACM CCS ’26 میں شائع شدہ مقالے میں معمولی تازہ کاری ہے: BitLocker والا چکر تیز کیا گیا اور AMD ڈیسک ٹاپ کے نتائج شامل کیے گئے۔
یہ خامیاں چپ اور پروسیسر بنانے والوں اور Microsoft کو رپورٹ کی گئیں۔ ان میں سے کسی نے بنیادی وجوہات دور کرنے کا عہد نہیں کیا۔ Microsoft نے اس مسئلے کو “درمیانی سنگینی” کا قرار دیا اور Windows Hello کے لیے تجویز کردہ کم از کم PIN کو بڑھا کر چھ ہندسے کرنے کا عہد کیا۔ مصنفین نے نشاندہی کی ہے کہ دو اضافی ہندسوں سے کیا حاصل ہوگا: Windows Hello کے لیے 40 گھنٹوں کے بجائے 168 دن، اور آٹھ ہندسوں والے BitLocker PIN کے لیے 20 دن کے بجائے چھ سال۔
ان کاؤنٹرز کا ایک اور ضمنی اثر بھی ہے۔ تحقیق کے دوران Framework لیپ ٹاپ کی فلیش چپ خراب ہو گئی۔ اس کی خفیہ کلید نامعلوم تھی اور پروسیسر کوئی دوسری کلید قبول نہیں کرتا تھا: مشین ناقابلِ استعمال ہو گئی، اور بنانے والی کمپنی صرف پورا بورڈ بدلنے کی پیشکش ہی کر سکی۔