
MÃ PIN WINDOWS BỐN CHỮ SỐ BỊ BẺ KHÓA TRONG 40 GIỜ
Windows Hello là cách đăng nhập chính trên hơn một tỷ thiết bị Windows 11, và nó chấp nhận mã PIN có thể ngắn tới bốn chữ số. Như vậy chỉ có 10.000 mã khả dĩ. Một mã ngắn như thế chỉ an toàn vì việc đoán mã bị làm cho chậm đến mức khổ sở. Con chip bảo mật của máy tính, TPM, tự khóa sau 32 lần thử thất bại, rồi cứ mỗi mười phút lại bỏ qua một lần thất bại — tức là tối đa một lần thử mới mỗi mười phút. Thêm vào đó, màn hình khóa của Windows cho phép năm lần thử trước khi buộc khởi động lại.
Một bộ đếm nằm bên ngoài con chip
Trên hầu hết các PC gần đây, TPM không phải là một con chip riêng. Đó là một TPM phần sụn (firmware TPM), một chương trình chạy bên trong một bộ đồng xử lý bảo mật của bộ xử lý chính (ở AMD, Intel, hoặc Pluton của chính Microsoft). Nó không có bộ nhớ riêng. Vì vậy trạng thái của nó — bao gồm cả số lần thử thất bại — được lưu, ở dạng mã hóa, trên chip nhớ flash của bo mạch chủ, bên cạnh phần sụn.
Mã hóa ngăn kẻ tấn công đọc hoặc sửa trạng thái đó. Nó không ngăn họ sao chép trạng thái rồi ghi lại một phiên bản cũ sau đó, điều sẽ đặt lại số lần thất bại. Vì thế Microsoft yêu cầu phải có biện pháp chống lại kiểu “quay lui” (rollback) này. Trên các máy mới hơn, chính chip flash cung cấp sự bảo vệ đó, với các bộ đếm đơn điệu chống phát lại (RPMC): những bộ đếm chỉ có thể tăng lên, được bảo vệ bởi một khóa bí mật. Nhưng chip flash giao tiếp với bộ xử lý qua các đường dây trên bo mạch chủ mà người ta có thể tiếp cận về mặt vật lý.
Hai lỗ hổng và một bo mạch 5 đô la
Christian Werling, Jean-Pierre Seifert và các đồng nghiệp tại Technische Universität Berlin đã thực hiện điều mà họ mô tả là phân tích bảo mật công khai đầu tiên về các bộ đếm này trên những PC đang được bán ra thị trường. Hai lỗ hổng nổi bật:
- Winbond, nhà sản xuất hàng đầu của loại bộ nhớ này với hơn 25% thị phần, làm rò rỉ khóa phiên bí mật của mình khi điện áp nguồn của chip bị hạ xuống trong chốc lát vào đúng thời điểm. Với những thiết lập tốt nhất, khóa lộ ra trong khoảng một giây. Có được nó, kẻ tấn công có thể giả mạo bất kỳ giá trị bộ đếm nào.
- Các bộ xử lý AMD bảo con chip “cộng một vào bộ đếm” nhưng không bao giờ kiểm tra xem nó đã làm hay chưa. Một thiết bị đứng ở giữa chỉ cần nuốt mất lệnh đó và trả lời “xong rồi”.
Tệ hơn nữa, trên hai máy tính để bàn AMD có chip flash không có các bộ đếm như vậy, chỉ cần dùng một bộ nạp chip (programmer) đơn giản ghi lại một bản sao cũ của bộ nhớ là đủ để đặt lại số đếm. Các máy Intel không có bộ đếm thì chống chịu được thủ thuật ngây thơ đó.
Để khai thác các lỗ hổng, nhóm nghiên cứu đã tháo hàn chip flash và chèn một bo mạch tự chế vào giữa nó và bộ xử lý. Một vi điều khiển Raspberry Pi Pico 2W, được chọn vì giá chỉ khoảng 5 đô la, theo dõi luồng tín hiệu và có thể chiếm quyền các thông điệp về bộ đếm chỉ trong vài chục nano giây.
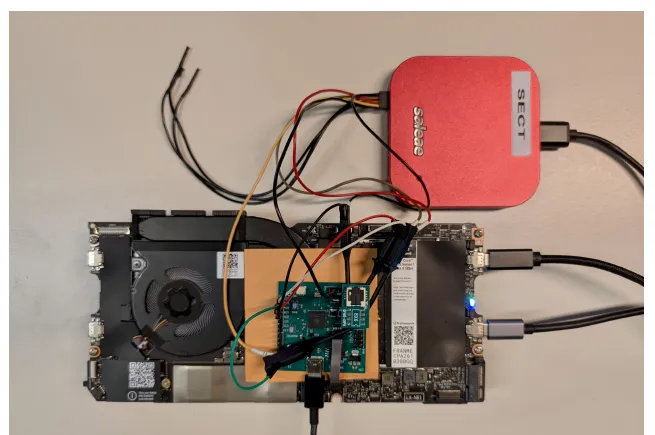
Hệ thống tấn công trên bo mạch chủ của một Framework Laptop 13: bo mạch trung gian (interposer board) nằm ở vị trí của chip flash. — Hình 4, Werling et al. (2026), arXiv:2611.18126.
236 mã trong 57 phút
Màn trình diễn được thực hiện trên một HP OmniBook 3, một laptop AMD đời mới đạt chứng nhận “Copilot+”, đang bị khóa và có ổ đĩa được mã hóa. Một KVM — một thiết bị đọc màn hình và gõ trên bàn phím — nhập các mã, năm mã cho mỗi lần khởi động. Ở mỗi lần khởi động lại, bo mạch ghi trạng thái cũ trở lại bộ nhớ, và máy tính chấp nhận ngay năm lần thử mới.
Bắt đầu từ 1000, hệ thống đạt tới mã PIN đúng, 1235, sau 236 lần thử trong 57 phút thời gian ròng: 4,14 lần thử mỗi phút, so với một lần mỗi mười phút. Thử toàn bộ 10.000 mã bốn chữ số sẽ mất tối đa 40 giờ, thay vì 69 ngày — nhanh hơn khoảng 41 lần.
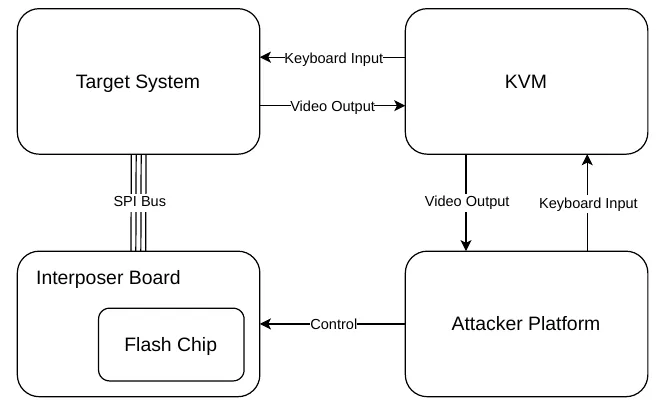
Vòng lặp tấn công vét cạn: một KVM đọc màn hình và gõ mã, trong khi bo mạch trung gian đặt lại bộ nhớ ở mỗi lần khởi động lại. — Hình 6, Werling et al. (2026), arXiv:2611.18126.
Nhóm nghiên cứu cũng phát hiện rằng thời gian chờ thực tế dài hơn so với tài liệu. Trên ba máy của họ, TPM chỉ bỏ qua một lần thất bại mỗi hai giờ, chứ không phải mỗi mười phút. Khi đó, nếu không có cuộc tấn công, một mã PIN bốn chữ số sẽ trụ được 833 ngày.
BitLocker còn thất thủ nhanh hơn
Thủ thuật tương tự hoạt động với BitLocker, công cụ mã hóa ổ đĩa của Windows, khi nó yêu cầu mã PIN trước khi máy tính khởi động. Ở đó, Windows không thêm giới hạn riêng nào: mỗi lần khởi động lại mang đến cho kẻ tấn công trọn 32 lần thử của TPM. Trên một Framework Laptop 13 với bộ xử lý Intel và chip Winbond, nhờ dùng khóa bị rò rỉ, hệ thống đã thực hiện 236 lần thử trong 6 phút 55 giây — 34,1 lần thử mỗi phút. Một mã PIN sáu chữ số mặc định bị phá trong tối đa 20 ngày, thay vì 19 năm.
Cần đến tua vít
Cuộc tấn công không thể thực hiện từ xa: nó đòi hỏi phải mở máy, tháo hàn một con chip và nối dây một bo mạch vào. Các tác giả gọi hệ thống của họ là “thô sơ” và nói rằng nó có thể chạy nhanh hơn. Phiên bản arXiv này cập nhật nhẹ bài báo đã được công bố tại hội nghị bảo mật ACM CCS ’26: vòng lặp BitLocker được tăng tốc và các kết quả trên máy tính để bàn AMD được bổ sung.
Các lỗ hổng đã được báo cho các nhà sản xuất chip và bộ xử lý cũng như cho Microsoft. Chưa bên nào cam kết khắc phục tận gốc nguyên nhân. Microsoft xếp vấn đề vào loại “mức độ nghiêm trọng trung bình” và cam kết nâng mức tối thiểu được khuyến nghị cho mã PIN Windows Hello lên sáu chữ số. Các tác giả chỉ ra hai chữ số thêm vào sẽ mang lại điều gì: 168 ngày thay vì 40 giờ đối với Windows Hello, và sáu năm thay vì 20 ngày đối với một mã PIN BitLocker tám chữ số.
Các bộ đếm còn có thêm một tác dụng phụ. Trong quá trình nghiên cứu, chip flash của chiếc laptop Framework bị hỏng. Khóa bí mật của nó không ai biết và bộ xử lý không chấp nhận khóa nào khác: chiếc máy trở nên không dùng được nữa, và nhà sản xuất chỉ có thể đề nghị thay toàn bộ bo mạch.