
चार अंकों का Windows PIN, 40 घंटों में तोड़ा गया
एक अरब से अधिक Windows 11 उपकरणों पर साइन इन करने का मुख्य तरीक़ा Windows Hello है, और यह चार अंकों जितने छोटे PIN भी स्वीकार करता है। इसका मतलब है केवल 10,000 संभावित कोड। इतना छोटा कोड केवल इसलिए सुरक्षित है क्योंकि अनुमान लगाने की प्रक्रिया को बेहद धीमा बना दिया गया है। कंप्यूटर की सुरक्षा चिप, TPM, 32 असफल प्रयासों के बाद ख़ुद को लॉक कर लेती है, फिर हर दस मिनट में एक विफलता माफ़ करती है — यानी हर दस मिनट में अधिक से अधिक एक नया प्रयास। इसके ऊपर, Windows की लॉक स्क्रीन रीस्टार्ट के लिए मजबूर करने से पहले पाँच प्रयासों की अनुमति देती है।
चिप के बाहर रखा गया एक काउंटर
ज़्यादातर हाल के PC में, TPM कोई अलग चिप नहीं है। वह एक फ़र्मवेयर TPM (firmware TPM) है, यानी मुख्य प्रोसेसर के एक सुरक्षा सह-प्रोसेसर के भीतर चलने वाला एक प्रोग्राम (AMD, Intel, या Microsoft के अपने Pluton में)। इसकी अपनी कोई मेमोरी नहीं है। इसलिए इसकी अवस्था — जिसमें असफल प्रयासों की गिनती भी शामिल है — एन्क्रिप्ट करके मदरबोर्ड की फ़्लैश मेमोरी चिप पर, फ़र्मवेयर के बगल में, रखी जाती है।
एन्क्रिप्शन हमलावर को उस अवस्था को पढ़ने या बदलने से रोकता है। लेकिन वह हमलावर को उसकी प्रतिलिपि बनाकर बाद में एक पुराना संस्करण वापस लिखने से नहीं रोकता, जिससे विफलताओं की गिनती रीसेट हो जाएगी। इसलिए Microsoft पुरानी अवस्था पर इस “वापसी” (rollback) के विरुद्ध सुरक्षा अनिवार्य करता है। नई मशीनों पर, यह सुरक्षा फ़्लैश चिप ख़ुद देती है, रीप्ले से सुरक्षित एकदिष्ट काउंटरों (RPMC) के ज़रिए: ऐसे काउंटर जो केवल बढ़ सकते हैं, और जिनकी रखवाली एक गुप्त कुंजी करती है। लेकिन फ़्लैश चिप प्रोसेसर से मदरबोर्ड के ऐसे तारों के ज़रिए बात करती है जिन तक भौतिक रूप से पहुँचा जा सकता है।
दो ख़ामियाँ और 5 डॉलर का एक बोर्ड
Christian Werling, Jean-Pierre Seifert और Technische Universität Berlin में उनके सहयोगियों ने वह किया जिसे वे बाज़ार में बिक रहे PC में इन काउंटरों का पहला सार्वजनिक सुरक्षा विश्लेषण बताते हैं। दो ख़ामियाँ सबसे अलग दिखती हैं:
- Winbond, इस तरह की मेमोरी का अग्रणी निर्माता, जिसके पास बाज़ार का 25% से अधिक हिस्सा है, सही क्षण पर अपनी आपूर्ति वोल्टेज को पल भर के लिए गिराए जाने पर अपनी गुप्त सत्र कुंजी (session key) उगल देता है। सबसे अच्छी सेटिंग के साथ, कुंजी लगभग एक सेकंड में बाहर आ जाती है। उस कुंजी के साथ, हमलावर के लिए काउंटर का कोई भी मान गढ़ना संभव है।
- AMD प्रोसेसर चिप से कहते हैं “काउंटर में एक जोड़ो”, लेकिन कभी जाँचते नहीं कि चिप ने ऐसा किया या नहीं। बीच में बैठा कोई उपकरण इस आदेश को बस निगल सकता है और जवाब दे सकता है “हो गया”।
इससे भी बुरा, दो AMD डेस्कटॉप कंप्यूटरों पर, जिनकी फ़्लैश चिप में ऐसे काउंटर नहीं हैं, गिनती रीसेट करने के लिए एक साधारण चिप-प्रोग्रामर उपकरण से मेमोरी की एक पुरानी प्रतिलिपि दोबारा लिख देना काफ़ी था। बिना काउंटर वाली Intel मशीनें उस भोली तरकीब के आगे टिकी रहीं।
इन ख़ामियों का फ़ायदा उठाने के लिए, टीम ने फ़्लैश चिप को डीसोल्डर करके निकाला और उसके और प्रोसेसर के बीच एक घर पर बना बोर्ड लगा दिया। एक Raspberry Pi Pico 2W माइक्रोकंट्रोलर, जिसे लगभग 5 डॉलर की क़ीमत के कारण चुना गया, ट्रैफ़िक पर नज़र रखता है और कुछ दर्जन नैनोसेकंड के भीतर काउंटर संदेशों को अपने क़ब्ज़े में ले सकता है।
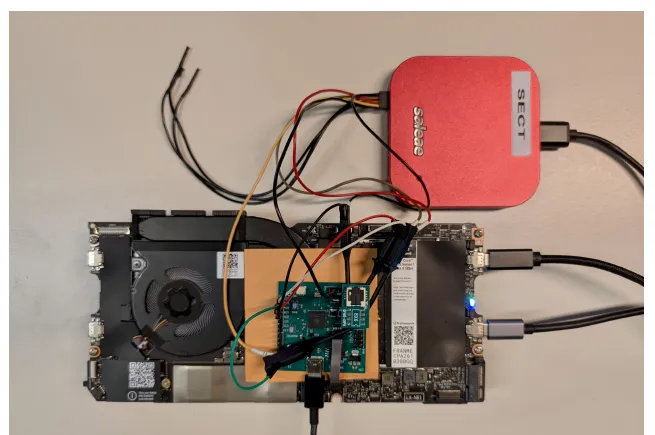
Framework Laptop 13 के मदरबोर्ड पर हमले का सेटअप: मध्यस्थ बोर्ड (interposer board) फ़्लैश चिप की जगह पर लगा है। — चित्र 4, Werling et al. (2026), arXiv:2611.18126.
57 मिनट में 236 कोड
यह प्रदर्शन एक HP OmniBook 3 पर किया गया, जो “Copilot+” प्रमाणित एक हालिया AMD लैपटॉप है, लॉक किया हुआ और एन्क्रिप्टेड डिस्क वाला। एक KVM — एक बक्सा जो स्क्रीन पढ़ता है और कीबोर्ड पर टाइप करता है — ने कोड दर्ज किए, हर बूट में पाँच। हर रीस्टार्ट पर, बोर्ड ने पुरानी अवस्था को मेमोरी में वापस लिख दिया, और कंप्यूटर ने तुरंत पाँच नए प्रयास स्वीकार किए।
1000 से शुरू करके, सेटअप ने 57 मिनट के शुद्ध समय में 236 प्रयासों के बाद सही PIN, 1235, पा लिया: प्रति मिनट 4.14 प्रयास, दस मिनट में एक के मुक़ाबले। चार अंकों के सभी 10,000 कोड आज़माने में अधिक से अधिक 40 घंटे लगेंगे, 69 दिनों के बजाय — लगभग 41 गुना तेज़।
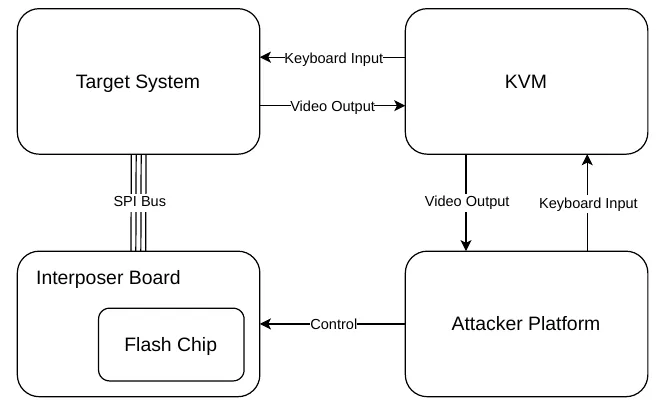
बलपूर्वक आज़माइश (brute-force) का चक्र: एक KVM स्क्रीन पढ़ता है और कोड टाइप करता है, जबकि मध्यस्थ बोर्ड हर रीस्टार्ट पर मेमोरी को रीसेट कर देता है। — चित्र 6, Werling et al. (2026), arXiv:2611.18126.
टीम ने यह भी पाया कि वास्तविक प्रतीक्षा समय दस्तावेज़ों में बताए गए समय से लंबा है। उनकी तीन मशीनों पर, TPM ने हर दस मिनट में नहीं, बल्कि हर दो घंटे में एक विफलता माफ़ की। हमले के बिना, चार अंकों का PIN तब 833 दिनों तक टिका रहता।
BitLocker और भी तेज़ी से गिरता है
यही तरकीब BitLocker पर भी काम करती है, जो Windows का डिस्क एन्क्रिप्शन है, जब वह कंप्यूटर शुरू होने से पहले PIN माँगता है। वहाँ Windows अपनी ओर से कोई सीमा नहीं जोड़ता: हर रीस्टार्ट हमलावर को TPM के पूरे 32 प्रयास देता है। Intel प्रोसेसर और Winbond चिप वाले एक Framework Laptop 13 पर, लीक हुई कुंजी का उपयोग करके, सेटअप ने 6 मिनट 55 सेकंड में 236 प्रयास किए — प्रति मिनट 34.1 प्रयास। छह अंकों का डिफ़ॉल्ट PIN 19 वर्षों के बजाय अधिक से अधिक 20 दिनों में टूट जाता है।
पेचकस ज़रूरी
यह हमला दूर से नहीं किया जा सकता: इसके लिए मशीन को खोलना, एक चिप को डीसोल्डर करना और एक बोर्ड को तारों से जोड़ना पड़ता है। लेखक अपने सेटअप को “कामचलाऊ” बताते हैं और कहते हैं कि यह और तेज़ हो सकता है। यह arXiv संस्करण ACM CCS ’26 सुरक्षा सम्मेलन में प्रकाशित शोधपत्र को थोड़ा अद्यतन करता है: BitLocker चक्र को तेज़ किया गया और AMD डेस्कटॉप के परिणाम जोड़े गए।
ख़ामियों की सूचना चिप और प्रोसेसर निर्माताओं तथा Microsoft को दी गई। किसी ने भी मूल कारणों को ठीक करने की प्रतिबद्धता नहीं जताई है। Microsoft ने इस समस्या को “मध्यम गंभीरता” का माना और Windows Hello के लिए अनुशंसित न्यूनतम PIN को बढ़ाकर छह अंक करने की प्रतिबद्धता जताई। लेखक बताते हैं कि दो अतिरिक्त अंकों से क्या हासिल होगा: Windows Hello के लिए 40 घंटों के बजाय 168 दिन, और आठ अंकों के BitLocker PIN के लिए 20 दिनों के बजाय छह वर्ष।
इन काउंटरों का एक और दुष्प्रभाव है। शोध के दौरान, Framework लैपटॉप की फ़्लैश चिप ख़राब हो गई। उसकी गुप्त कुंजी अज्ञात थी और प्रोसेसर कोई दूसरी कुंजी स्वीकार नहीं करता था: मशीन बेकार हो गई, और निर्माता केवल पूरा बोर्ड बदलने की पेशकश कर सका।