
நான்கு இலக்க Windows PIN, 40 மணி நேரத்தில் உடைக்கப்பட்டது
Windows Hello என்பது ஒரு பில்லியனுக்கும் அதிகமான Windows 11 சாதனங்களில் உள்நுழைவதற்கான முதன்மை வழி; அது நான்கு இலக்கங்கள் அளவுக்குக் குறுகிய PIN-களையும் ஏற்றுக்கொள்கிறது. அதாவது சாத்தியமான குறியீடுகள் 10,000 மட்டுமே. இத்தனை குறுகிய குறியீடு பாதுகாப்பாக இருப்பதற்கு ஒரே காரணம், ஊகிப்பது வேதனை தரும் அளவுக்கு மெதுவாக்கப்படுவதுதான். கணினியின் பாதுகாப்புச் சில்லான TPM, 32 தோல்வியுற்ற முயற்சிகளுக்குப் பிறகு தன்னைப் பூட்டிக்கொள்கிறது; பின்னர் ஒவ்வொரு பத்து நிமிடங்களுக்கும் ஒரு தோல்வியை மன்னிக்கிறது — அதாவது பத்து நிமிடங்களுக்கு அதிகபட்சம் ஒரு புதிய முயற்சி. அதற்கு மேலாக, Windows பூட்டுத் திரை ஐந்து முயற்சிகளை அனுமதித்த பிறகு மறுதொடக்கத்தைக் கட்டாயப்படுத்துகிறது.
சில்லுக்கு வெளியே வைக்கப்படும் ஓர் எண்ணி
பெரும்பாலான அண்மைய PC-களில், TPM ஒரு தனிச் சில்லு அல்ல. அது ஒரு நிலைபொருள் TPM (firmware TPM): முதன்மைச் செயலியின் ஒரு பாதுகாப்பு இணைச்செயலிக்குள் (AMD, Intel அல்லது Microsoft-இன் சொந்த Pluton-இல்) இயங்கும் ஒரு நிரல். அதற்குச் சொந்த நினைவகம் இல்லை. எனவே அதன் நிலை — தோல்வியுற்ற முயற்சிகளின் எண்ணிக்கை உட்பட — மறையாக்கம் செய்யப்பட்டு, தாய்ப்பலகையின் ஃபிளாஷ் நினைவகச் சில்லில், நிலைபொருளுக்கு (firmware) அருகே சேமிக்கப்படுகிறது.
மறையாக்கம், தாக்குபவர் அந்த நிலையைப் படிப்பதையோ திருத்துவதையோ தடுக்கிறது. ஆனால் அதை நகலெடுத்து, பின்னர் ஒரு பழைய பதிப்பை மீண்டும் எழுதுவதைத் அது தடுப்பதில்லை; அப்படிச் செய்தால் தோல்விகளின் எண்ணிக்கை மீட்டமைக்கப்பட்டுவிடும். எனவே இந்த “பின்னோக்கித் திருப்புதலுக்கு” (rollback) எதிரான பாதுகாப்பை Microsoft கட்டாயமாக்குகிறது. புதிய இயந்திரங்களில், ஃபிளாஷ் சில்லே அதை வழங்குகிறது — மீள்இயக்கத் தாக்குதலிலிருந்து (replay) காக்கப்பட்ட ஒருபோக்கு எண்ணிகள் (RPMC) மூலம்: ஏறுமுகமாக மட்டுமே செல்லக்கூடிய, ஓர் இரகசியச் சாவியால் காக்கப்படும் எண்ணிகள். ஆனால் ஃபிளாஷ் சில்லு, தாய்ப்பலகையில் உள்ள கம்பிகள் வழியாகச் செயலியுடன் பேசுகிறது; அந்தக் கம்பிகளை நேரடியாகத் தொட்டு அணுக முடியும்.
இரண்டு குறைபாடுகளும் ஒரு $5 பலகையும்
Technische Universität Berlin-ஐச் சேர்ந்த Christian Werling, Jean-Pierre Seifert மற்றும் அவர்களின் சக ஆய்வாளர்கள், விற்பனையில் உள்ள PC-களில் இந்த எண்ணிகள் குறித்த முதல் பொதுப் பாதுகாப்புப் பகுப்பாய்வு என்று தாங்கள் விவரிக்கும் ஆய்வை மேற்கொண்டனர். இரண்டு குறைபாடுகள் தனித்து நிற்கின்றன:
- இவ்வகை நினைவகத்தின் முன்னணித் தயாரிப்பாளரும், சந்தையின் 25%-க்கும் மேற்பட்ட பங்கைக் கொண்டதுமான Winbond, தனது மின்வழங்கல் மின்னழுத்தம் சரியான கணத்தில் சிறிது நேரம் குறைக்கப்படும்போது, தனது இரகசிய அமர்வுச் சாவியைக் கசியவிடுகிறது. சிறந்த அமைப்புகளுடன், சாவி சுமார் ஒரு விநாடியில் வெளிவருகிறது. அதைக் கொண்டு, தாக்குபவர் எந்த எண்ணி மதிப்பையும் போலியாக உருவாக்க முடியும்.
- AMD செயலிகள் சில்லுக்கு “எண்ணியுடன் ஒன்றைக் கூட்டு” என்று கட்டளையிடுகின்றன, ஆனால் அது செய்யப்பட்டதா என்று ஒருபோதும் சரிபார்ப்பதில்லை. நடுவில் உள்ள ஒரு சாதனம் அந்தக் கட்டளையை வெறுமனே விழுங்கிவிட்டு “முடிந்தது” என்று பதிலளிக்கலாம்.
இன்னும் மோசமாக, இத்தகைய எண்ணிகள் இல்லாத ஃபிளாஷ் சில்லு கொண்ட இரண்டு AMD மேசைக் கணினிகளில், ஓர் எளிய சில்லு நிரலாக்கியைக் (programmer) கொண்டு நினைவகத்தின் பழைய நகலை மீண்டும் எழுதினாலே எண்ணிக்கையை மீட்டமைக்கப் போதுமானதாக இருந்தது. எண்ணிகள் இல்லாத Intel இயந்திரங்கள் அந்த எளிய உத்தியை எதிர்த்து நின்றன.
குறைபாடுகளைப் பயன்படுத்திக்கொள்ள, குழு ஃபிளாஷ் சில்லைப் பற்றவைப்பிலிருந்து பிரித்தெடுத்து, அதற்கும் செயலிக்கும் இடையே வீட்டிலேயே தயாரித்த ஒரு பலகையைச் செருகியது. சுமார் 5 டாலர் விலைக்காகத் தேர்ந்தெடுக்கப்பட்ட Raspberry Pi Pico 2W நுண்கட்டுப்படுத்தி, தரவுப் போக்குவரத்தைக் கண்காணித்து, சில பத்து நானோவிநாடிகளுக்குள் எண்ணிச் செய்திகளைக் கையகப்படுத்த முடியும்.
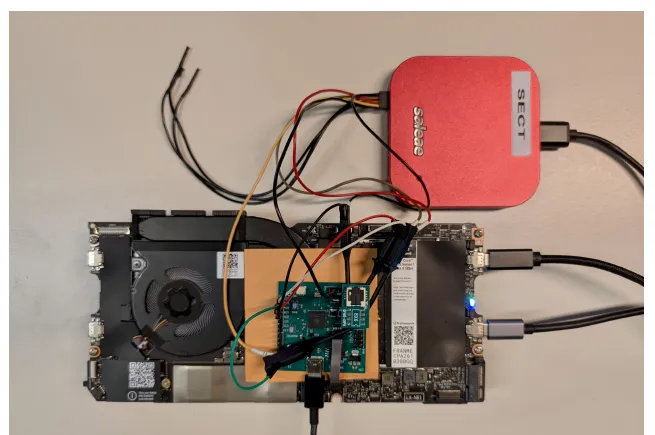
Framework Laptop 13-இன் தாய்ப்பலகையில் தாக்குதல் அமைப்பு: இடையீட்டுப் பலகை (interposer board) ஃபிளாஷ் சில்லின் இடத்தில் அமர்ந்துள்ளது. — படம் 4, Werling et al. (2026), arXiv:2611.18126.
57 நிமிடங்களில் 236 குறியீடுகள்
இந்தச் செயல்விளக்கம், “Copilot+” சான்றளிக்கப்பட்ட அண்மைய AMD மடிக்கணினியான HP OmniBook 3-இல், அது பூட்டப்பட்டு அதன் வட்டு மறையாக்கம் செய்யப்பட்ட நிலையில் நடத்தப்பட்டது. ஒரு KVM — திரையைப் படித்து விசைப்பலகையில் தட்டச்சு செய்யும் ஒரு பெட்டி — குறியீடுகளை உள்ளிட்டது, ஒவ்வொரு தொடக்கத்துக்கும் ஐந்து. ஒவ்வொரு மறுதொடக்கத்திலும், பலகை பழைய நிலையை நினைவகத்தில் மீண்டும் எழுதியது; கணினி உடனடியாக ஐந்து புதிய முயற்சிகளை ஏற்றுக்கொண்டது.
1000-இலிருந்து தொடங்கிய அமைப்பு, நிகர நேரமாக 57 நிமிடங்களில் 236 முயற்சிகளுக்குப் பிறகு சரியான PIN ஆன 1235-ஐ அடைந்தது: பத்து நிமிடங்களுக்கு ஒன்று என்பதற்கு எதிராக, நிமிடத்துக்கு 4.14 முயற்சிகள். நான்கு இலக்கங்கள் கொண்ட 10,000 குறியீடுகள் அனைத்தையும் முயல, 69 நாட்களுக்குப் பதிலாக மிக மோசமான நிலையில் 40 மணி நேரம் ஆகும் — சுமார் 41 மடங்கு வேகம்.
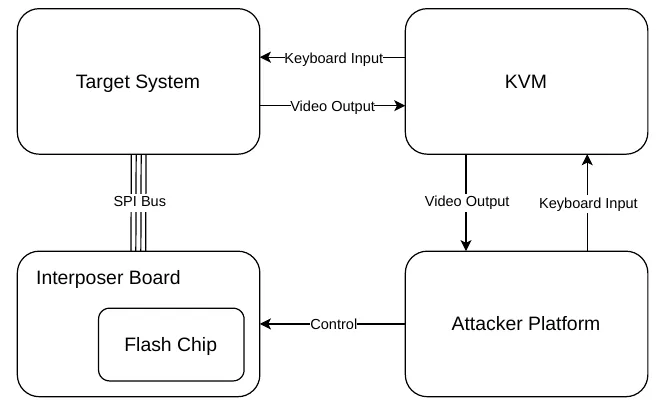
முரட்டுவிசை (brute-force) சுழற்சி: ஒரு KVM திரையைப் படித்துக் குறியீடுகளைத் தட்டச்சு செய்கிறது; இடையீட்டுப் பலகை ஒவ்வொரு மறுதொடக்கத்திலும் நினைவகத்தை மீட்டமைக்கிறது. — படம் 6, Werling et al. (2026), arXiv:2611.18126.
உண்மையான காத்திருப்பு நேரம் ஆவணப்படுத்தப்பட்டதை விட நீண்டது என்பதையும் குழு கண்டறிந்தது. அவர்களின் மூன்று இயந்திரங்களில், TPM ஒவ்வொரு பத்து நிமிடங்களுக்கும் அல்ல, ஒவ்வொரு இரண்டு மணி நேரத்துக்கும் ஒரு தோல்வியை மன்னித்தது. தாக்குதல் இல்லாவிட்டால், நான்கு இலக்க PIN அப்போது 833 நாட்கள் தாக்குப்பிடிக்கும்.
BitLocker இன்னும் வேகமாக விழுகிறது
கணினி தொடங்குவதற்கு முன் Windows-இன் வட்டு மறையாக்கமான BitLocker ஒரு PIN கேட்கும்போது, அதே உத்தி அதிலும் வேலை செய்கிறது. அங்கே Windows தனது சொந்த வரம்பு எதையும் சேர்ப்பதில்லை: ஒவ்வொரு மறுதொடக்கமும் தாக்குபவருக்கு TPM-இன் முழு 32 முயற்சிகளையும் தருகிறது. Intel செயலியும் Winbond சில்லும் கொண்ட ஒரு Framework Laptop 13-இல், கசிந்த சாவியைப் பயன்படுத்தி, அமைப்பு 6 நிமிடங்கள் 55 விநாடிகளில் 236 முயற்சிகளைச் செய்தது — நிமிடத்துக்கு 34.1 முயற்சிகள். இயல்புநிலை ஆறு இலக்க PIN 19 ஆண்டுகளுக்குப் பதிலாக, மிக மோசமான நிலையில் 20 நாட்களில் விழுகிறது.
திருப்புளி தேவை
இந்தத் தாக்குதலைத் தொலைவிலிருந்து செய்ய முடியாது: இயந்திரத்தைத் திறக்க வேண்டும், ஒரு சில்லைப் பற்றவைப்பிலிருந்து பிரிக்க வேண்டும், ஒரு பலகையைக் கம்பிகளால் இணைக்க வேண்டும். ஆசிரியர்கள் தங்கள் அமைப்பை “ஆரம்பநிலையானது” என்று அழைக்கின்றனர்; அது இன்னும் வேகமாகச் செயல்படக்கூடும் என்கின்றனர். இந்த arXiv பதிப்பு, ACM CCS ’26 பாதுகாப்பு மாநாட்டில் வெளியிடப்பட்ட கட்டுரையைச் சற்றுப் புதுப்பிக்கிறது: BitLocker சுழற்சி வேகப்படுத்தப்பட்டது, AMD மேசைக் கணினி முடிவுகள் சேர்க்கப்பட்டன.
குறைபாடுகள் சில்லு மற்றும் செயலித் தயாரிப்பாளர்களுக்கும் Microsoft-க்கும் தெரிவிக்கப்பட்டன. அடிப்படைக் காரணங்களைச் சரிசெய்ய அவர்களில் யாரும் உறுதியளிக்கவில்லை. Microsoft இந்தச் சிக்கலை “மிதமான தீவிரம்” கொண்டது என மதிப்பிட்டது; Windows Hello PIN-க்கான பரிந்துரைக்கப்பட்ட குறைந்தபட்ச நீளத்தை ஆறு இலக்கங்களாக உயர்த்த உறுதியளித்தது. கூடுதலான இரண்டு இலக்கங்கள் என்ன தரும் என்பதை ஆசிரியர்கள் குறிப்பிடுகின்றனர்: Windows Hello-வுக்கு 40 மணி நேரத்துக்குப் பதிலாக 168 நாட்கள்; எட்டு இலக்க BitLocker PIN-க்கு 20 நாட்களுக்குப் பதிலாக ஆறு ஆண்டுகள்.
இந்த எண்ணிகளுக்கு இன்னொரு பக்கவிளைவும் உண்டு. ஆய்வின்போது, Framework மடிக்கணினியின் ஃபிளாஷ் சில்லு பழுதடைந்தது. அதன் இரகசியச் சாவி தெரியவில்லை, செயலியோ வேறு எந்தச் சில்லையும் ஏற்கவில்லை: இயந்திரம் பயன்படுத்த முடியாததாகிவிட்டது; தயாரிப்பாளரால் முழுப் பலகையையும் மாற்றித் தருவதாக மட்டுமே முன்வர முடிந்தது.