
UN PIN DE WINDOWS DE CUATRO CIFRAS, DESCIFRADO EN 40 HORAS
Windows Hello es la principal forma de iniciar sesión en más de mil millones de dispositivos con Windows 11, y acepta PIN de apenas cuatro cifras. Eso son solo 10.000 códigos posibles. Un código tan corto solo es seguro porque adivinarlo se vuelve penosamente lento. El chip de seguridad del ordenador, el TPM, se bloquea tras 32 intentos fallidos y después perdona un fallo cada diez minutos: como mucho, un nuevo intento cada diez minutos. Además, la pantalla de bloqueo de Windows permite cinco intentos antes de forzar un reinicio.
Un contador guardado fuera del chip
En la mayoría de los PC recientes, el TPM no es un chip aparte. Es un TPM de firmware (firmware TPM), un programa que se ejecuta dentro de un coprocesador de seguridad del procesador principal (en AMD, Intel o el propio Pluton de Microsoft). No tiene memoria propia. Por eso su estado —incluido el recuento de intentos fallidos— se almacena, cifrado, en el chip de memoria flash de la placa base, junto al firmware.
El cifrado impide a un atacante leer o modificar ese estado. No le impide copiarlo y volver a escribir una versión antigua más tarde, lo que pondría a cero el recuento de fallos. Por eso Microsoft exige protección contra este «retroceso» (rollback). En las máquinas más nuevas, la proporciona el propio chip flash, con contadores monótonos protegidos contra la repetición (RPMC): contadores que solo pueden aumentar, custodiados por una clave secreta. Pero el chip flash se comunica con el procesador a través de pistas de la placa base a las que se puede acceder físicamente.
Dos fallos y una placa de 5 dólares
Christian Werling, Jean-Pierre Seifert y sus colegas de la Technische Universität Berlin llevaron a cabo lo que describen como el primer análisis de seguridad público de estos contadores en PC comercializados. Destacan dos fallos:
- Winbond, el principal fabricante de este tipo de memoria, con más del 25 % del mercado, filtra su clave secreta de sesión cuando se baja brevemente su tensión de alimentación en el momento justo. Con los mejores ajustes, la clave sale en alrededor de un segundo. Con ella, un atacante puede falsificar cualquier valor del contador.
- Los procesadores AMD le dicen al chip «suma uno al contador», pero nunca comprueban que lo haya hecho. Un dispositivo intercalado en medio puede simplemente tragarse la orden y responder «hecho».
Peor aún, en dos ordenadores de sobremesa AMD cuyo chip flash no tiene esos contadores, bastó con reescribir una copia antigua de la memoria con un simple programador de chips para poner a cero el recuento. Las máquinas Intel sin los contadores resistieron ese truco ingenuo.
Para explotar los fallos, el equipo desoldó el chip flash e intercaló una placa casera entre él y el procesador. Un microcontrolador Raspberry Pi Pico 2W, elegido por su precio de unos 5 dólares, vigila el tráfico y puede tomar el control de los mensajes del contador en unas pocas decenas de nanosegundos.
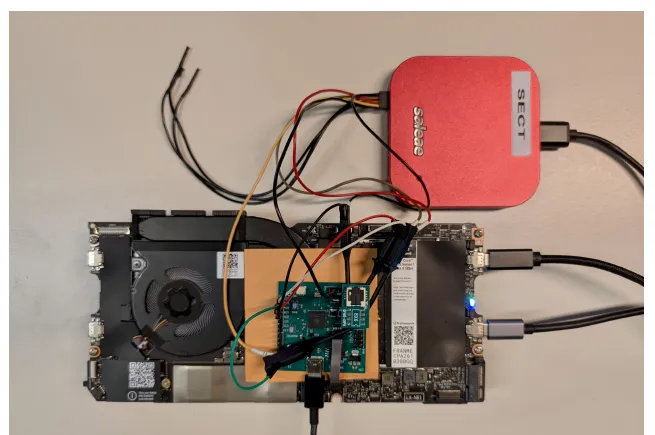
El montaje del ataque en la placa base de un Framework Laptop 13: la placa interpuesta ocupa el lugar del chip flash. — Figura 4, Werling et al. (2026), arXiv:2611.18126.
236 códigos en 57 minutos
La demostración se hizo en un HP OmniBook 3, un portátil AMD reciente con certificación «Copilot+», bloqueado y con el disco cifrado. Un KVM —una caja que lee la pantalla y teclea en el teclado— introducía los códigos, cinco por arranque. En cada reinicio, la placa volvía a escribir el estado antiguo en la memoria, y el ordenador aceptaba de inmediato cinco nuevos intentos.
Partiendo de 1000, el montaje llegó al PIN correcto, 1235, tras 236 intentos en 57 minutos de tiempo neto: 4,14 intentos por minuto, frente a uno cada diez minutos. Probar los 10.000 códigos de cuatro cifras llevaría 40 horas en el peor de los casos, en lugar de 69 días: unas 41 veces más rápido.
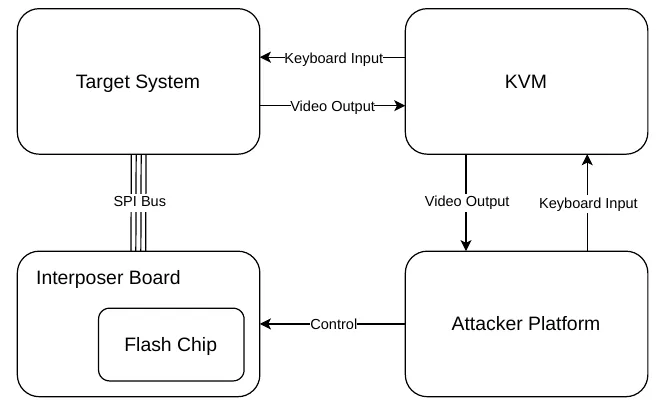
El bucle de fuerza bruta: un KVM lee la pantalla y teclea códigos, mientras la placa interpuesta restablece la memoria en cada reinicio. — Figura 6, Werling et al. (2026), arXiv:2611.18126.
El equipo también descubrió que el tiempo de espera real es más largo que el documentado. En tres de sus máquinas, el TPM perdonaba un fallo cada dos horas, no cada diez minutos. Sin el ataque, un PIN de cuatro cifras resistiría entonces 833 días.
BitLocker cae aún más rápido
El mismo truco funciona con BitLocker, el cifrado de disco de Windows, cuando pide un PIN antes de que arranque el ordenador. Ahí, Windows no añade ningún límite propio: cada reinicio pone a disposición del ataque los 32 intentos completos del TPM. En un Framework Laptop 13 con procesador Intel y chip Winbond, usando la clave filtrada, el montaje hizo 236 intentos en 6 minutos y 55 segundos: 34,1 intentos por minuto. Un PIN predeterminado de seis cifras cae en 20 días en el peor de los casos, en lugar de 19 años.
Hace falta un destornillador
El ataque no es remoto: requiere abrir la máquina, desoldar un chip y cablear una placa. Los autores califican su montaje de «rudimentario» y dicen que podría ir más rápido. Esta versión de arXiv actualiza ligeramente el artículo publicado en la conferencia de seguridad ACM CCS ’26: el bucle de BitLocker se aceleró y se añadieron los resultados de los ordenadores de sobremesa AMD.
Los fallos se comunicaron a los fabricantes de los chips y de los procesadores y a Microsoft. Ninguno se ha comprometido a corregir las causas de fondo. Microsoft calificó el problema de «gravedad moderada» y se comprometió a elevar a seis cifras el mínimo recomendado para el PIN de Windows Hello. Los autores señalan lo que aportarían dos cifras más: 168 días en lugar de 40 horas para Windows Hello, y seis años en lugar de 20 días para un PIN de BitLocker de ocho cifras.
Los contadores tienen otro efecto secundario. Durante la investigación, el chip flash del portátil Framework se averió. Su clave secreta era desconocida y el procesador no aceptaba ninguna otra: la máquina quedó inservible, y el fabricante solo pudo ofrecer la sustitución de toda la placa.