
चार अंकी Windows PIN, 40 तासांत फोडला
Windows Hello हा एक अब्जाहून अधिक Windows 11 उपकरणांवर साइन इन करण्याचा मुख्य मार्ग आहे, आणि तो अवघ्या चार अंकांचे PIN देखील स्वीकारतो. म्हणजे फक्त 10,000 संभाव्य कोड. इतका लहान कोड सुरक्षित असतो तो केवळ अंदाज लावणे मुद्दाम अतिशय मंद केलेले असते म्हणून. संगणकाची सुरक्षा चिप, म्हणजे TPM, 32 अयशस्वी प्रयत्नांनंतर स्वतःला कुलूप लावते, आणि मग दर दहा मिनिटांनी एक अपयश माफ करते — म्हणजे दर दहा मिनिटांना जास्तीत जास्त एक नवा प्रयत्न. त्याशिवाय, Windows ची लॉक स्क्रीन पाच प्रयत्नांनंतर संगणक रीस्टार्ट करायला भाग पाडते.
चिपबाहेर ठेवलेला गणक
बहुतेक अलीकडच्या PC मध्ये TPM ही वेगळी चिप नसते. ती एक फर्मवेअर TPM (firmware TPM) असते: मुख्य प्रोसेसरच्या एका सुरक्षा सहप्रोसेसरमध्ये चालणारा एक प्रोग्राम (AMD, Intel किंवा Microsoft च्या स्वतःच्या Pluton मध्ये). तिला स्वतःची मेमरी नसते. म्हणून तिची अवस्था — अयशस्वी प्रयत्नांच्या गणनेसह — मदरबोर्डवरील फ्लॅश मेमरी चिपवर, फर्मवेअरच्या शेजारी, कूटबद्ध स्वरूपात साठवली जाते.
कूटबद्धीकरणामुळे हल्लेखोराला ती अवस्था वाचता किंवा बदलता येत नाही. पण ती कॉपी करून नंतर जुनी आवृत्ती परत लिहिणे त्यामुळे थांबत नाही, आणि तसे केल्यास अपयशांची गणना रीसेट होईल. म्हणून या “मागे नेण्या”पासून (rollback) संरक्षण असणे Microsoft अनिवार्य करते. नव्या यंत्रांमध्ये हे संरक्षण फ्लॅश चिप स्वतःच देते, त्यासाठी तिच्यात असतात पुनरावृत्ती-संरक्षित एकदिश गणक (RPMC): फक्त वाढू शकणारे, एका गुप्त किल्लीने राखलेले गणक. पण फ्लॅश चिप प्रोसेसरशी मदरबोर्डवरील तारांमधून संवाद साधते, आणि त्या तारांपर्यंत प्रत्यक्ष पोहोचता येते.
दोन त्रुटी आणि 5 डॉलरचे एक बोर्ड
ख्रिश्चन वेर्लिंग (Christian Werling), जाँ-पिएर झाइफर्ट (Jean-Pierre Seifert) आणि टेक्निशे युनिव्हर्सिटेट बर्लिन (Technische Universität Berlin) येथील त्यांच्या सहकाऱ्यांनी बाजारात विकल्या जाणाऱ्या PC मधील या गणकांचे सुरक्षा विश्लेषण केले; त्यांच्या वर्णनानुसार हे अशा प्रकारचे पहिले सार्वजनिक विश्लेषण आहे. दोन त्रुटी ठळकपणे दिसतात:
- Winbond, या प्रकारच्या मेमरीची आघाडीची उत्पादक, जिच्याकडे बाजारपेठेचा 25% हून अधिक वाटा आहे, तिच्या वीजपुरवठ्याचा व्होल्टेज योग्य क्षणी क्षणभर घटवला की आपली गुप्त सत्र-किल्ली (session key) उघड करते. सर्वोत्तम सेटिंग्जसह किल्ली सुमारे एका सेकंदात बाहेर येते. तिच्या साहाय्याने हल्लेखोराला गणकाचे कोणतेही मूल्य बनावट तयार करता येते.
- AMD प्रोसेसर चिपला “गणकात एक मिळव” असे सांगतात, पण तसे झाले की नाही हे कधीच तपासत नाहीत. मधोमध बसवलेले एखादे उपकरण तो आदेश सरळ गिळून “झाले” असे उत्तर देऊ शकते.
त्याहून वाईट म्हणजे, ज्यांच्या फ्लॅश चिपमध्ये असे गणकच नाहीत अशा दोन AMD डेस्कटॉप संगणकांवर, एका साध्या चिप-प्रोग्रामर उपकरणाने मेमरीची जुनी प्रत पुन्हा लिहिणे गणना रीसेट करण्यास पुरेसे ठरले. गणक नसलेल्या Intel यंत्रांनी या भाबड्या युक्तीला दाद दिली नाही.
त्रुटींचा फायदा घेण्यासाठी चमूने फ्लॅश चिप बोर्डवरून सोडवून काढली (desoldering) आणि तिच्या व प्रोसेसरच्या दरम्यान घरी बनवलेले एक बोर्ड बसवले. सुमारे 5 डॉलर या किमतीमुळे निवडलेला Raspberry Pi Pico 2W हा मायक्रोकंट्रोलर संदेशांची वाहतूक पाहतो आणि काही डझन नॅनोसेकंदांत गणकाचे संदेश ताब्यात घेऊ शकतो.
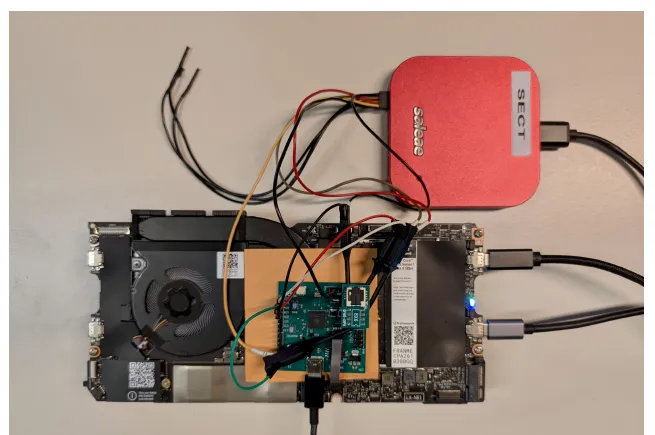
Framework Laptop 13 च्या मदरबोर्डवरील हल्ल्याची यंत्रणा: फ्लॅश चिपच्या जागी मध्यस्थ बोर्ड (interposer board) बसवले आहे. — आकृती 4, Werling et al. (2026), arXiv:2611.18126.
57 मिनिटांत 236 कोड
प्रात्यक्षिक HP OmniBook 3 वर करण्यात आले: “Copilot+” प्रमाणित असलेला एक अलीकडचा AMD लॅपटॉप, कुलूपबंद आणि डिस्क कूटबद्ध केलेला. एक KVM — स्क्रीन वाचणारे आणि कीबोर्डवर टाइप करणारे एक उपकरण — कोड टाकत होते, प्रत्येक बूटला पाच. प्रत्येक रीस्टार्टला बोर्डने जुनी अवस्था पुन्हा मेमरीत लिहिली, आणि संगणकाने लगेच पाच नवे प्रयत्न स्वीकारले.
1000 पासून सुरुवात करून, यंत्रणा 57 मिनिटांच्या निव्वळ वेळेत 236 प्रयत्नांनंतर योग्य PIN, 1235, पर्यंत पोहोचली: प्रति मिनिट 4.14 प्रयत्न, दर दहा मिनिटांना एका प्रयत्नाच्या तुलनेत. सर्व 10,000 चार अंकी कोड वापरून पाहायला सर्वांत वाईट स्थितीत 40 तास लागतील, 69 दिवसांऐवजी — सुमारे 41 पट वेगाने.
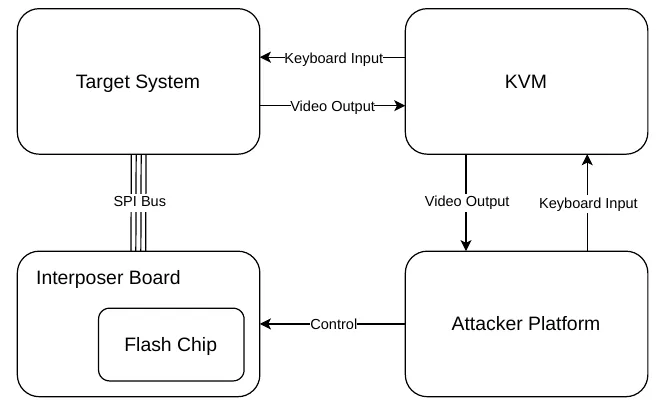
सर्व कोड एकामागून एक आजमावण्याचे (brute-force) चक्र: KVM स्क्रीन वाचतो आणि कोड टाइप करतो, तर मध्यस्थ बोर्ड प्रत्येक रीस्टार्टला मेमरी रीसेट करते. — आकृती 6, Werling et al. (2026), arXiv:2611.18126.
चमूला असेही आढळले की प्रत्यक्ष प्रतीक्षा-वेळ दस्तऐवजात सांगितल्यापेक्षा जास्त आहे. त्यांच्या तीन यंत्रांवर TPM ने दर दहा मिनिटांनी नव्हे, तर दर दोन तासांनी एक अपयश माफ केले. हल्ल्याशिवाय, चार अंकी PIN मग 833 दिवस टिकला असता.
BitLocker त्याहूनही लवकर कोसळते
हीच युक्ती BitLocker वरही चालते — Windows चे डिस्क-कूटबद्धीकरण — जेव्हा ते संगणक सुरू होण्यापूर्वी PIN मागते. तिथे Windows स्वतःची कोणतीही मर्यादा जोडत नाही: प्रत्येक रीस्टार्ट हल्लेखोराला TPM चे पूर्ण 32 प्रयत्न देतो. Intel प्रोसेसर आणि Winbond चिप असलेल्या Framework Laptop 13 वर, उघड झालेली किल्ली वापरून, यंत्रणेने 6 मिनिटे 55 सेकंदांत 236 प्रयत्न केले — प्रति मिनिट 34.1 प्रयत्न. डीफॉल्ट सहा अंकी PIN सर्वांत वाईट स्थितीत 19 वर्षांऐवजी 20 दिवसांत फुटतो.
स्क्रूड्रायव्हर आवश्यक
हा हल्ला दूरवरून करता येत नाही: त्यासाठी यंत्र उघडावे लागते, एक चिप काढावी लागते आणि एक बोर्ड तारांनी जोडावे लागते. लेखक आपल्या यंत्रणेला “प्राथमिक” (rudimentary) म्हणतात आणि ती अधिक वेगवान होऊ शकते असे सांगतात. ही arXiv आवृत्ती ACM CCS ’26 या सुरक्षा परिषदेत प्रकाशित झालेल्या शोधनिबंधात किंचित सुधारणा करते: BitLocker चक्र अधिक वेगवान केले गेले आणि AMD डेस्कटॉपचे निकाल जोडले गेले.
त्रुटी चिप आणि प्रोसेसर उत्पादकांना आणि Microsoft ला कळवण्यात आल्या. मूळ कारणे दुरुस्त करण्याचे वचन कोणीही दिलेले नाही. Microsoft ने या समस्येला “मध्यम गांभीर्याची” (moderate severity) श्रेणी दिली आणि Windows Hello PIN ची शिफारस केलेली किमान लांबी सहा अंकांपर्यंत वाढवण्याचे वचन दिले. दोन जास्तीचे अंक काय मिळवून देतील ते लेखक नमूद करतात: Windows Hello साठी 40 तासांऐवजी 168 दिवस, आणि आठ अंकी BitLocker PIN साठी 20 दिवसांऐवजी सहा वर्षे.
गणकांचा आणखी एक दुष्परिणाम आहे. संशोधनादरम्यान Framework लॅपटॉपची फ्लॅश चिप निकामी झाली. तिची गुप्त किल्ली अज्ञात होती आणि प्रोसेसर दुसरी कोणतीही किल्ली स्वीकारत नव्हता: यंत्र निरुपयोगी झाले, आणि उत्पादकाला फक्त संपूर्ण बोर्ड बदलून देण्याचीच तयारी दाखवता आली.