
UM PIN DE QUATRO DÍGITOS DO WINDOWS, QUEBRADO EM 40 HORAS
O Windows Hello é a principal forma de entrar em mais de um bilhão de dispositivos com Windows 11, e aceita PINs a partir de quatro dígitos. São só 10.000 códigos possíveis. Um código tão curto só é seguro porque as tentativas são tornadas penosamente lentas. O chip de segurança do computador, o TPM, se bloqueia após 32 tentativas falhas e depois perdoa uma falha a cada dez minutos — no máximo uma nova tentativa a cada dez minutos. Além disso, a tela de bloqueio do Windows permite cinco tentativas antes de forçar uma reinicialização.
Um contador guardado fora do chip
Na maioria dos PCs recentes, o TPM não é um chip separado. É um TPM de firmware, um programa que roda dentro de um coprocessador de segurança do processador principal (na AMD, na Intel ou no Pluton, da própria Microsoft). Ele não tem memória própria. Por isso seu estado — incluindo a contagem de tentativas falhas — fica armazenado, criptografado, no chip de memória flash da placa-mãe, ao lado do firmware.
A criptografia impede que um atacante leia ou altere esse estado. Mas não impede que esse estado seja copiado e que uma versão antiga seja gravada de volta mais tarde, o que zeraria a contagem de falhas. Por isso, a Microsoft exige proteção contra esse “retorno” (rollback). Nas máquinas mais novas, o próprio chip flash fornece essa proteção, com contadores monotônicos protegidos contra repetição (RPMC): contadores que só podem aumentar, guardados por uma chave secreta. Mas o chip flash conversa com o processador por fios da placa-mãe que podem ser alcançados fisicamente.
Duas falhas e uma placa de US$ 5
Christian Werling, Jean-Pierre Seifert e seus colegas da Technische Universität Berlin realizaram o que descrevem como a primeira análise pública de segurança desses contadores em PCs comercializados. Duas falhas se destacam:
- A Winbond, principal fabricante desse tipo de memória, com mais de 25% do mercado, deixa vazar sua chave secreta de sessão quando sua tensão de alimentação é reduzida brevemente no momento certo. Com os melhores ajustes, a chave sai em cerca de um segundo. Com ela, um atacante pode forjar qualquer valor do contador.
- Os processadores da AMD mandam o chip “somar um ao contador”, mas nunca verificam se ele o fez. Um dispositivo no meio do caminho pode simplesmente engolir a ordem e responder “feito”.
Pior: em dois computadores de mesa AMD cujo chip flash não tem esses contadores, regravar uma cópia antiga da memória com um simples programador de chips bastou para zerar a contagem. As máquinas Intel sem os contadores resistiram a esse truque ingênuo.
Para explorar as falhas, a equipe dessoldou o chip flash e inseriu uma placa caseira entre ele e o processador. Um microcontrolador Raspberry Pi Pico 2W, escolhido pelo preço de cerca de 5 dólares, observa o tráfego e consegue assumir as mensagens do contador em poucas dezenas de nanossegundos.
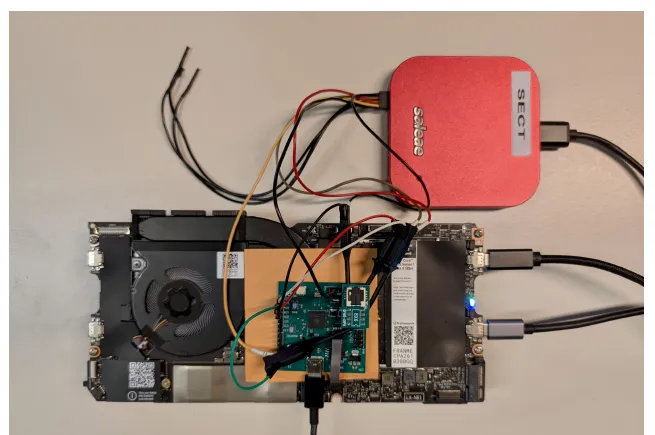
A montagem do ataque na placa-mãe de um Framework Laptop 13: a placa intermediária fica no lugar do chip flash. — Figura 4, Werling et al. (2026), arXiv:2611.18126.
236 códigos em 57 minutos
A demonstração foi feita num HP OmniBook 3, um notebook AMD recente com certificação “Copilot+”, bloqueado e com o disco criptografado. Um KVM — uma caixa que lê a tela e digita no teclado — inseria os códigos, cinco por inicialização. A cada reinicialização, a placa gravava o estado antigo de volta na memória, e o computador aceitava na hora cinco novas tentativas.
Partindo de 1000, a montagem chegou ao PIN correto, 1235, após 236 tentativas em 57 minutos de tempo líquido: 4,14 tentativas por minuto, contra uma a cada dez minutos. Testar todos os 10.000 códigos de quatro dígitos levaria 40 horas no pior caso, em vez de 69 dias — cerca de 41 vezes mais rápido.
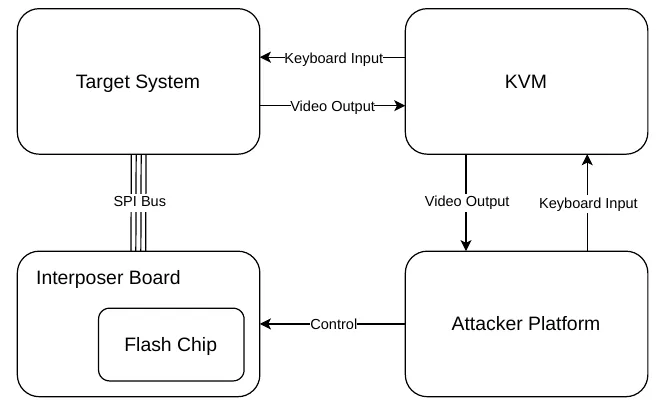
O ciclo de força bruta: um KVM lê a tela e digita os códigos, enquanto a placa intermediária restaura a memória a cada reinicialização. — Figura 6, Werling et al. (2026), arXiv:2611.18126.
A equipe também descobriu que o tempo de espera real é maior do que o documentado. Em três de suas máquinas, o TPM perdoava uma falha a cada duas horas, e não a cada dez minutos. Sem o ataque, um PIN de quatro dígitos resistiria então por 833 dias.
O BitLocker cai ainda mais rápido
O mesmo truque funciona com o BitLocker, a criptografia de disco do Windows, quando ele pede um PIN antes de o computador iniciar. Nesse caso, o Windows não acrescenta nenhum limite próprio: cada reinicialização dá ao atacante as 32 tentativas completas do TPM. Num Framework Laptop 13 com processador Intel e chip Winbond, usando a chave vazada, a montagem fez 236 tentativas em 6 minutos e 55 segundos — 34,1 tentativas por minuto. Um PIN padrão de seis dígitos cai em 20 dias no pior caso, em vez de 19 anos.
É preciso uma chave de fenda
O ataque não é remoto: exige a máquina aberta, um chip dessoldado e uma placa ligada por fios. Os autores chamam sua montagem de “rudimentar” e dizem que ela poderia ser mais rápida. Esta versão no arXiv atualiza levemente o artigo publicado na conferência de segurança ACM CCS ’26: o ciclo do BitLocker foi acelerado e os resultados dos computadores de mesa AMD foram acrescentados.
As falhas foram comunicadas aos fabricantes dos chips e dos processadores e à Microsoft. Nenhum deles se comprometeu a corrigir as causas de fundo. A Microsoft classificou o problema como de “gravidade moderada” e se comprometeu a elevar para seis dígitos o mínimo recomendado para o PIN do Windows Hello. Os autores observam o que dois dígitos a mais trariam: 168 dias em vez de 40 horas para o Windows Hello, e seis anos em vez de 20 dias para um PIN do BitLocker de oito dígitos.
Os contadores têm mais um efeito colateral. Durante a pesquisa, o chip flash do notebook Framework pifou. Sua chave secreta era desconhecida e o processador não aceitava nenhuma outra: a máquina ficou inutilizável, e o fabricante só pôde oferecer a troca da placa inteira.