
یک پین چهاررقمی Windows، شکسته در 40 ساعت
Windows Hello راه اصلی ورود به سیستم در بیش از یک میلیارد دستگاه Windows 11 است، و پینهایی به کوتاهی چهار رقم را میپذیرد. این یعنی تنها 10,000 کد ممکن. چنین کد کوتاهی تنها به این دلیل امن است که حدس زدن بهطرز عذابآوری کند شده است. تراشهٔ امنیتی رایانه، یعنی TPM، پس از 32 تلاش ناموفق خود را قفل میکند، سپس هر ده دقیقه یک شکست را میبخشد — حداکثر یک تلاش تازه در هر ده دقیقه. افزون بر این، صفحهٔ قفل Windows پنج تلاش را مجاز میداند و سپس رایانه را وادار به راهاندازی دوباره میکند.
شمارندهای که بیرون از تراشه نگه داشته میشود
در بیشتر رایانههای شخصی جدید، TPM تراشهای جداگانه نیست. یک TPM میانافزاری (firmware TPM) است، برنامهای که درون یک همپردازندهٔ امنیتیِ پردازندهٔ اصلی اجرا میشود (در AMD، Intel، یا Pluton ساخت خودِ Microsoft). هیچ حافظهای از خود ندارد. بنابراین وضعیت آن — از جمله شمار تلاشهای ناموفق — بهصورت رمزگذاریشده روی تراشهٔ حافظهٔ فلش مادربرد، کنار میانافزار، ذخیره میشود.
رمزگذاری مانع میشود که مهاجم آن وضعیت را بخواند یا ویرایش کند. اما مانع نمیشود که از آن رونوشت بگیرد و بعدها نسخهای قدیمی را دوباره بنویسد، کاری که شمار شکستها را بازنشانی میکند. به همین دلیل Microsoft حفاظت در برابر این «بازگشت به عقب» (rollback) را الزامی کرده است. در دستگاههای جدیدتر، خود تراشهٔ فلش این حفاظت را فراهم میکند، با شمارندههای یکنوای محافظتشده در برابر بازپخش (RPMC): شمارندههایی که فقط میتوانند بالا بروند و یک کلید مخفی از آنها محافظت میکند. اما تراشهٔ فلش از راه سیمهایی روی مادربرد با پردازنده گفتوگو میکند که میتوان بهطور فیزیکی به آنها دست یافت.
دو نقص و یک بُرد 5 دلاری
کریستین ورلینگ (Christian Werling)، ژانپیر زایفرت (Jean-Pierre Seifert) و همکارانشان در دانشگاه فنی برلین (Technische Universität Berlin) کاری را انجام دادند که به گفتهٔ خودشان نخستین تحلیل امنیتی عمومی این شمارندهها در رایانههای شخصی عرضهشده به بازار است. دو نقص برجسته است:
- Winbond، بزرگترین سازندهٔ این نوع حافظه با بیش از 25% بازار، وقتی ولتاژ تغذیهاش در لحظهٔ مناسب برای مدتی کوتاه افت داده شود، کلید مخفی نشستش را لو میدهد. با بهترین تنظیمات، کلید در حدود یک ثانیه بیرون میآید. با این کلید، مهاجم میتواند هر مقداری را برای شمارنده جعل کند.
- پردازندههای AMD به تراشه میگویند «یکی به شمارنده اضافه کن» اما هرگز بررسی نمیکنند که این کار انجام شده باشد. دستگاهی که در میانهٔ راه قرار گرفته میتواند بهسادگی فرمان را فرو ببلعد و پاسخ دهد «انجام شد».
بدتر اینکه، روی دو رایانهٔ رومیزی AMD که تراشهٔ فلششان چنین شمارندههایی ندارد، بازنویسی یک رونوشت قدیمی از حافظه با یک دستگاه پروگرامر سادهٔ تراشه کافی بود تا شمار بازنشانی شود. دستگاههای Intel بدون این شمارندهها در برابر این ترفند خام مقاومت کردند.
برای بهرهبرداری از این نقصها، تیم لحیم تراشهٔ فلش را باز کرد و یک بُرد دستساز را میان آن و پردازنده جا داد. یک میکروکنترلر Raspberry Pi Pico 2W، که به خاطر قیمتش در حدود 5 دلار انتخاب شده بود، ترافیک را زیر نظر میگیرد و میتواند در عرض چند ده نانوثانیه پیامهای مربوط به شمارنده را در دست بگیرد.
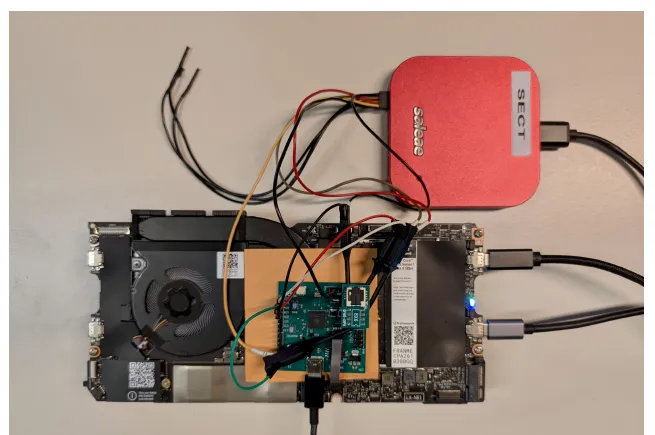
چیدمان حمله روی مادربرد یک Framework Laptop 13: بُرد میانی (interposer board) به جای تراشهٔ فلش نشسته است. — شکل 4، Werling et al. (2026)، arXiv:2611.18126.
236 کد در 57 دقیقه
نمایش روی یک HP OmniBook 3 انجام شد، لپتاپ جدید AMD با گواهی «Copilot+»، قفلشده و با دیسک رمزگذاریشده. یک KVM — جعبهای که صفحهٔ نمایش را میخواند و روی صفحهکلید تایپ میکند — کدها را وارد کرد، پنج کد در هر بار راهاندازی. در هر راهاندازی دوباره، بُرد وضعیت قدیمی را دوباره در حافظه مینوشت، و رایانه بیدرنگ پنج تلاش تازه را میپذیرفت.
با شروع از 1000، دستگاه پس از 236 تلاش در 57 دقیقه زمان خالص به پین درست، 1235، رسید: 4.14 تلاش در دقیقه، در برابر یک تلاش در هر ده دقیقه. امتحان کردن همهٔ 10,000 کد چهاررقمی در بدترین حالت 40 ساعت طول میکشید، به جای 69 روز — حدود 41 برابر سریعتر.
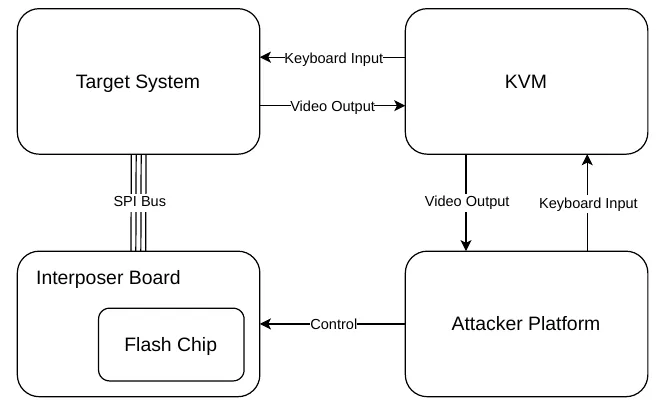
حلقهٔ حملهٔ جستوجوی فراگیر (brute-force): یک KVM صفحهٔ نمایش را میخواند و کدها را تایپ میکند، در حالی که بُرد میانی در هر راهاندازی دوباره حافظه را بازنشانی میکند. — شکل 6، Werling et al. (2026)، arXiv:2611.18126.
تیم همچنین دریافت که زمان انتظار واقعی طولانیتر از مقدار مستند است. روی سه دستگاه از دستگاههایشان، TPM هر دو ساعت یک شکست را میبخشید، نه هر ده دقیقه. بدون حمله، یک پین چهاررقمی در این صورت 833 روز دوام میآورد.
BitLocker حتی سریعتر میشکند
همین ترفند روی BitLocker، رمزگذاری دیسک Windows، هم کار میکند، وقتی پیش از راهاندازی رایانه پین میخواهد. در آنجا Windows هیچ محدودیتی از خودش نمیافزاید: هر راهاندازی دوباره همهٔ 32 تلاش TPM را به مهاجم میدهد. روی یک Framework Laptop 13 با پردازندهٔ Intel و تراشهٔ Winbond، با استفاده از کلید لورفته، دستگاه 236 تلاش را در 6 دقیقه و 55 ثانیه انجام داد — 34.1 تلاش در دقیقه. یک پین ششرقمی پیشفرض در بدترین حالت در 20 روز میشکند، به جای 19 سال.
پیچگوشتی لازم است
این حمله از راه دور نیست: باید دستگاه باز شود، لحیم یک تراشه باز شود و یک بُرد با سیم به مدار وصل شود. نویسندگان چیدمان خود را «ابتدایی» مینامند و میگویند میتواند سریعتر شود. این نسخهٔ arXiv مقالهٔ منتشرشده در کنفرانس امنیتی ACM CCS ’26 را اندکی بهروز میکند: حلقهٔ BitLocker سریعتر شد و نتایج رایانههای رومیزی AMD افزوده شد.
این نقصها به سازندگان تراشه و پردازنده و به Microsoft گزارش شدند. هیچکدام متعهد به رفع علتهای ریشهای نشدهاند. Microsoft این مشکل را «با شدت متوسط» ارزیابی کرد و متعهد شد حداقل طول توصیهشده برای پین Windows Hello را به شش رقم برساند. نویسندگان یادآوری میکنند که دو رقم اضافه چه چیزی به دست میدهد: 168 روز به جای 40 ساعت برای Windows Hello، و شش سال به جای 20 روز برای یک پین هشترقمی BitLocker.
این شمارندهها یک اثر جانبی دیگر هم دارند. در طول پژوهش، تراشهٔ فلش لپتاپ Framework از کار افتاد. کلید مخفی آن ناشناخته بود و پردازنده هیچ کلید دیگری را نمیپذیرفت: دستگاه غیرقابل استفاده شد، و سازنده تنها توانست تعویض کل برد را پیشنهاد کند.