
UN CODE WINDOWS À QUATRE CHIFFRES, CASSÉ EN 40 HEURES
Windows Hello est le principal moyen de connexion de plus d’un milliard d’appareils Windows 11, et il accepte des codes PIN d’à peine quatre chiffres. Cela ne fait que 10 000 codes possibles. Un code si court n’est sûr que parce que les essais sont rendus terriblement lents. La puce de sécurité de l’ordinateur, le TPM, se bloque après 32 tentatives ratées, puis pardonne un échec toutes les dix minutes — au mieux un nouvel essai toutes les dix minutes. En plus, l’écran de verrouillage de Windows accorde cinq essais avant d’imposer un redémarrage.
Un compteur rangé hors de la puce
Sur la plupart des PC récents, le TPM n’est pas une puce à part. C’est un TPM logiciel (« firmware TPM »), un programme qui tourne dans un coprocesseur de sécurité du processeur principal (chez AMD, chez Intel, ou dans Pluton, celui de Microsoft). Il n’a pas de mémoire à lui. Son état — dont le compte des tentatives ratées — est donc stocké, chiffré, sur la puce de mémoire flash de la carte mère, à côté du micrologiciel, le logiciel intégré qui démarre l’ordinateur.
Le chiffrement empêche un attaquant de lire ou de modifier cet état. Il ne l’empêche pas de le copier, puis de réécrire plus tard une ancienne version, ce qui remettrait le compte d’échecs à zéro. Microsoft exige donc une protection contre ce « retour en arrière ». Sur les machines récentes, c’est la puce flash qui l’assure, avec des compteurs monotones protégés contre le rejeu (RPMC) : des compteurs qui ne peuvent qu’augmenter, gardés par une clé secrète. Mais la puce flash dialogue avec le processeur par des pistes de la carte mère, accessibles physiquement.
Deux failles et une carte à 5 dollars
Christian Werling, Jean-Pierre Seifert et leurs collègues de l’Université technique de Berlin (TU Berlin) ont mené ce que l’équipe présente comme la première analyse de sécurité publique de ces compteurs dans des PC du commerce. Deux failles ressortent :
- Winbond, premier fabricant de ce type de mémoire avec plus de 25 % du marché, laisse fuir sa clé secrète de session quand on fait chuter brièvement sa tension d’alimentation au bon moment. Avec les meilleurs réglages, la clé sort en environ une seconde. Avec elle, un attaquant peut forger n’importe quelle valeur de compteur.
- Les processeurs AMD ordonnent à la puce « ajoute un au compteur », mais ne vérifient jamais qu’elle l’a fait. Un appareil intercalé peut simplement avaler l’ordre et répondre « c’est fait ».
Pire : sur deux ordinateurs de bureau AMD dont la puce flash n’a pas ces compteurs, réécrire une ancienne copie de la mémoire avec un simple programmateur a suffi à remettre le compte à zéro. Les machines Intel sans ces compteurs ont résisté à cette astuce naïve.
Pour exploiter les failles, l’équipe a dessoudé la puce flash et glissé une carte maison entre elle et le processeur. Un microcontrôleur Raspberry Pi Pico 2W, choisi pour son prix d’environ 5 dollars, surveille le trafic et peut prendre la main sur les messages du compteur en quelques dizaines de nanosecondes.
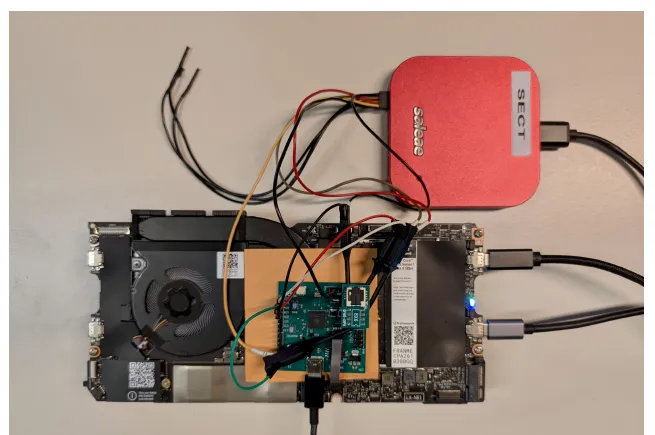
Le montage d’attaque sur la carte mère d’un Framework Laptop 13 : la carte intercalaire prend la place de la puce flash. — Figure 4, Werling et al. (2026), arXiv:2611.18126.
236 codes en 57 minutes
La démonstration a eu lieu sur un HP OmniBook 3, un portable AMD récent certifié « Copilot+ », verrouillé et au disque chiffré. Un KVM — un boîtier qui lit l’écran et tape au clavier — a saisi les codes, cinq par démarrage. À chaque redémarrage, la carte réécrivait l’ancien état dans la mémoire, et l’ordinateur acceptait aussitôt cinq nouveaux essais.
Parti de 1000, le montage a atteint le bon code, 1235, après 236 essais en 57 minutes de temps net : 4,14 essais par minute, contre un toutes les dix minutes. Essayer les 10 000 codes à quatre chiffres prendrait 40 heures au pire, au lieu de 69 jours — environ 41 fois plus vite.
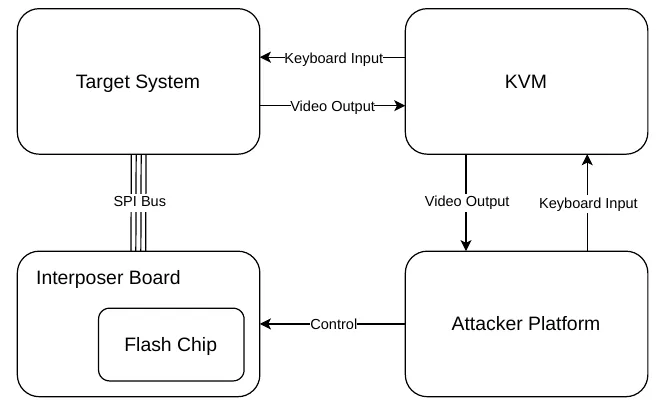
La boucle d’essais : un KVM lit l’écran et tape les codes, pendant que la carte intercalaire remet la mémoire en l’état à chaque redémarrage. — Figure 6, Werling et al. (2026), arXiv:2611.18126.
L’équipe a aussi constaté que l’attente réelle est plus longue que ce que dit la documentation. Sur trois de ses machines, le TPM pardonnait un échec toutes les deux heures, et non toutes les dix minutes. Sans l’attaque, un code à quatre chiffres tiendrait alors 833 jours.
BitLocker : des essais encore plus rapides
La même astuce fonctionne contre BitLocker, le chiffrement de disque de Windows, quand il demande un code PIN avant le démarrage. Là, Windows n’ajoute aucune limite à lui : chaque redémarrage offre à l’attaquant les 32 essais complets du TPM. Sur un Framework Laptop 13 à processeur Intel et puce Winbond, avec la clé fuitée, le montage a fait 236 essais en 6 minutes 55 secondes — 34,1 essais par minute. Un code par défaut à six chiffres tombe en 20 jours au pire, au lieu de 19 ans.
Tournevis obligatoire
L’attaque ne se fait pas à distance : il faut ouvrir la machine, dessouder une puce et câbler une carte. Les auteurs qualifient leur montage de « rudimentaire » et estiment qu’il pourrait aller plus vite. Cette version arXiv met légèrement à jour l’article publié à la conférence de sécurité ACM CCS ’26 : la boucle BitLocker a été accélérée et les résultats sur les ordinateurs de bureau AMD ont été ajoutés.
Les failles ont été signalées aux fabricants de puces et de processeurs, et à Microsoft. Aucun ne s’est engagé à corriger leurs causes profondes. Microsoft a classé le problème en « gravité modérée » et s’est engagé à relever à six chiffres la longueur minimale recommandée des codes Windows Hello. Les auteurs chiffrent ce que rapportent deux chiffres de plus : 168 jours au lieu de 40 heures pour Windows Hello, et six ans au lieu de 20 jours pour un code BitLocker à huit chiffres.
Ces compteurs ont un dernier effet de bord. Pendant les travaux, la puce flash du portable Framework est tombée en panne. Sa clé secrète était inconnue et le processeur n’en acceptait aucune autre : la machine est devenue inutilisable, et le fabricant n’a pu proposer que le remplacement de toute la carte.