
চার অঙ্কের একটি Windows PIN, 40 ঘণ্টায় ভাঙা হলো
Windows Hello হলো এক বিলিয়নেরও বেশি Windows 11 ডিভাইসে সাইন ইন করার প্রধান উপায়, আর এটি মাত্র চার অঙ্কের ছোট PIN-ও মেনে নেয়। তাতে সম্ভাব্য কোড মাত্র 10,000টি। এত ছোট একটি কোড নিরাপদ কেবল এই কারণে যে অনুমান করার কাজটিকে যন্ত্রণাদায়কভাবে ধীর করে দেওয়া হয়। কম্পিউটারের নিরাপত্তা-চিপ, TPM, 32টি ব্যর্থ চেষ্টার পর নিজেকে লক করে দেয়, তারপর প্রতি দশ মিনিটে একটি করে ব্যর্থতা মাফ করে — অর্থাৎ প্রতি দশ মিনিটে বড়জোর একটি নতুন চেষ্টা। তার ওপর, Windows-এর লক স্ক্রিন রিস্টার্টে বাধ্য করার আগে পাঁচবার চেষ্টা করতে দেয়।
চিপের বাইরে রাখা একটি কাউন্টার
সাম্প্রতিক বেশিরভাগ পিসিতে TPM আলাদা কোনো চিপ নয়। এটি একটি ফার্মওয়্যার TPM (firmware TPM): মূল প্রসেসরের একটি নিরাপত্তা-সহপ্রসেসরের ভেতরে চলা একটি প্রোগ্রাম (AMD বা Intel-এর ক্ষেত্রে, কিংবা Microsoft-এর নিজস্ব Pluton)। এর নিজের কোনো মেমরি নেই। তাই এর অবস্থা — ব্যর্থ চেষ্টার হিসাব সহ — এনক্রিপ্ট করে রাখা হয় মাদারবোর্ডের ফ্ল্যাশ মেমরি চিপে, ফার্মওয়্যারের পাশেই।
এনক্রিপশন আক্রমণকারীকে সেই অবস্থা পড়তে বা বদলাতে বাধা দেয়। কিন্তু সেটি কপি করে পরে একটি পুরোনো সংস্করণ আবার লিখে দেওয়া থেকে বাধা দেয় না, আর তাতে ব্যর্থতার হিসাব রিসেট হয়ে যেত। তাই Microsoft দাবি করে যে এই “পিছিয়ে দেওয়া” (rollback) ঠেকানোর সুরক্ষা থাকতে হবে। নতুন যন্ত্রগুলোতে ফ্ল্যাশ চিপটি নিজেই এই সুরক্ষা দেয়, রিপ্লে-সুরক্ষিত একমুখী কাউন্টার (RPMC) দিয়ে: এমন কাউন্টার যা কেবল বাড়তেই পারে, আর যা একটি গোপন চাবি দিয়ে সুরক্ষিত। কিন্তু ফ্ল্যাশ চিপটি প্রসেসরের সঙ্গে কথা বলে মাদারবোর্ডের এমন তারের মাধ্যমে, যেগুলোতে শারীরিকভাবে পৌঁছানো যায়।
দুটি ত্রুটি আর একটি 5 ডলারের বোর্ড
Christian Werling, Jean-Pierre Seifert এবং Technische Universität Berlin-এ তাঁদের সহকর্মীরা এমন একটি কাজ করেছেন, যাকে তাঁরা বর্ণনা করেন বাজারে চালু পিসিতে এই কাউন্টারগুলোর প্রথম প্রকাশ্য নিরাপত্তা-বিশ্লেষণ হিসেবে। দুটি ত্রুটি আলাদা করে চোখে পড়ে:
- Winbond, এই ধরনের মেমরির শীর্ষস্থানীয় নির্মাতা, যাদের দখলে বাজারের 25%-এর বেশি, ঠিক মুহূর্তে সরবরাহ-ভোল্টেজ ক্ষণিকের জন্য নামিয়ে দিলে তার গোপন সেশন-চাবি ফাঁস করে ফেলে। সবচেয়ে ভালো সেটিংসে চাবিটি বেরিয়ে আসে প্রায় এক সেকেন্ডে। এটি হাতে পেলে আক্রমণকারী যেকোনো কাউন্টার-মান জাল করতে পারে।
- AMD প্রসেসরগুলো চিপকে বলে “কাউন্টারে এক যোগ করো”, কিন্তু সেটি সত্যিই হলো কি না কখনো যাচাই করে না। মাঝখানে বসা একটি যন্ত্র নির্দেশটি স্রেফ গিলে ফেলে উত্তর দিতে পারে “হয়ে গেছে”।
আরও খারাপ ব্যাপার, দুটি AMD ডেস্কটপ কম্পিউটারে, যাদের ফ্ল্যাশ চিপে এমন কোনো কাউন্টার নেই, একটি সাধারণ চিপ-প্রোগ্রামার যন্ত্র দিয়ে মেমরির একটি পুরোনো কপি আবার লিখে দেওয়াই হিসাবটি রিসেট করার জন্য যথেষ্ট ছিল। কাউন্টারহীন Intel যন্ত্রগুলো এই সরল কৌশলের কাছে হার মানেনি।
ত্রুটিগুলো কাজে লাগাতে দলটি ফ্ল্যাশ চিপটি ডিসোল্ডার করে খুলে নিয়ে সেটি আর প্রসেসরের মাঝখানে গুঁজে দেয় ঘরে তৈরি একটি বোর্ড। প্রায় 5 ডলার দামের জন্য বেছে নেওয়া একটি Raspberry Pi Pico 2W মাইক্রোকন্ট্রোলার আদান-প্রদান নজরে রাখে এবং কয়েক ডজন ন্যানোসেকেন্ডের মধ্যে কাউন্টারের বার্তাগুলোর দখল নিতে পারে।
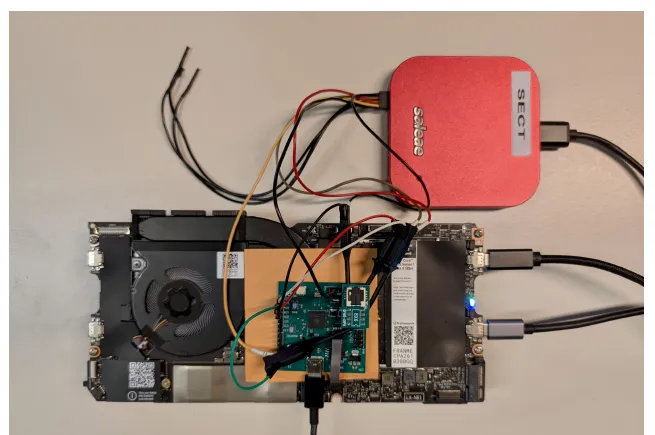
একটি Framework Laptop 13-এর মাদারবোর্ডে আক্রমণের ব্যবস্থা: মধ্যবর্তী বোর্ডটি (interposer board) বসে আছে ফ্ল্যাশ চিপের জায়গায়। — চিত্র 4, Werling et al. (2026), arXiv:2611.18126.
57 মিনিটে 236টি কোড
প্রদর্শনীটি চালানো হয় একটি HP OmniBook 3-এ — সাম্প্রতিক একটি AMD ল্যাপটপ, “Copilot+” সনদপ্রাপ্ত, লক করা এবং ডিস্ক এনক্রিপ্ট করা। একটি KVM — একটি বাক্স যা পর্দা পড়ে আর কিবোর্ডে টাইপ করে — কোডগুলো ঢুকিয়েছে, প্রতি বুটে পাঁচটি। প্রতিবার রিস্টার্টে বোর্ডটি পুরোনো অবস্থা আবার মেমরিতে লিখে দিত, আর কম্পিউটার সঙ্গে সঙ্গে পাঁচটি নতুন চেষ্টা মেনে নিত।
1000 থেকে শুরু করে ব্যবস্থাটি সঠিক PIN, 1235-এ পৌঁছায় নিট সময়ে 57 মিনিটে 236টি চেষ্টার পর: মিনিটে 4.14টি চেষ্টা, যেখানে স্বাভাবিকভাবে দশ মিনিটে একটি। চার অঙ্কের সব 10,000টি কোড চেষ্টা করতে লাগত সবচেয়ে খারাপ ক্ষেত্রে 40 ঘণ্টা, 69 দিনের বদলে — প্রায় 41 গুণ দ্রুত।
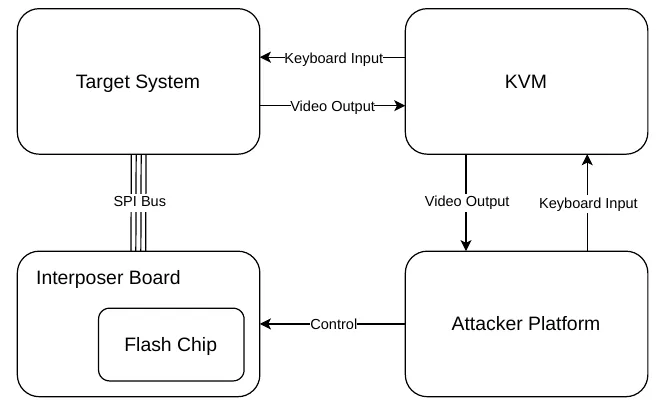
ব্রুট-ফোর্স (brute-force) লুপ: একটি KVM পর্দা পড়ে আর কোড টাইপ করে, আর মধ্যবর্তী বোর্ডটি প্রতিবার রিস্টার্টে মেমরি রিসেট করে দেয়। — চিত্র 6, Werling et al. (2026), arXiv:2611.18126.
দলটি আরও দেখেছে, আসল অপেক্ষার সময় নথিতে লেখা সময়ের চেয়ে বেশি। তাদের তিনটি যন্ত্রে TPM প্রতি দুই ঘণ্টায় একটি ব্যর্থতা মাফ করেছে, দশ মিনিটে নয়। আক্রমণ ছাড়া, চার অঙ্কের একটি PIN তখন টিকে থাকত 833 দিন।
BitLocker ভাঙে আরও দ্রুত
একই কৌশল কাজ করে BitLocker-এ, অর্থাৎ Windows-এর ডিস্ক এনক্রিপশনে, যখন এটি কম্পিউটার চালু হওয়ার আগে একটি PIN চায়। সেখানে Windows নিজের কোনো সীমা যোগ করে না: প্রতিটি রিস্টার্ট আক্রমণকারীকে দেয় TPM-এর পুরো 32টি চেষ্টা। Intel প্রসেসর ও Winbond চিপওয়ালা একটি Framework Laptop 13-এ, ফাঁস হওয়া চাবি ব্যবহার করে, ব্যবস্থাটি 6 মিনিট 55 সেকেন্ডে 236টি চেষ্টা করেছে — মিনিটে 34.1টি চেষ্টা। ডিফল্ট ছয় অঙ্কের একটি PIN ভাঙে সবচেয়ে খারাপ ক্ষেত্রে 20 দিনে, 19 বছরের বদলে।
স্ক্রুড্রাইভার লাগবে
আক্রমণটি দূর থেকে করা যায় না: এর জন্য যন্ত্রটি খুলতে হয়, একটি চিপ ডিসোল্ডার করতে হয় আর একটি বোর্ড তার দিয়ে জুড়তে হয়। লেখকেরা তাঁদের ব্যবস্থাকে বলেছেন “প্রাথমিক ধরনের” এবং বলেছেন এটি আরও দ্রুত হতে পারে। arXiv-এর এই সংস্করণটি ACM CCS ’26 নিরাপত্তা সম্মেলনে প্রকাশিত গবেষণাপত্রটিকে সামান্য হালনাগাদ করেছে: BitLocker লুপটি দ্রুততর করা হয়েছে এবং AMD ডেস্কটপের ফলাফল যোগ করা হয়েছে।
ত্রুটিগুলোর খবর চিপ ও প্রসেসর নির্মাতাদের এবং Microsoft-কে জানানো হয়েছে। মূল কারণগুলো সারানোর প্রতিশ্রুতি কেউই দেয়নি। Microsoft সমস্যাটিকে “মাঝারি তীব্রতার” বলে মূল্যায়ন করেছে এবং Windows Hello PIN-এর সুপারিশকৃত ন্যূনতম দৈর্ঘ্য বাড়িয়ে ছয় অঙ্ক করার প্রতিশ্রুতি দিয়েছে। লেখকেরা দেখিয়েছেন বাড়তি দুটি অঙ্কে কী মেলে: Windows Hello-র জন্য 40 ঘণ্টার বদলে 168 দিন, আর আট অঙ্কের একটি BitLocker PIN-এর জন্য 20 দিনের বদলে ছয় বছর।
কাউন্টারগুলোর আরও একটি পার্শ্বপ্রতিক্রিয়া আছে। গবেষণা চলাকালে Framework ল্যাপটপটির ফ্ল্যাশ চিপ বিকল হয়ে যায়। এর গোপন চাবি ছিল অজানা, আর প্রসেসর অন্য কোনো চাবি মেনে নেয়নি: যন্ত্রটি অকেজো হয়ে পড়ে, আর নির্মাতা কেবল গোটা বোর্ডটি বদলে দেওয়ার প্রস্তাবই দিতে পেরেছে।