
PIN WINDOWS EMPAT DIGIT, DIBOBOL DALAM 40 JAM
Windows Hello adalah cara utama untuk masuk di lebih dari satu miliar perangkat Windows 11, dan sistem ini menerima PIN yang panjangnya mulai dari empat digit saja. Itu berarti hanya 10.000 kemungkinan kode. Kode sependek itu aman hanya karena penebakannya dibuat sangat lambat. Cip keamanan komputer, TPM, mengunci dirinya setelah 32 percobaan gagal, lalu memaafkan satu kegagalan setiap sepuluh menit — paling banyak satu percobaan baru setiap sepuluh menit. Selain itu, layar kunci Windows mengizinkan lima percobaan sebelum memaksa komputer dinyalakan ulang.
Penghitung yang disimpan di luar cip
Pada sebagian besar PC terbaru, TPM bukanlah cip tersendiri. TPM itu berupa TPM firmware, sebuah program yang berjalan di dalam koprosesor keamanan milik prosesor utama (pada AMD, Intel, atau Pluton buatan Microsoft sendiri). TPM ini tidak memiliki memori sendiri. Karena itu, keadaannya — termasuk hitungan percobaan yang gagal — disimpan dalam bentuk terenkripsi pada cip memori flash di papan induk, di samping firmware.
Enkripsi mencegah penyerang membaca atau mengubah keadaan tersebut. Namun enkripsi tidak mencegah penyerang menyalinnya lalu menuliskan kembali versi lama di kemudian hari, yang akan mengatur ulang hitungan kegagalan. Karena itu Microsoft mewajibkan perlindungan terhadap “pengembalian ke versi lama” (rollback) ini. Pada mesin-mesin yang lebih baru, cip flash itu sendiri yang menyediakannya, dengan penghitung monoton yang terlindung dari pemutaran ulang (RPMC): penghitung yang hanya bisa bertambah, dijaga oleh sebuah kunci rahasia. Namun cip flash berkomunikasi dengan prosesor melalui jalur kabel di papan induk yang dapat dijangkau secara fisik.
Dua celah dan sebuah papan seharga $5
Christian Werling, Jean-Pierre Seifert dan rekan-rekan mereka di Technische Universität Berlin melakukan apa yang mereka sebut sebagai analisis keamanan publik pertama atas penghitung-penghitung ini pada PC yang sudah beredar di pasaran. Dua celah menonjol:
- Winbond, pembuat terkemuka memori jenis ini dengan lebih dari 25% pangsa pasar, membocorkan kunci sesi rahasianya ketika tegangan catu dayanya diturunkan sesaat pada momen yang tepat. Dengan pengaturan terbaik, kunci itu keluar dalam sekitar satu detik. Dengan kunci itu, penyerang dapat memalsukan nilai penghitung apa pun.
- Prosesor AMD memerintahkan cip untuk “menambahkan satu pada penghitung” tetapi tidak pernah memeriksa apakah cip itu melakukannya. Sebuah perangkat yang disisipkan di tengah dapat begitu saja menelan perintah tersebut dan menjawab “selesai”.
Lebih parah lagi, pada dua komputer desktop AMD yang cip flash-nya tidak memiliki penghitung semacam itu, menulis ulang salinan lama memori dengan alat pemrogram cip sederhana sudah cukup untuk mengatur ulang hitungan. Mesin Intel tanpa penghitung tersebut tahan terhadap trik naif itu.
Untuk memanfaatkan celah-celah itu, tim tersebut melepas solderan cip flash dan menyisipkan sebuah papan rakitan sendiri di antara cip itu dan prosesor. Sebuah mikrokontroler Raspberry Pi Pico 2W, yang dipilih karena harganya sekitar 5 dolar, mengamati lalu lintas data dan dapat mengambil alih pesan-pesan penghitung dalam beberapa puluh nanodetik.
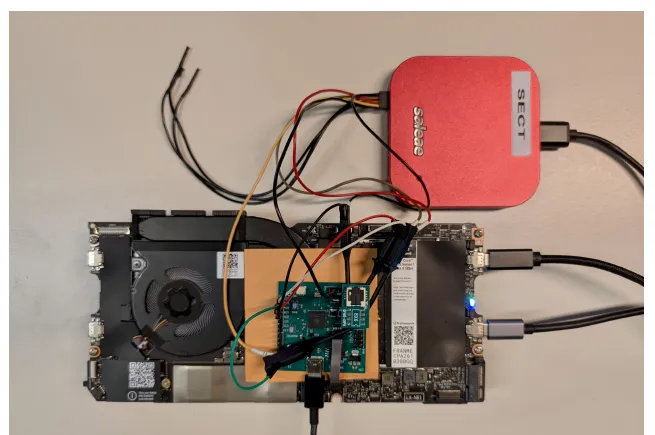
Perangkat serangan pada papan induk sebuah Framework Laptop 13: papan perantara (interposer) dipasang di tempat cip flash. — Gambar 4, Werling dkk. (2026), arXiv:2611.18126.
236 kode dalam 57 menit
Demonstrasinya dijalankan pada sebuah HP OmniBook 3, laptop AMD terbaru bersertifikat “Copilot+”, dalam keadaan terkunci dan dengan disk terenkripsi. Sebuah KVM — kotak yang membaca layar dan mengetik pada papan ketik — memasukkan kode-kode itu, lima kode setiap kali komputer menyala. Pada setiap mulai ulang, papan itu menuliskan kembali keadaan lama ke memori, dan komputer langsung menerima lima percobaan baru.
Dimulai dari 1000, perangkat itu mencapai PIN yang benar, 1235, setelah 236 percobaan dalam 57 menit waktu bersih: 4,14 percobaan per menit, dibandingkan satu per sepuluh menit. Mencoba semua 10.000 kode empat digit akan memakan waktu paling lama 40 jam, alih-alih 69 hari — sekitar 41 kali lebih cepat.
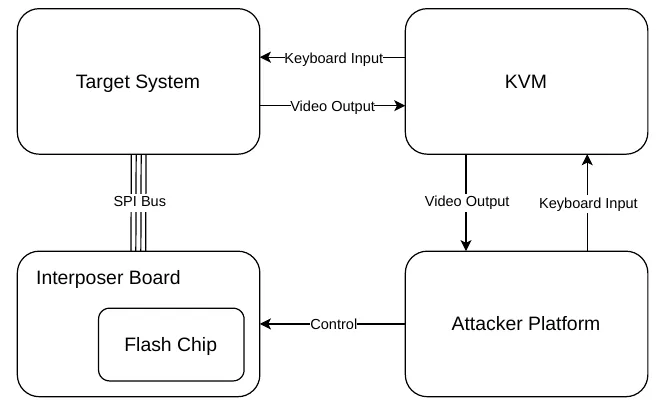
Putaran serangan brute force: sebuah KVM membaca layar dan mengetikkan kode, sementara papan perantara mengatur ulang memori pada setiap mulai ulang. — Gambar 6, Werling dkk. (2026), arXiv:2611.18126.
Tim itu juga menemukan bahwa waktu tunggu yang sebenarnya lebih lama daripada yang didokumentasikan. Pada tiga mesin mereka, TPM memaafkan satu kegagalan setiap dua jam, bukan setiap sepuluh menit. Tanpa serangan ini, PIN empat digit akan bertahan selama 833 hari.
BitLocker jebol lebih cepat lagi
Trik yang sama berhasil pada BitLocker, enkripsi disk Windows, ketika BitLocker meminta PIN sebelum komputer menyala. Di sana, Windows tidak menambahkan batas sendiri: setiap mulai ulang memberi penyerang 32 percobaan penuh dari TPM. Pada sebuah Framework Laptop 13 dengan prosesor Intel dan cip Winbond, dengan memakai kunci yang bocor, perangkat itu melakukan 236 percobaan dalam 6 menit 55 detik — 34,1 percobaan per menit. PIN bawaan enam digit jebol dalam paling lama 20 hari, alih-alih 19 tahun.
Obeng diperlukan
Serangan ini tidak bisa dilakukan dari jarak jauh: mesinnya harus dibuka, sebuah cip dilepas solderannya, dan sebuah papan dipasang dengan kabel. Para penulis menyebut perangkat mereka “seadanya” dan mengatakan bahwa perangkat itu bisa dibuat lebih cepat. Versi arXiv ini sedikit memperbarui makalah yang diterbitkan di konferensi keamanan ACM CCS ’26: putaran BitLocker dipercepat dan hasil-hasil komputer desktop AMD ditambahkan.
Celah-celah itu telah dilaporkan kepada para pembuat cip dan prosesor serta kepada Microsoft. Tidak satu pun berkomitmen memperbaiki akar penyebabnya. Microsoft menilai masalah ini berada pada “tingkat keparahan sedang” dan berkomitmen menaikkan panjang minimum PIN Windows Hello yang direkomendasikan menjadi enam digit. Para penulis mencatat apa yang akan diberikan oleh dua digit tambahan: 168 hari alih-alih 40 jam untuk Windows Hello, dan enam tahun alih-alih 20 hari untuk PIN BitLocker delapan digit.
Penghitung-penghitung itu punya satu efek samping lagi. Selama penelitian, cip flash laptop Framework itu rusak. Kunci rahasianya tidak diketahui dan prosesornya tidak menerima kunci lain: mesin itu menjadi tak bisa dipakai, dan produsennya hanya bisa menawarkan penggantian seluruh papan.