
DÖRT HANELİ BİR WINDOWS PIN'İ 40 SAATTE KIRILDI
Windows Hello, bir milyardan fazla Windows 11 cihazında oturum açmanın başlıca yolu ve dört hane kadar kısa PIN’leri kabul ediyor. Bu, yalnızca 10.000 olası kod demek. Böylesine kısa bir kod ancak tahmin etme işi son derece yavaşlatıldığı için güvenli. Bilgisayarın güvenlik çipi TPM, 32 başarısız denemeden sonra kendini kilitliyor, ardından her on dakikada bir hatayı affediyor — yani en fazla on dakikada bir yeni deneme. Bunun üstüne Windows kilit ekranı, yeniden başlatmayı zorunlu kılmadan önce beş denemeye izin veriyor.
Çipin dışında tutulan bir sayaç
Yeni bilgisayarların çoğunda TPM ayrı bir çip değil. Bu bir ürün yazılımı TPM’i (firmware TPM): ana işlemcinin bir güvenlik yardımcı işlemcisinin içinde çalışan bir program (AMD’de, Intel’de ya da Microsoft’un kendi Pluton’unda). Kendine ait bir belleği yok. Bu yüzden durumu — başarısız deneme sayısı dahil — şifrelenmiş olarak, anakarttaki flash bellek çipinde, ürün yazılımının yanında saklanıyor.
Şifreleme, bir saldırganın bu durumu okumasını ya da değiştirmesini engelliyor. Ama onu kopyalayıp daha sonra eski bir sürümünü geri yazmasını engellemiyor; bu da başarısız deneme sayısını sıfırlardı. Microsoft bu nedenle bu tür bir “geri alma”ya (rollback) karşı koruma şart koşuyor. Yeni makinelerde bu korumayı flash çipin kendisi sağlıyor: tekrar oynatmaya karşı korumalı monoton sayaçlar (RPMC), yani yalnızca artabilen ve gizli bir anahtarla korunan sayaçlar. Ama flash çip işlemciyle, anakart üzerinde fiziksel olarak erişilebilen teller üzerinden haberleşiyor.
İki açık ve 5 dolarlık bir kart
Technische Universität Berlin’den Christian Werling, Jean-Pierre Seifert ve meslektaşları, satıştaki bilgisayarlarda bu sayaçların ilk kamuya açık güvenlik analizi olarak tanımladıkları çalışmayı yürüttü. İki açık öne çıkıyor:
- Bu tür belleklerin önde gelen üreticisi olan ve pazarın %25’inden fazlasını elinde tutan Winbond, besleme gerilimi doğru anda kısa süreliğine düşürüldüğünde gizli oturum anahtarını sızdırıyor. En iyi ayarlarla anahtar yaklaşık bir saniyede ele geçiyor. Bu anahtarla bir saldırgan herhangi bir sayaç değerini taklit edebiliyor.
- AMD işlemciler çipe “sayaca bir ekle” diyor ama bunun yapıldığını hiçbir zaman kontrol etmiyor. Araya yerleşmiş bir cihaz bu komutu basitçe yutup “tamam” yanıtını verebiliyor.
Daha da kötüsü, flash çipinde bu sayaçlar bulunmayan iki AMD masaüstü bilgisayarda, belleğin eski bir kopyasını basit bir çip programlayıcısıyla geri yazmak sayacı sıfırlamaya yetti. Bu sayaçlara sahip olmayan Intel makineleri ise bu saf hileye direndi.
Açıklardan yararlanmak için ekip flash çipin lehimini söküp çıkardı ve çiple işlemcinin arasına ev yapımı bir kart yerleştirdi. Yaklaşık 5 dolarlık fiyatı nedeniyle seçilen bir Raspberry Pi Pico 2W mikrodenetleyicisi trafiği izliyor ve sayaç mesajlarını birkaç düzine nanosaniye içinde ele geçirebiliyor.
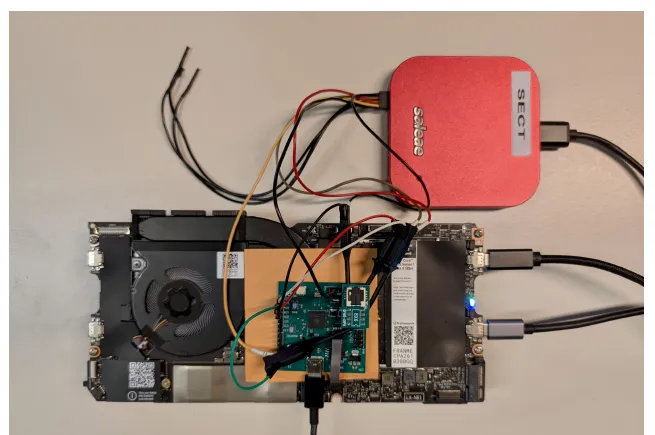
Bir Framework Laptop 13’ün anakartındaki saldırı düzeneği: ara kart (interposer board), flash çipin yerinde duruyor. — Şekil 4, Werling ve ark. (2026), arXiv:2611.18126.
57 dakikada 236 kod
Gösterim, “Copilot+” sertifikalı yeni bir AMD dizüstü bilgisayar olan, kilitli ve diski şifrelenmiş bir HP OmniBook 3 üzerinde yapıldı. Bir KVM — ekranı okuyan ve klavyede yazan bir kutu — kodları her açılışta beşer beşer girdi. Her yeniden başlatmada kart eski durumu belleğe geri yazdı ve bilgisayar hemen beş yeni denemeyi kabul etti.
1000’den başlayan düzenek, net 57 dakikada 236 denemeden sonra doğru PIN’e, 1235’e ulaştı: on dakikada bir denemeye karşı dakikada 4,14 deneme. Dört haneli 10.000 kodun tamamını denemek, 69 gün yerine en kötü durumda 40 saat sürerdi — yaklaşık 41 kat daha hızlı.
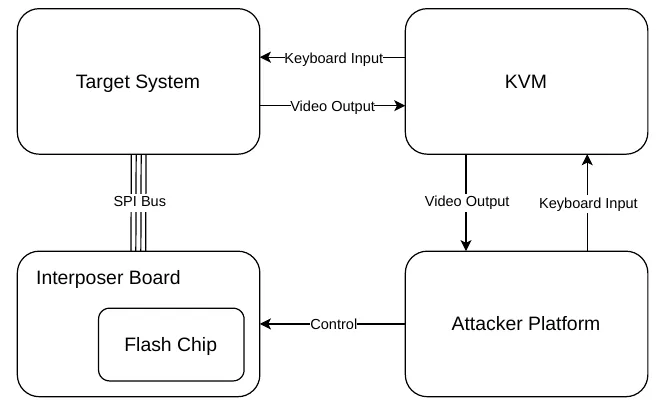
Kaba kuvvet (brute-force) döngüsü: bir KVM ekranı okuyup kodları yazarken ara kart her yeniden başlatmada belleği sıfırlıyor. — Şekil 6, Werling ve ark. (2026), arXiv:2611.18126.
Ekip ayrıca gerçek bekleme süresinin belgelenenden daha uzun olduğunu buldu. Makinelerinden üçünde TPM bir hatayı on dakikada bir değil, iki saatte bir affediyordu. Saldırı olmadan dört haneli bir PIN bu durumda 833 gün dayanırdı.
BitLocker daha da hızlı düşüyor
Aynı hile, Windows’un disk şifrelemesi BitLocker’da da, bilgisayar açılmadan önce PIN istediğinde işe yarıyor. Orada Windows kendi sınırını eklemiyor: her yeniden başlatma saldırgana TPM’in tam 32 denemesini veriyor. Intel işlemcili ve Winbond çipli bir Framework Laptop 13 üzerinde, sızdırılan anahtar kullanılarak düzenek 6 dakika 55 saniyede 236 deneme yaptı — dakikada 34,1 deneme. Varsayılan altı haneli bir PIN 19 yıl yerine en kötü durumda 20 günde düşüyor.
Tornavida gerekli
Saldırı uzaktan yapılamıyor: makinenin açılmasını, bir çipin lehiminin sökülmesini ve bir kartın kablolarla bağlanmasını gerektiriyor. Yazarlar düzeneklerini “ilkel” olarak nitelendiriyor ve daha hızlı olabileceğini söylüyor. Bu arXiv sürümü, ACM CCS ’26 güvenlik konferansında yayımlanan makaleyi biraz güncelliyor: BitLocker döngüsü hızlandırıldı ve AMD masaüstü bilgisayarlarının sonuçları eklendi.
Açıklar çip ve işlemci üreticilerine ve Microsoft’a bildirildi. Hiçbiri temel nedenleri düzeltmeyi taahhüt etmedi. Microsoft sorunu “orta önem derecesinde” olarak sınıflandırdı ve Windows Hello için önerilen asgari PIN uzunluğunu altı haneye çıkarmayı taahhüt etti. Yazarlar iki ek hanenin ne kazandıracağını belirtiyor: Windows Hello için 40 saat yerine 168 gün, sekiz haneli bir BitLocker PIN’i için ise 20 gün yerine altı yıl.
Sayaçların bir yan etkisi daha var. Araştırma sırasında Framework dizüstü bilgisayarının flash çipi bozuldu. Çipin gizli anahtarı bilinmiyordu ve işlemci başka bir anahtarı kabul etmiyordu: makine kullanılamaz hâle geldi ve üretici yalnızca kartın tamamını değiştirmeyi önerebildi.